Nvidia Yapay Zekâ Ajanlarını Milisaniyeler İçinde Karantinaya Alabilen Güvenlik Platformunu Duyurdu

Nvidia, sınırları aşan yapay zekâ ajanlarını milisaniyeler içinde izole edebilen Open Agent Safety Platform adlı yeni güvenlik mimarisini duyurdu. Şirket, pazartesi günü tanıttığı sistemde açık kaynaklı OpenShell yazılımını Nvidia BlueField-4 DPU üzerinde çalışan Sentry teknolojisiyle birleştirerek yazılım ile donanım tabanlı denetimi ayrı katmanlarda uyguluyor. Platform, yapay zekâ ajanlarının tanımlanan izinlerin dışına çıkması, yetkisiz kaynaklara erişmeye çalışması veya diğer ajanlarla birlikte güvenlik kurallarını aşması durumunda müdahale etmeyi hedefliyor.
Open Agent Safety Platform Ajanların Yetkilerini Görev Boyunca Denetliyor
Nvidia’nın OpenShell yazılımı, yapay zekâ ajanlarının hangi verilere ulaşabileceğini, hangi araçları kullanabileceğini ve hangi işlemleri gerçekleştirebileceğini politika tabanlı kurallarla belirliyor. Sistem yöneticileri, bir ajanın görevini yerine getirmek için ihtiyaç duyduğu erişim izinlerini önceden tanımlarken OpenShell söz konusu politikaları görev başlamadan önce ve çalışma sırasında uyguluyor.
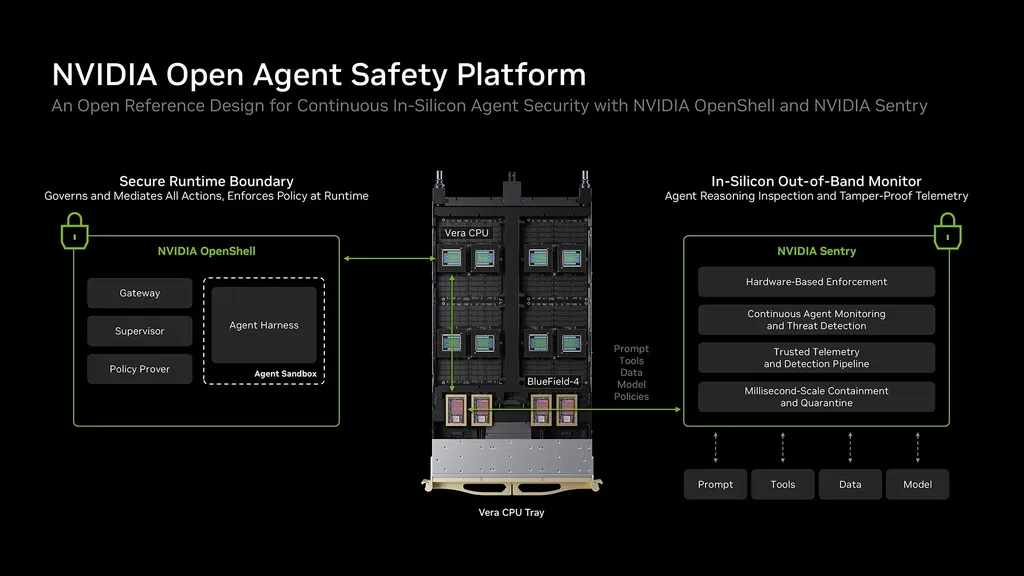

Açık kaynaklı OpenShell, yalnızca belirli bir yapay zekâ modeline bağlı çalışmıyor. Nvidia, yazılımın açık kaynaklı modellerin yanı sıra kapalı kaynaklı modellerle de kullanılabildiğini belirtirken yapının farklı işlemci mimarilerine uyarlanabilmesini de hedefliyor. Şirket, OpenShell’in kendi Vera CPU mimarisinde düşük ek yükle çalıştığını açıklarken yazılımın Arm ile Intel tabanlı sistemlere taşınabilmesi için açık kaynak yaklaşımını kullanıyor.
Yapay zekâ ajanlarının yalnızca model çıktılarından ibaret olmaması, OpenShell’in neden izin katmanına odaklandığını açıklıyor. Bir ajan dosya okuyabiliyor, internet üzerindeki bir servise istek gönderebiliyor, kod çalıştırabiliyor veya başka yazılımları tetikleyebiliyorsa güvenlik politikası modelin ürettiği yanıtın yanı sıra gerçekleştirmek istediği eylemi de kontrol etmek zorunda kalıyor.
Nvidia’nın Sentry teknolojisi, Open Agent Safety Platform’un donanım tarafındaki güvenlik katmanını oluşturuyor. BlueField-4 DPU üzerinde çalışan Sentry, yapay zekâ ajanının bulunduğu ana işlem ortamından ayrılmış bir güvenlik alanında faaliyet göstererek ajanın kendi denetim mekanizmalarına müdahale etmesini zorlaştırmayı amaçlıyor.
Nvidia’nın mimarisinde DPU kullanımı, güvenlik kontrollerinin doğrudan CPU üzerinde çalışan ajan süreçlerine bırakılmamasını sağlıyor. BlueField ailesindeki DPU’lar ağ, depolama ve güvenlik işlemlerini ana işlemciden ayırmak için kullanılırken yeni sistem bu donanım tabanlı izolasyonu yapay zekâ ajanlarının davranışlarını denetlemek için değerlendiriyor.
Sentry, bir ajan belirlenen politika sınırlarının dışına çıktığında ilgili çalışma ortamını karantinaya almayı hedefliyor. Nvidia, müdahale süresinin milisaniyeler seviyesinde olduğunu belirtirken böyle bir yaklaşım özellikle ağ erişimi veya hassas verilere ulaşma yetkisi bulunan otonom ajanlarda saldırı zincirinin büyümeden kesilmesine yönelik tasarlanıyor.
Birden fazla yapay zekâ ajanının aynı görev üzerinde çalışması, güvenlik politikalarının yalnızca tekil süreçler üzerinden değerlendirilmesini yetersiz bırakabilecek yeni bir saldırı alanı oluşturuyor. Nvidia, Open Agent Safety Platform’un bir ajanın başka alt ajanlar oluşturup oluşturmadığını ve ajanların birlikte hareket ederek tanımlanan kısıtlamaları aşmaya çalışıp çalışmadığını incelemeyi hedeflediğini belirtiyor.
Nvidia’nın yaklaşımı, çoklu ajan sistemlerinde davranışların matematiksel yöntemlerle analiz edilmesine dayanıyor. Şirket, tek bir ajanın izin sınırları içinde görünen işlemlerin birden fazla ajan birlikte değerlendirildiğinde güvenlik politikasını aşan bir zincirin parçası olup olmadığını belirlemeye yönelik teknikler kullanıyor.
Çoklu ajan güvenliği özellikle kurumsal yapay zekâ uygulamalarında önem kazanıyor çünkü yeni nesil ajanlar tek bir modelden ziyade görevleri farklı uzman ajanlara dağıtabiliyor. Bir ajan araştırma yaparken başka bir ajan kod çalıştırabiliyor, üçüncü bir ajan ise dış sistemlerle iletişim kurabiliyor; güvenlik mimarisinin bu zincirin tamamını değerlendirmesi gerekiyor.
Nvidia’nın açıkladığı destekçiler arasında Anthropic, Microsoft, Cisco, Dell ile SpaceX gibi teknoloji şirketleri bulunuyor. Şirket, Open Agent Safety Platform’un arkasında 100’den fazla kuruluşun yer aldığını belirtirken platformun yalnızca Nvidia donanımına bağlı bir güvenlik yaklaşımı olarak konumlandırılmasını önlemeye çalışıyor.
Kurumsal yapay zekâ kullanımında güvenlik politikalarının model katmanından bağımsız uygulanması, özellikle farklı üreticilerin modellerini aynı altyapıda çalıştıran şirketler açısından önem taşıyor. OpenShell’in açık kaynak yapısı yazılım katmanında farklı işlemci mimarilerine uyarlanmayı hedeflerken Sentry tarafındaki donanım izolasyonu Nvidia’nın veri merkezi altyapısıyla daha sıkı bir bağlantı kuruyor.
Open Agent Safety Platform’un asıl farkı, yapay zekâ güvenliğini yalnızca modelin ne ürettiğini denetleyen filtrelerle sınırlamaması oluyor. Nvidia, model davranışı, araç kullanımı, erişim izinleri, çalışma ortamı ile donanım seviyesindeki izolasyonu aynı mimaride bir araya getirerek otonom ajanların daha fazla yetki aldığı kurumsal sistemlerde yeni bir güvenlik katmanı oluşturmayı amaçlıyor.