Citrix NetScaler Açıkları İçin ABD Federal Kurumlarına 30 Eylül Son Tarihi Verildi

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), aktif saldırılarda kullanılan iki kritik Citrix NetScaler açığı için federal kurumlara 30 Eylül 2026’ya kadar sistemlerini güncelleme talimatı verdi. Citrix, 27 Eylül’de CVE-2026-88771 ile CVE-2026-88772 kodlu güvenlik açıklarının kimlik doğrulaması gerektirmeden uzaktan kod çalıştırma saldırılarına yol açabildiğini doğruladı. NetScaler cihazlarını yöneten kuruluşlar için güncelleme sürecine ek olarak olası ihlal belirtilerinin incelenmesi de öncelikli güvenlik adımı haline geldi.
Kritik NetScaler Açıkları Aktif Saldırılarda Kullanılıyor
27 Eylül’de Citrix tarafından yayımlanan güvenlik bülteni, CVE-2026-88771 açığının tüm desteklenen NetScaler ADC ile NetScaler Gateway kurulumlarını etkilediğini ortaya koydu. Söz konusu güvenlik açığı, hatalı girdi doğrulamasından kaynaklanırken saldırganların herhangi bir kimlik doğrulama işlemi gerçekleştirmeden hedef cihaz üzerinde komut çalıştırmasına yol açabiliyor. CERT-EU, açığa 9,5 CVSS v4 puanı verirken herhangi bir ek özellik veya özel yapılandırma gerektirmemesini önemli bir risk unsuru olarak değerlendirdi.

CVE-2026-88772 ise NetScaler ADC ile NetScaler Gateway üzerinde DTLS etkinleştirildiğinde devreye giren farklı bir bellek taşması kusurundan oluşuyor. Citrix, VPN sanal sunucularında DTLS özelliğinin varsayılan olarak etkin olması nedeniyle ilgili yapılandırmaların ayrıca kontrol edilmesini önerdi. CERT-EU, söz konusu açığın uzaktan kod çalıştırma yanında hizmet engelleme saldırılarına da neden olabileceğini bildirdi.
Pazar günü CISA, iki açığı Known Exploited Vulnerabilities (KEV) kataloğuna ekleyerek ABD Federal Sivil Yürütme Organı (FCEB) kurumları için zorunlu bir düzeltme takvimi oluşturdu. CISA’nın talimatı, kurumların internete açık veya etkilenmiş NetScaler cihazlarını 30 Eylül’e kadar güvenli sürümlere taşımalarını gerektiriyor. Federal kurumlara yönelik süre, CISA’nın aktif olarak istismar edildiğini doğruladığı güvenlik açıkları için uyguladığı Binding Operational Directive 26-04 kapsamında belirlendi.
ABD kamu kurumlarında kullanılan Citrix NetScaler altyapısı, uzaktan erişim ile uygulama teslimi gibi kritik ağ işlevlerinde konumlandığı için saldırıya uğramış tek bir cihaz kurumsal erişim zinciri açısından önem taşıyor. CISA, yöneticilere güncelleme uygulanmadan önce ihlal belirtilerinin araştırılmasını tavsiye ederken adli inceleme sırasında elde edilen verilerin korunmasının gerektiğini de belirtti.
Citrix’in yayımladığı düzeltmeler arasında NetScaler ADC ile NetScaler Gateway için 14.1-73.37 ve sonraki sürümler yer alıyor. 13.1 ailesini kullanan sistemlerin 13.1-64.23 veya daha yeni bir sürüme yükseltilmesi gerekirken FIPS ile NDcPP sürümleri için de ayrı güncel paketler yayımlandı. Citrix’in indirme sayfası, 14.1-73.37 sürümünü 27 Eylül 2026 tarihinde yayımlanan güncel bakım sürümü olarak listeliyor.
12.1 ile 13.0 sürümlerini kullanan kuruluşlar için yalnızca güvenlik güncellemesi yapılması yeterli bir çözüm oluşturmuyor. Söz konusu sürümler kullanım ömrünün sonuna ulaştığı için Citrix, yöneticilerden desteklenen bir NetScaler sürümüne geçiş yapmalarını istiyor.
NetScaler cihazlarını yöneten güvenlik ekipleri, yama uygulamadan önce saldırı izlerini araştırarak olası adli kanıtların korunmasını sağlayabilir. Citrix, NetScaler Console üzerinden genel nitelikte IoC verileri paylaşırken söz konusu göstergelerin her ihlali ortaya çıkaramayabileceği konusunda da uyarıda bulundu. Kuruluşların daha kapsamlı inceleme gerektiren durumlarda deneyimli adli bilişim ekiplerinden destek alması öneriliyor.
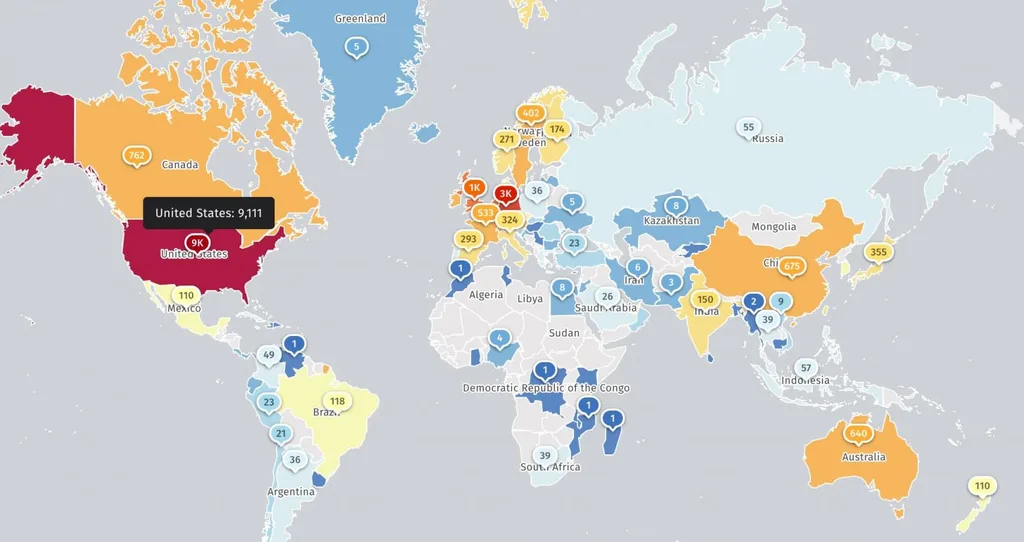
İnternete açık NetScaler sistemlerinin sayısı da açığın etkisini genişleten ayrı bir unsur oluşturuyor. Shadowserver tarafından takip edilen internet üzerindeki NetScaler izleri 23 binin üzerinde IP adresine ulaşırken söz konusu verilerde yaklaşık 22 bin ADC cihazı ile 1.500’ün üzerinde Gateway örneği bulunuyor. Shadowserver verileri, cihazların ne kadarının yamasız olduğunu veya hangi sistemlerin saldırganlar tarafından zaten ele geçirildiğini tek başına göstermiyor.
2026 yılı içinde NetScaler altyapısı, aktif saldırılarla ilişkilendirilen başka güvenlik açıkları nedeniyle de güvenlik ekiplerinin gündemine geldi. Mart ayında CVE-2026-3055 ile CVE-2026-4368 için güncellemeler yayımlanırken eylül ayının başında CVE-2026-19490 kodlu kimlik doğrulama atlatma açığının saldırılarda kullanıldığı bildirildi. Son gelişme, internete açık ağ geçitlerinde güvenlik güncellemelerinin yalnızca yayımlandığı tarihte değil aktif istismar bilgisi ortaya çıktığında da hızla ele alınması gerektiğini gösteriyor.
Avrupa Birliği kurumlarının siber güvenlik servisi CERT-EU, etkilenen sürümleri kullanan internete açık cihazlar için güncellemenin yanı sıra compromise assessment yapılmasını tavsiye etti. Türkiye’deki kurumlar açısından da Citrix NetScaler kullanan ağ ekiplerinin sürüm kontrolü, DTLS yapılandırması, internet erişimi ile güvenlik kayıtlarını birlikte incelemesi kritik bir kontrol noktası oluşturuyor.
CISA’nın belirlediği 30 Eylül tarihi federal kurumlar için doğrudan bir son tarih niteliği taşırken özel sektör kuruluşları için aynı takvim hukuki bir zorunluluk oluşturmuyor. Yine de aktif istismar doğrulaması, internete açık cihazların yaygın kullanımı ile kimlik doğrulaması gerektirmeyen saldırı senaryosu, etkilenen kuruluşların risk değerlendirmelerinde gecikmenin etkisini artıran unsurlar olarak öne çıkıyor.