ShinyHunters, Oracle PeopleSoft Saldırılarında WAF Korumasını Aşmanın Yeni Yolunu Buldu

ShinyHunters, Oracle PeopleSoft sistemlerindeki CVE-2026-35273 açığına karşı uygulanan web uygulaması güvenlik duvarı kurallarını URL kodlama yöntemiyle aşarak saldırılarını yeniden genişletti. Google Mandiant ile Google Threat Intelligence Group araştırmacıları, saldırganların güvenlik güncellemesini yüklemeyen ancak savunma için yalnızca PSEMHUB uç noktasını WAF üzerinden engelleyen sunuculara erişebildiğini belirledi. Oracle’ın haziran ayında yayımladığı güvenlik güncellemesi açığı kapatırken yeni saldırılar, WAF tabanlı geçici önlemlerin tek başına yeterli olmadığını gösteriyor.
ShinyHunters PSEMHUB Yolunu Kodlayarak WAF Kurallarını Aşıyor
Google araştırmacıları tarafından incelenen saldırılarda ShinyHunters, PeopleSoft Environment Management Hub bileşenindeki savunma kuralının istek adresini nasıl işlediğinden yararlanıyor. Güvenlik ekiplerinin CVE-2026-35273 için uyguladığı geçici önlemler genellikle dışarıdan /PSEMHUB/ yoluna erişimi engellerken saldırganlar aynı uç noktayı URL kodlamasıyla farklı biçimde göndererek filtreyi atlatıyor.
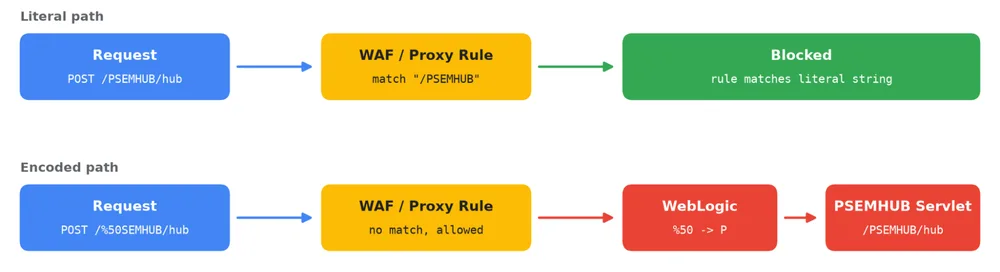

Saldırılarda görülen yöntem, adres içindeki “P” karakterinin yüzde kodlamalı karşılığını kullanarak isteğin /%50SEMHUB/ biçiminde gönderilmesine dayanıyor. Bazı WAF ürünleri ile ters proxy sistemleri isteği çözümlemeden önce doğrudan yazılı adresle karşılaştırdığı için yalnızca /PSEMHUB/ ifadesini arayan güvenlik kuralı değiştirilmiş yolu yakalayamıyor. Oracle WebLogic ise kodlanmış karakteri çözdükten sonra isteği gerçek PSEMHUB uç noktasına yönlendirdiği için saldırgan savunma katmanının arkasındaki savunmasız bileşene ulaşabiliyor.
Araştırmacılar, ShinyHunters grubunun yalnızca %50 biçimine bağlı kalmayabileceği konusunda kuruluşları uyarıyor. Saldırganlar farklı yüzde kodlamaları, büyük-küçük harf değişiklikleri veya PSEMHUB yolunun başka biçimlerini kullanabileceği için yalnızca belirli bir karakter dizisini engelleyen WAF kuralları kalıcı koruma sağlamıyor.
Oracle, PeopleSoft sistemlerini hedef alan saldırıların ortaya çıkmasının ardından CVE-2026-35273 açığını 11 Haziran’da yayımladığı güvenlik güncellemesiyle kapattı. Güvenlik açığı, saldırganın kimlik doğrulaması gerçekleştirmeden uzaktan kod çalıştırmasına izin verdiği için internete açık savunmasız PeopleSoft sistemleri doğrudan risk altında bulunuyor.
Google’ın UNC6240 adıyla takip ettiği ShinyHunters, güvenlik açığı henüz kapatılmadan önce PeopleSoft sunucularını hedeflemeye başlamıştı. İlk saldırı dalgasında yaklaşık 100 kuruluşun verilerinin ele geçirildiği bildirilirken eğitim sektörü saldırganların öne çıkan hedeflerinden biri olmuştu.
Mandiant, güvenlik güncellemesini hemen yükleyemeyen kuruluşlara Environment Management Hub bileşenini devre dışı bırakmalarını veya PSEMHUB uç noktasına dış erişimi engellemelerini önermişti. Yeni Oracle PeopleSoft WAF bypass yöntemi ise ikinci seçeneğe güvenen kuruluşların güncelleme yapılmadığı sürece saldırılara açık kalabileceğini ortaya koyuyor.
ShinyHunters’ın yeni saldırı zincirinde hedef sistem doğrudan ele geçirilmeden önce sessiz bir keşif aşaması yürütülüyor. Saldırganlar genellikle /%50SEMHUB/hub adresine serileştirilmiş Java nesneleri taşıyan beş ila 15 POST isteği göndererek hedefin CVE-2026-35273 açığından etkilenip etkilenmediğini kontrol ediyor.
Savunmasız sunucular söz konusu isteklere ana işletim sistemi hakkında bilgi döndürürken saldırganın ilk aşamada dosya oluşturmasına veya hizmeti kesintiye uğratmasına gerek kalmıyor. ShinyHunters, hedefin savunmasız olduğunu doğruladıktan sonra açığı yeniden kullanarak komutları doğrudan bellekte çalıştırabiliyor veya kalıcı erişim sağlayan JSP tabanlı web shell dosyaları yükleyebiliyor.
Google’ın incelemesinde saldırganların komut çalıştırmak amacıyla x.jsp, daha büyük dosyaları sisteme aktarmak için ise u.jsp ile u2.jsp isimli web shell araçlarını kullandığı belirlendi. Yeni PeopleSoft saldırıları yükseköğretim, teknoloji, BT hizmetleri, sağlık, tarım, ulaşım ile kamu sektörlerinde faaliyet gösteren dünya genelindeki onlarca sistemi etkiledi.
Windows tabanlı PeopleSoft sunucularında saldırı zinciri ilk erişimin ardından farklı zararlı araçlarla devam ediyor. ShinyHunters, ele geçirilen bazı sistemlere Ple64.exe adlı çalıştırılabilir dosyayı yerleştirirken dosya kendisini imzalı Light Alloy medya oynatıcısı yükleyicisi gibi gösteriyor ancak arka planda Google’ın SIDEEYE adıyla takip ettiği zararlı yazılımı kuruyor.
SIDEEYE arka kapısı saldırganlara kimlik bilgilerini toplama, dosyaları yönetme, çalışan süreçleri kontrol etme, etkileşimli reverse shell bağlantıları kurma ile ters proxy oluşturma yetenekleri sağlıyor. Saldırganlar böylece internete açık PeopleSoft sunucusunu yalnızca veri çalmak için değil kurumun iç ağına geçiş noktası olarak da kullanabiliyor.
Mandiant araştırmacıları ayrıca açık kaynaklı Neo-reGeorg tünelleme aracının tunnel.jsp ile tunnel.jspx dosyaları üzerinden dağıtıldığını tespit etti. Araç, SOCKS5 proxy trafiğini normal HTTP veya HTTPS bağlantılarının içine taşıyarak güvenliği ihlal edilmiş PeopleSoft sunucusu üzerinden iç ağdaki diğer sistemlere erişim sağlıyor. Linux sistemlerinde ise meşru MeshAgent uzaktan yönetim yazılımının kalıcı erişimi sürdürmek amacıyla kullanıldığı görüldü.
Mandiant, kuruluşların CVE-2026-35273 riskini yalnızca web uygulaması güvenlik duvarıyla azaltmaya çalışmak yerine Oracle tarafından yayımlanan güncel güvenlik paketini yüklemesini öneriyor. Güvenlik ekiplerinin WebLogic erişim günlüklerinde normal /PSEMHUB/ isteklerinin yanında /%50SEMHUB/ gibi kodlanmış biçimleri de araması, daha önce gerçekleşmiş olabilecek saldırıların tespit edilmesinde önem taşıyor.
Kurumsal güvenlik ekiplerinin JSP dosyalarındaki beklenmeyen değişiklikleri, x.jsp, u.jsp, u2.jsp, tunnel.jsp ile tunnel.jspx dosyalarını ve Ple64.exe çalıştırılabilir dosyasını incelemesi gerekiyor. SIDEEYE zararlı yazılımının kimlik bilgilerini ele geçirebilmesi nedeniyle doğrulanmış bir ihlal durumunda yalnızca PeopleSoft sunucusunun temizlenmesi yeterli olmayabilir; kuruluşların etkilenen hesapları, ağ içindeki yatay hareket izlerini ve saldırganın oluşturduğu kalıcılık mekanizmalarını da araştırması gerekiyor.
Türkiye’de Oracle PeopleSoft kullanan kurumlar açısından olay, kritik kurumsal uygulamalarda yama yönetiminin WAF kurallarından neden daha güçlü bir savunma katmanı oluşturduğunu gösteriyor. Saldırganların aynı uç noktayı farklı biçimlerde kodlayabilmesi statik filtrelerin etkisini azaltırken güncellenmemiş PeopleSoft sistemleri yeni varyasyonlara açık kalıyor. ShinyHunters’ın saldırı tekniklerini değiştirmeyi sürdürmesi, güvenlik ekiplerinin yalnızca bilinen istek kalıplarına değil PSEMHUB trafiğinin çözümlenmiş hâline, WebLogic günlüklerine ve sunucu üzerindeki saldırı sonrası faaliyetlere odaklanmasını gerektiriyor.