SAP’in Resmi npm Paketleri Kimlik Bilgilerini Çalmak İçin Tehlikeye Atıldı
SAP'in resmi npm paketleri, TeamPCP'nin düzenlediği tedarik zinciri saldırısında tehlikeye girdi. Kötü amaçlı yazılım geliştiricilerin kimlik bilgilerini ve CI/CD sırlarını çalıyor.


Resmi SAP npm paketlerinden dördü, geliştiricilerin sistemlerinden kimlik doğrulama belirteçleri ve kimlik bilgilerini çalmak için düzenlenen bir TeamPCP tedarik zinciri saldırısında tehlikeye girdi. Güvenlik araştırmacılarının raporuna göre @cap-js/sqlite (v2.2.2), @cap-js/postgres (v2.2.2), @cap-js/db-service (v2.10.1) ve mbt (v1.2.48) paketleri kötü amaçlı kod içerecek şekilde değiştirildi. Bu paketler kurumsal geliştirmede yaygın olarak kullanılan SAP’in Bulut Uygulama Programlama Modeli (CAP) ve Cloud MTA’yı destekliyor.
Kötü Amaçlı Komut Dosyası Kurulum Anında Devreye Giriyor
Aikido ve Socket’in yeni raporlarına göre tehlikeye atılan paketler, npm paketi yüklendiğinde otomatik olarak çalışan kötü amaçlı bir “preinstall” komut dosyası içerecek şekilde değiştirildi. SAP npm tedarik zinciri saldırısı kapsamında bu komut dosyası, GitHub’dan Bun JavaScript çalışma zamanını indiren ve ağır şekilde karartılmış bir execution.js yükünü çalıştıran setup.mjs adlı bir yükleyiciyi başlatıyor. Yük, geliştirici makinelerinden ve CI/CD ortamlarından npm, GitHub kimlik doğrulama belirteçleri, SSH anahtarları, AWS, Azure ve Google Cloud için bulut kimlik bilgileri, Kubernetes yapılandırmaları ve CI/CD boru hattı sırlarını çalan bir bilgi hırsızı olarak çalışıyor.
Kötü amaçlı yazılım ayrıca CI/CD boru hattı sırları ve ortam değişkenlerini hedef alırken CI çalıştırıcısının belleğinden doğrudan sırları çıkarmaya çalışıyor. Socket’in açıklamasına göre CI çalıştırıcılarında yük, Runner.Worker işlemi için /proc/<pid>/maps ve /proc/<pid>/mem okuyan gömülü bir Python betiği çalıştırarak CI platformu tarafından uygulanan tüm günlük maskelemesini atlıyor ve her sırrı doğrudan çalıştırıcı belleğinden ayıklıyor. Bu bellek tarayıcısı, Bitwarden ve Checkmarx olaylarında belgelenen yapıyla tamamen aynı özellikleri gösteriyor.
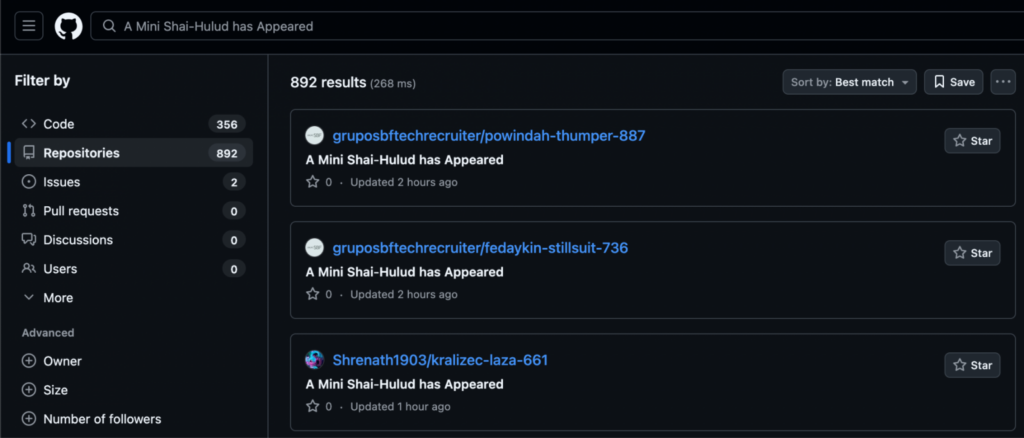
Veriler toplandıktan sonra şifreleniyor ve kurbanın hesabındaki herkese açık GitHub depolarına yükleniyor. Bu depolar “A Mini Shai-Hulud has Appeared” açıklamasını içerirken Bitwarden tedarik zinciri saldırısında görülen “Shai-Hulud: The Third Coming” ifadesiyle de benzerlik gösteriyor. npm paketi güvenlik ihlali ayrıca belirteçleri almak ve daha fazla erişim sağlamak için bir ölü bırakma mekanizması olarak GitHub commit aramalarına dayanıyor. Kötü amaçlı yazılım GitHub commit’lerinde bu dizeyi ararken eşleşen commit mesajlarını belirteç ölü bırakma noktası olarak kullanıyor.
Önceki saldırılarda olduğu gibi kötü amaçlı yazılım, ele geçirdiği diğer paketlere bulaşarak yayılıyor. TeamPCP çalınan npm veya GitHub kimlik bilgilerini kullanarak erişebildiği diğer paketlere ve depolara aynı zararlı kodu enjekte ediyor. Araştırmacılar bu saldırıyı orta düzeyde bir güvenle daha önce Trivy, Checkmarx ve Bitwarden’e yönelik tedarik zinciri saldırılarında benzer kod ve taktikler kullanan TeamPCP tehdit aktörleriyle ilişkilendiriyor.
✍️ Editörün Notu İçin Tıklayın
Yapılan saldırı aslında önceki Bitwarden ve Checkmarx vakalarının neredeyse birebir tekrarı. Aynı ekip aynı yöntemleri kullanarak bu kez SAP’in npm paketlerini hedef almış. Özellikle CI/CD ortamlarından doğrudan bellek sızdırması oldukça sofistike bir teknik. CI platformlarının log maskeleme özelliklerini tamamen bypass edebilmeleri düşündürücü. En tehlikeli kısım ise çalınan belirteçlerle diğer paketlere de sıçramaları.