
Microsoft Entra ID Duplicate Attribute Hatası Tespit Analiz ve Çözüm Adımları

Active Directory (AD) ve Microsoft Entra ID (Azure AD) kullanılan kurumsal ortamlarda kimlik yönetimi süreçlerinin sağlıklı çalışabilmesi, attribute (öznitelik) bütünlüğünün korunmasına doğrudan bağlıdır. Bu bütünlüğün bozulduğu durumlarda ise en sık karşılaşılan ve çoğu zaman karmaşık analiz gerektiren problemlerden biri “Duplicate Attribute” (Çakışan Öznitelik) hatasıdır. Özellikle hybrid yapılarda, yani On-Prem Active Directory ile Entra ID senkronizasyonunun birlikte kullanıldığı ortamlarda, bu hata yalnızca bir kullanıcı oluşturma problemi olmaktan çıkarak senkronizasyon süreçlerini tamamen durdurabilen kritik bir soruna dönüşebilir.
Bu yazıda, Duplicate Attribute hatasının arka planındaki teknik sebepleri, hangi attribute’larda oluştuğunu, nasıl tespit edileceğini ve kalıcı olarak nasıl çözüleceğini detaylı şekilde ele alacağız.
Duplicate Attribute Hatası Nedir?
En Sık Karşılaşılan Senaryolar:
- Aynı email adresinin (mail) birden fazla kullanıcıda olması
- proxyAddresses değerinin çakışması
- userPrincipalName (UPN) duplication
- Soft-deleted (silinmiş ama AD’de kalan) objeler
- Hybrid senkronizasyon sonrası attribute conflict
Bu durum genellikle aşağıdaki hata mesajlarıyla kendini gösterir:
- “Attribute value must be unique”
- “Duplicate attribute value detected”
- Azure AD Connect senkronizasyon hataları
- Exchange provisioning hataları
En Çok Çakışan Attribute’lar
Kurumsal ortamlarda en sık çakışma yaşanan attribute’lar arasında proxyAddresses, mail ve userPrincipalName öne çıkar. Özellikle Exchange altyapısı bulunan ortamlarda proxyAddresses attribute’u kritik öneme sahiptir. Bu attribute içerisinde primary SMTP adresleri “SMTP:” (büyük harf) ile, secondary adresler ise “smtp:” (küçük harf) ile tanımlanır. Sistem bu ayrımı dikkate alır ancak aynı email adresinin birden fazla obje üzerinde bulunması doğrudan duplicate hatasına neden olur.
Duplicate Attribute Hatasının Temel Nedenleri
Duplicate Attribute hatasının en önemli nedenlerinden biri, silinmiş objelerin sistem içerisinde görünmez şekilde varlığını sürdürmesidir. Active Directory’de bir kullanıcı silindiğinde, obje doğrudan sistemden kaldırılmaz; bunun yerine “Deleted Objects” container içerisinde belirli bir süre boyunca tutulur. Bu süreçte objeye ait attribute değerleri de korunur. Dolayısıyla aynı email adresi ile yeni bir kullanıcı oluşturulmak istendiğinde sistem, bu değerin zaten kullanımda olduğunu düşünerek hata üretir.
Bunun yanı sıra hybrid ortamlarda Azure AD Connect senkronizasyonu sırasında da çakışmalar oluşabilir. Eğer aynı attribute değeri hem on-prem Active Directory’de hem de Entra ID tarafında farklı objelere atanmışsa, senkronizasyon motoru bu durumu bir çakışma olarak değerlendirir ve ilgili objeyi senkronize etmez. Bu durum kullanıcıların bulut ortamında oluşmamasına ve lisanslama süreçlerinin aksamasına neden olabilir.
Ayrıca manuel yapılan attribute girişleri, hatalı scriptler veya eksik kullanıcı silme süreçleri de duplicate hatalarının oluşmasına zemin hazırlayan diğer önemli faktörlerdir.
Duplicate Attribute Nasıl Tespit Edilir?
Bu tür hataların çözümünde en kritik adım, çakışmaya neden olan objenin doğru şekilde tespit edilmesidir. Active Directory üzerinde yalnızca aktif objeleri incelemek çoğu zaman yeterli olmaz. Bu nedenle silinmiş objelerin de sorgulanması gerekir. PowerShell bu noktada oldukça güçlü bir araçtır.
Microsoft Entra Admin Center (GUI Yöntemi)
Duplicate Attribute hatalarını yalnızca PowerShell ile değil, aynı zamanda Microsoft 365 Admin Center üzerinden de merkezi olarak takip etmek mümkündür. Özellikle hybrid ortamlarda,Entra Connect senkronizasyon hatalarını görselleştirilmiş şekilde incelemek, sorunun kaynağına daha hızlı ulaşmayı sağlar.
Bu işlem için öncelikle Microsoft 365 Admin Center portalına giriş yapılır ve sol menü üzerinden Admin Centers > Identity yolu izlenir.
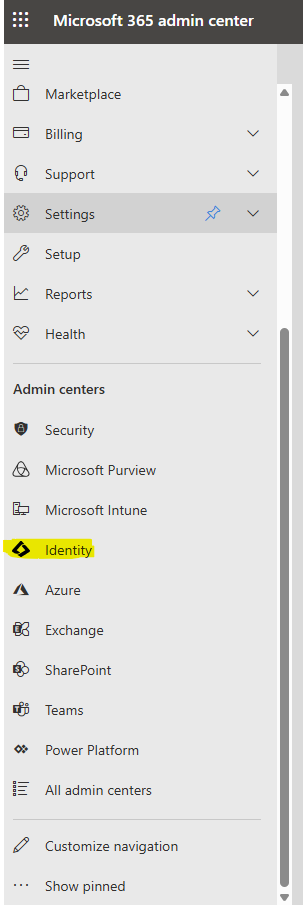

Açılan sayfada Microsoft Entra Admin Center ekranına yönlendirilirsiniz. Buradan Health & Analytics sekmesi altında yer alan Entra Connect Health bölümüne girilerek senkronizasyon sağlığı detaylı olarak görüntülenebilir.
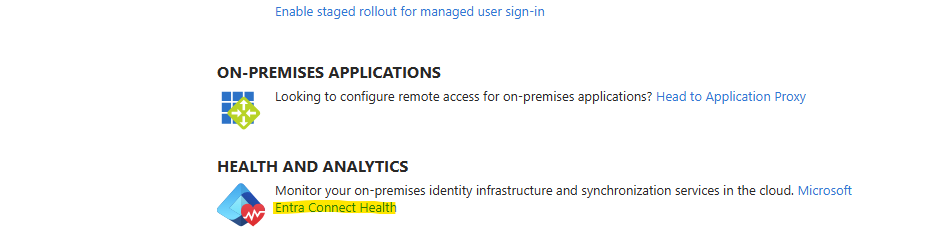
Devamında Sync Errors (Senkronizasyon Hataları) bölümü açıldığında, ortamda oluşan tüm senkronizasyon problemleri listelenir. Bu ekranda yer alan Duplicate Attribute sekmesi seçildiğinde ise, attribute çakışması yaşayan kullanıcı ve obje kayıtları detaylı şekilde görüntülenebilir.

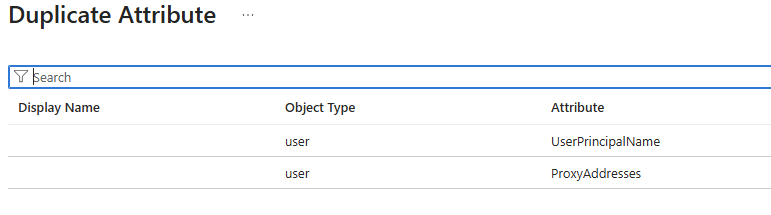
Aşağıdaki komut ile belirli bir attribute değerinin hem aktif hem de silinmiş objelerde kullanılıp kullanılmadığı detaylı şekilde analiz edilebilir.
Get-ADObject -LDAPFilter "(|(proxyAddresses=SMTP:[email protected])(proxyAddresses=smtp:[email protected])([email protected])([email protected]))" -Properties proxyAddresses,mail,userPrincipalName,displayName,objectClass,distinguishedName,isDeleted -IncludeDeletedObjectsÇözüm Yöntemleri
Çakışmanın kaynağı belirlendikten sonra izlenecek yol, objenin durumuna göre değişiklik gösterir. Eğer problem silinmiş bir objeden kaynaklanıyorsa, bu obje ya restore edilerek ilgili attribute değeri temizlenmeli ya da kalıcı olarak sistemden silinmelidir. Aktif bir obje söz konusuysa, ilgili attribute değeri doğrudan güncellenmeli veya kaldırılmalıdır. Bu işlemler sırasında özellikle proxyAddresses attribute’u üzerinde dikkatli çalışılmalı, yanlışlıkla primary SMTP adresinin silinmemesine özen gösterilmelidir. Exchange ortamı bulunan yapılarda ise yalnızca Active Directory değil, aynı zamanda Exchange recipient objeleri de kontrol edilmelidir çünkü bazı durumlarda çakışma Exchange tarafında tanımlı bir obje nedeniyle oluşabilir.
Aktif bir kullanıcı üzerinde attribute temizleme işlemi aşağıdaki komut ile yapılabilir.
Set-ADUser -Identity username -Clear proxyAddressesBelirli bir SMTP adresini kaldırmak için ise;
Set-ADUser username -Remove @{proxyAddresses="smtp:[email protected]"}Hybrid yapılarda yapılan düzeltmelerin ardından Azure AD Connect senkronizasyonunun manuel olarak tetiklenmesi önerilir. Bu sayede yapılan değişikliklerin hızlı bir şekilde Entra ID ortamına yansıması sağlanır. Aksi halde sistemin otomatik senkronizasyon döngüsünü beklemek, çözüm sürecini gereksiz yere uzatabilir.
Start-ADSyncSyncCycle -PolicyType DeltaDuplicate Attribute hatası, ilk bakışta basit bir veri çakışması gibi görünse de, arka planda Active Directory mimarisi, replication süreçleri ve hybrid kimlik yönetimi yapıları ile doğrudan ilişkilidir. Bu nedenle bu tür hataların çözümünde yalnızca problemi ortadan kaldırmak yeterli değildir; aynı zamanda bu hataya neden olan süreçlerin de analiz edilmesi gerekir.
Kurumsal ortamlarda bu tür problemlerin önüne geçebilmek için kullanıcı yönetim süreçlerinin standart hale getirilmesi, manuel işlemlerin azaltılması ve düzenli attribute kontrol mekanizmalarının kurulması büyük önem taşır. Özellikle PowerShell tabanlı otomasyonlar ile duplicate kontrol süreçlerinin periyodik hale getirilmesi, olası hataların henüz oluşmadan tespit edilmesini sağlar.
Doğru planlama, doğru araçlar ve iyi tasarlanmış bir kimlik yönetimi süreci ile Duplicate Attribute hataları minimum seviyeye indirilebilir ve sistem sürekliliği güvence altına alınabilir.
Bu bilgilerin faydalı olması dileğiyle…




Eline sağlık.
Teşekkür Ederim.