cPanel ve WHM Kullanıcıları Kritik Güvenlik Açığına Karşı Uyarıldı
cPanel ve WHM’de 28 Nisan’da keşfedilen kritik güvenlik açığı yetkisiz girişlere izin veriyor. Tüm sürümler etkilenirken acil yama yapılması gerekiyor.



cPanel ve WHM yazılımlarında 28 Nisan 2026’da keşfedilen ciddi güvenlik açıkları, saldırganların yönetim panellerine yetkisiz şekilde giriş yapmasına olanak tanıyor. Dünyanın en yaygın kullanılan sunucu yönetim paketlerinden birini etkileyen bu zafiyet nedeniyle büyük barındırma sağlayıcıları hizmetlerine erişimi proaktif olarak engellemeye başladı. Yazılım geliştiricisi cPanel LLC, desteklenen tüm sürümlerin bu açıktan etkilendiğini doğrularken acil güncelleme yapılması gerektiğini duyurdu.
Kimlik Doğrulama Sistemindeki Zafiyet Yetkisiz Girişlere İzin Veriyor
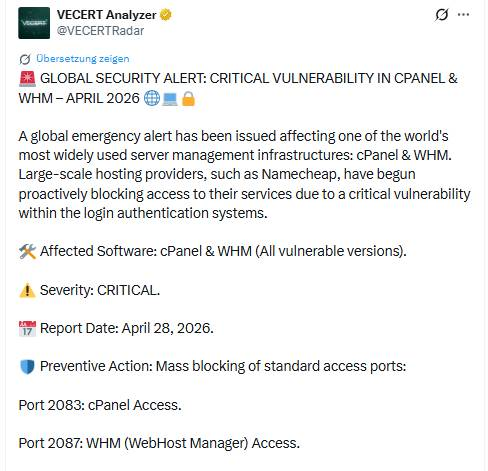
Houston merkezli cPanel LLC tarafından geliştirilen web hosting kontrol paneli yazılımı, web sitesi sahipleri için grafiksel kullanıcı arayüzü ve otomasyon araçları sunuyor. cPanel genellikle tek bir hosting hesabını yönetmekle sınırlıyken WHM (Web Host Manager) tüm sunucunun yönetimine olanak tanıyor. cPanel WHM kritik güvenlik açığı olarak nitelendirilen bu zafiyet, özellikle oturum açma ve kimlik doğrulama sistemlerini hedef alıyor. Dün gece sosyal medyada yayınlanan bir tweette dünya çapında güvenlik uyarısı yapılırken hosting sağlayıcılarının standart erişim portlarını bloke etmeye başladığı bildirildi. WHM kimlik doğrulama atlatma sorunu nedeniyle saldırganların doğrudan yönetim paneline erişebildiği belirtiliyor.
Barındırma kontrol paneli güvenlik zaafiyeti yaşayan sistem yöneticileri için en hızlı çözüm yazılımı güncellemek. cPanel’in destek sayfasında yayınlanan uyarıya göre aşağıdaki cPanel yama sürümleri listesi hazır durumda:
- 11.110.0.97
- 11.118.0.63
- 11.126.0.54
- 11.132.0.29
- 11.136.0.5
- 11.134.0.20
Güncelleme yapılamadığı durumlarda yöneticilerin alabileceği ilk önlem, standart erişim portlarına toplu erişimi geçici olarak durdurmak. cPanel WHM yetkisiz erişim önleme kapsamında kapatılması gereken portlar şöyle sıralanıyor: 2083 (cPanel erişim) ve 2087 (WHM erişim). Bu portların bloke edilmesi, açığın aktif olarak istismar edilmesini engelleyici bir önlem olarak değerlendiriliyor. Web hosting sunucu güvenlik uyarısı olarak duyurulan bu kritik durumda tüm hosting müşterilerinin ve sunucu yöneticilerinin en kısa sürede güncellemeleri uygulaması gerekiyor.
cPanel yama notlarında belirtilen sürüm numaraları kontrol edilerek sistemlerin güncel olup olmadığı teyit edilebiliyor. Büyük barındırma sağlayıcılarının zaten harekete geçtiği bu süreçte bireysel sunucu yöneticilerinin de aynı duyarlılığı göstermesi bekleniyor. Özellikle paylaşımlı hosting hizmeti veren firmaların bu açığı kapatmadan müşteri verilerinin riske girebileceği unutulmamalı.
✍️ Editörün Notu İçin Tıklayın
cPanel ve WHM dünyada milyonlarca sunucuda kullanılıyor. Bu kadar yaygın bir yazılımda çıkan bir kimlik doğrulama açığı, siber suçlular için adeta altın değerinde. Özellikle hosting sağlayıcılarının hemen harekete geçip portları bloke etmesi durumun ciddiyetini gösteriyor. Dikkat çeken nokta, cPanel’in tüm desteklenen sürümlerin etkilendiğini açıklaması. Bu, neredeyse herkesin açık olduğu anlamına geliyor.