
Active Directory Güvenlik Serisi – Bölüm 1: NTLMv1’i Devre Dışı Bırakmak
Active Directory güvenliği, modern BT altyapılarının en kritik başlıklarından biri olmaya devam ediyor. Microsoft’un artık “eski” teknoloji olarak nitelendirmesine rağmen, kötü amaçlı aktörler hâlâ Active Directory üzerinden ayrıcalıklı hesaplara erişmek için büyük çaba harcıyor. Bu nedenle AD güvenliğini sıkılaştırmak, hem on-prem hem de hibrit yapılarda vazgeçilmez bir ihtiyaç.
Bu yazı, Microsoft’tan Jerry Devore’un NTLMv1’in devre dışı bırakılmasıyla ilgili yayınladığı rehberin Türkçe, sadeleştirilmiş ve anlaşılır bir özeti niteliğindedir.
Neden Active Directory Hala Kritik?
Entra ID tarafındaki modern kimlik doğrulama yöntemleri ne kadar gelişmiş olursa olsun, birçok kuruluş hala AD üzerinde çalışan yüzlerce uygulama, servis ve bağımlılıkla yoluna devam ediyor. Bu da AD’yi saldırganlar için cazip bir hedef haline getiriyor.
Saldırganlar Active Directory’ye sızdığında:
- Ayrıcalıklı hesaplara erişiyor,
- Kritik sistemlerin kontrolünü ele geçiriyor,
- Ardından bulut kaynaklarına doğru pivot ediyor.
Bu nedenle AD tarafında yapılacak proaktif güvenlik sertleştirmeleri, bir siber olayı yaşadıktan sonra yapılan “compromise recovery” çalışmasından hem daha ucuz hem de daha az risklidir.
Neden NTLMv1 Artık Kullanılmamalı?
NTLMv1, günümüz standartlarında son derece zayıf bir kimlik doğrulama protokolüdür. Teknik olarak:
- DES tabanlı şifreleme kullanır – kırılması çok kolaydır.
- Man-in-the-middle ve relay saldırılarına açıktır.
- Yakalanan paketler kolayca brute force edilip hash bilgisine ulaşılabilir.
- Eski cihazlar veya yanlış yapılandırılmış GPO’lar yüzünden hâlâ devreye girebilir.
Özetle: NTLMv1 kullanmak, dolapta açık bırakılmış kasa gibi bir güvenlik açığıdır.
Geçiş Sıralaması Nasıl Olmalı?
1. Audit (NTLMv1, Kerberos failure logları toplanır)
2. İstemciler güncellenir (Client First)
3. Uygulama sunucuları hazırlanır (SPN, DNS, protokol kontrolleri)
4. En son Domain Controller üzerinde enforcement yapılır
5. Süreç izlenir ve doğrulanır
NTLMv2 Kullanımının Zorunlu Hale Getirilmesi
Windows cihazları aslında NTLMv2’yi uzun yıllardır destekliyor. Fakat bazı durumlarda istemciler hala NTLMv1 isteği gönderebiliyor:
- Eski Windows sürümleri,
- Yanlış GPO ayarları,
- SPN eksiklikleri,
- IP üzerinden kaynaklara erişim (FQDN yerine),
- Üçüncü parti cihazlar.
Bu nedenle yapılacak ilk iş tüm istemcileri LmCompatibilityLevel = 3 seviyesine taşımaktır.
Bu aşamayı tamamlamadan DC’lerde Level 5’e geçmek hesap kilitlenmelerine neden olabilir.
LmCompatibilityLevel Nedir?
NTLM pazarlık davranışını belirleyen ana registry anahtarıdır:
HKLM\System\CurrentControlSet\Control\Lsa\LmCompatibilityLevel
Seviyeler özetle şu şekildedir:
| Setting | Description | Registry setting |
| Send LM & NTLM responses | Client devices use LM and NTLM authentication, and they never use NTLMv2 session security. Domain controllers accept LM, NTLM, and NTLMv2 authentication. | 0 |
| Send LM & NTLM – use NTLMv2 session security if negotiated | Client devices use LM and NTLM authentication, and they use NTLMv2 session security if the server supports it. Domain controllers accept LM, NTLM, and NTLMv2 authentication. | 1 |
| Send NTLM response only | Client devices use NTLMv1 authentication, and they use NTLMv2 session security if the server supports it. Domain controllers accept LM, NTLM, and NTLMv2 authentication. | 2 |
| Send NTLMv2 response only | Client devices use NTLMv2 authentication, and they use NTLMv2 session security if the server supports it. Domain controllers accept LM, NTLM, and NTLMv2 authentication. | 3 |
| Send NTLMv2 response only. Refuse LM | Client devices use NTLMv2 authentication, and they use NTLMv2 session security if the server supports it. Domain controllers refuse to accept LM authentication, and they’ll accept only NTLM and NTLMv2 authentication. | 4 |
| Send NTLMv2 response only. Refuse LM & NTLM | Client devices use NTLMv2 authentication, and they use NTLMv2 session security if the server supports it. Domain controllers refuse to accept LM and NTLM authentication, and they’ll accept only NTLMv2 authentication. | 5 |

| OS | Default LmCompatibilityLevel |
| Sever 2000 \ XP | 1 – NTLMv1 |
| Server 2003 | 2 – NTLMv1 with v2 Session Security |
| Vista \ 2008 and higher | 3 – NTLMv2 |
Hedef:
- İstemciler > Level 3
- Domain Controller > Level 5
Böylece domain hesapları için NTLMv1 tamamen ortadan kalkmış olur.
Not: Credential Guard etkinse NTLMv1 otomatik olarak engellenir ve bu ayar büyük ölçüde devre dışı kalır.
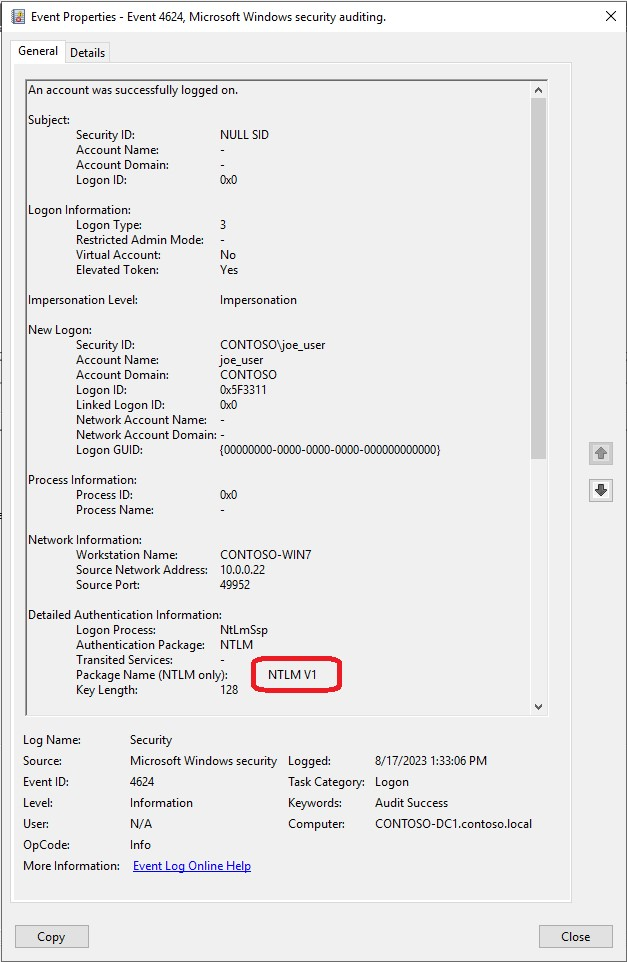
NTLMv1 Kullanımını Nasıl Tespit Edersiniz?
Kritik adımlardan biri denetim (auditing) yapmaktır.
NTLMv1 kullanımı 4624 loglarında LmPackageName alanından görülür.
- Kaynak cihaz NTLM ile oturum açtıysa bu log domaine üye sunucuda oluşur.
- Doğrulama yapan DC ise 4776 logu üretir ancak versiyon belirtmez.
Çevrede SIEM yoksa, WEF (Windows Event Forwarding) ile 4624 loglarını merkezi bir yerde toplayabilirsiniz.
PowerShell ile NTLMv1 oturumlarını CSV’ye aktarmak için:
Get-WinEvent -FilterXml @"
<QueryList>
<Query Id="0" Path="Security">
<Select Path="Security">
*[System[(EventID=4624)]]
[EventData[Data[@Name='LmPackageName'] and (Data='NTLM V1')]]
</Select>
</Query>
</QueryList>
"@ | Where-Object {$_.Properties[5].Value -ne "ANONYMOUS LOGON"} |
Select-Object TimeCreated, @{Name='Account Name';Expression={$_.Properties[5].Value}}, @{Name='Account Domain';Expression={$_.Properties[6].Value}}, @{Name='Logon Type';Expression={$_.Properties[8].Value}}, @{Name='Workstation Name';Expression={$_.Properties[11].Value}}, @{Name='Source Network Address';Expression={$_.Properties[18].Value}} |
Export-Csv -Path C:\NTLMv1Events.csv -NoTypeInformation
NTLMv1’i Devre Dışı Bırakırken Dikkat Edilmesi Gerekenler
Yapmayın
- DC’lerde Level 5’i tüm istemciler Level 3’e çıkmadan uygulamayın.
- Kesinti korkusuyla bu konuyu ertelemeyin.
- Üçüncü parti cihazları unutmayın. NTLMv1 destekleyen cihazlar mutlaka değiştirilmelidir.
Yapın
- Önce tüm istemcileri Level 3’e getirin.
- GPO veya Intune ile merkezi yönetim kullanın.
- Eski cihazlarda registry’nin “tattoo” olup olmadığını kontrol edin.
- Kerberos kullanımını artırın (doğru SPN, FQDN kullanımı).
- Microsoft ve CIS baseline’larını referans alın.
NTLMv1’in devre dışı bırakılması, Active Directory hardening çalışmaları içinde en hızlı kazanım sağlayan adımlardan biridir. Uygulaması planlı yapılırsa riskli değildir; aksine siber saldırganların işini büyük ölçüde zorlaştırır. Yeni seri yazılarında AD hardening ile ilgili diğer başlıkları da ele alarak güvenli bir Active Directory yapısı için yol haritasını detaylandıracağım.




Eline sağlık.