
Microsoft, Haziran 2026 itibarıyla Secure Boot güven zincirinde yer alan bazı kritik sertifikaların süresinin dolacağını resmi olarak duyurdu. Özellikle Microsoft Corporation KEK CA 2011 ve Microsoft Corporation UEFI CA 2011 sertifikalarının yaşam döngüsünün sona erecek olması, hem istemci hem de sunucu sistemler için dikkatle planlanması gereken bir geçiş sürecini beraberinde getiriyor.
Secure Boot, UEFI firmware seviyesinde çalışan ve sistem açılışında yalnızca güvenilir şekilde imzalanmış bileşenlerin yüklenmesini sağlayan temel bir güvenlik mekanizmasıdır. Bu yapı; Platform Key (PK), Key Exchange Key (KEK), imzalı bileşen veritabanı (db) ve iptal edilmiş imzalar veritabanı (dbx) gibi bileşenlerden oluşan bir güven zincirine dayanır. Süresi dolan sertifikalar güncellenmediği takdirde, ilerleyen dönemlerde boot bileşenlerinin doğrulanamaması, güvenlik güncellemelerinin uygulanamaması veya bazı sistemlerde açılış problemleri gibi riskler ortaya çıkabilir.
Microsoft’un yayımladığı rehberlerde, bu değişikliğin yalnızca yeni sistemleri değil; Windows Server 2012 ve sonrası dahil olmak üzere Secure Boot kullanan mevcut kurumsal altyapıları da etkileyebileceği vurgulanmaktadır. Bu nedenle konu, sıradan bir sertifika güncellemesi değil; donanım seviyesindeki güven zincirinin sürekliliğini koruma operasyonudur.
Bu rehberde, Secure Boot sertifika sürecinin teknik arka planı, mevcut ortamın nasıl envanterleneceği, olası risk senaryoları ve kurumsal ölçekte güvenli geçiş stratejileri ele alınacaktır. Amaç, Haziran 2026 öncesinde gerekli hazırlıkların tamamlanmasını sağlayarak altyapının güvenli ve kesintisiz çalışmasını garanti altına almaktır.
Teknik Arka Plan: Secure Boot Güven Zinciri Nasıl Çalışır?

Secure Boot, UEFI firmware içinde tanımlı kriptografik anahtarlar ve sertifikalar üzerinden çalışan bir güven zinciri (chain of trust) mekanizmasıdır. Amaç basittir: Sistem açılırken yalnızca güvenilir ve imzalanmış kod çalışsın.
Bu zincirin temel bileşenleri şunlardır:
Platform Key (PK)
En üst yetkili anahtardır.
Sistemin Secure Boot yapılandırmasını kimin değiştirebileceğini belirler. PK değişirse tüm güven zinciri değişmiş olur. Kurumsal cihazlarda genellikle OEM tarafından yüklenmiş halde gelir.
Key Exchange Key (KEK)
KEK, güncelleme yetkisini temsil eder.
UEFI veritabanına (db ve dbx) yeni sertifika eklenmesini veya iptal edilmesini sağlayan anahtar budur.
Haziran 2026’da süresi dolacak olan sertifikalardan biri:
- Microsoft Corporation KEK CA 2011
Bu sertifika güncellenmezse, ileride yayınlanacak yeni imzalı boot bileşenleri güvenilir kabul edilmeyebilir.
db (Allowed Signatures Database)
Bu veritabanı, çalışmasına izin verilen imzaları içerir.
Windows Boot Manager ve diğer önyükleme bileşenleri bu imzalarla doğrulanır.
Süresi dolacak ikinci kritik sertifika:
- Microsoft Corporation UEFI CA 2011
Bu sertifika, Windows bootloader’larının güvenilirliğini doğrulayan imza zincirinin bir parçasıdır.
dbx (Revoked Signatures Database)
Bu liste, artık güvenilir olmayan veya güvenliği ihlal edilmiş imzaları içerir.
Örneğin bir bootloader zafiyet içeriyorsa, Microsoft bunu dbx’e ekleyerek engelleyebilir.
Bu mekanizma, özellikle geçmişte yaşanan Bootkit ve Secure Boot bypass zafiyetlerinden sonra daha kritik hale gelmiştir.
2026’da Tam Olarak Ne Değişiyor?
Microsoft, 2011 yılında oluşturulan Secure Boot sertifikalarını 2023 versiyonları ile yeniliyor.
Yeni sertifikalar:
- Microsoft Corporation KEK CA 2023
- Microsoft UEFI CA 2023
Ama burada kritik nokta şu:
Bu geçiş yalnızca Windows update almakla bitmiyor.
Bazı sistemlerde firmware tarafında da güncelleme gerekebilir.
Eğer firmware, yeni KEK veya UEFI CA sertifikasını tanımıyorsa:
- Yeni imzalı boot bileşeni doğrulanamaz
- Güncellenmiş bootloader yüklenemez
- Güven zinciri kırılabilir
Bu durum, özellikle eski donanımlarda operasyonel risk oluşturur.
Sertifikalar Güncellenmezse Ne Olur?
Secure Boot sertifika geçişi yapılmadığında sistemler hemen çalışmayı durdurmaz. Ancak bu durum, ilerleyen dönemlerde ciddi operasyonel ve güvenlik riskleri doğurabilir.
Öncelikle şunu netleştirmek gerekir: 2011 sertifikalarının süresinin dolması, tek başına sistemlerin anında boot edemeyeceği anlamına gelmez. Ancak Microsoft’un 2023 sertifika zincirine geçiş süreci ve ilerleyen aşamalarda uygulayabileceği zorunlu doğrulama (enforcement) politikaları nedeniyle, güncellenmeyen sistemler riskli konuma düşecektir.
Secure Boot, bir güven zinciri (chain of trust) üzerinden çalışır. Firmware, boot manager’ın imzasını doğrular; boot manager ise işletim sistemi yükleyicisini doğrular. Eğer firmware içinde yalnızca 2011 sertifikaları bulunuyor ve sistem 2023 sertifikasıyla imzalanmış bir boot bileşeni ile karşılaşırsa, imza doğrulaması başarısız olabilir.
Secure Boot Kapalı Cihazlar Etkilenir mi?
Secure Boot kapalı olan cihazlar, doğrudan bu sertifika geçişinden etkilenmez. Çünkü Secure Boot zinciri aktif değilse, firmware boot sırasında imza doğrulaması yapmaz. Bu durumda 2011 veya 2023 sertifikalarının firmware içinde bulunup bulunmaması sistemin açılışını etkilemez.
Ancak bu durum “tamamen risksiz” anlamına gelmez.
Secure Boot kapalı bir sistem:
- Boot bileşenlerini imza doğrulaması olmadan çalıştırır
- Güven zincirinden yararlanmaz
- Bootkit ve düşük seviye saldırılara daha açıktır
Dolayısıyla sertifika güncellemesi gerekliliği ortadan kalksa bile güvenlik seviyesi düşüktür.
Risk Senaryosu
Haziran 2026 sonrası şu senaryoyu düşün:
- Yeni bir Windows güvenlik güncellemesi boot bileşenini yeniledi.
- Bu bileşen 2023 sertifikasıyla imzalı.
- Firmware içinde hala yalnızca 2011 sertifikası var.
- Doğrulama başarısız.
- Sistem boot etmiyor.
Bu, teorik değil; Secure Boot mimarisinin doğrudan sonucu.
Kurumsal Etki Alanı
Bu değişiklik şunları etkiler:
- Fiziksel sunucular
- Hyper-V sanal makineleri (Secure Boot açık olanlar)
- Windows Server 2012 ve sonrası
- Windows 10 / 11 istemciler
- OEM firmware bağımlılığı olan cihazlar
Özellikle SCCM ile merkezi update yapan ortamlarda, firmware ve OS tarafının uyumlu ilerlemesi kritik.
Neden “Act Now” Deniyor?
Çünkü bu bir “gün geldi patch geç” meselesi değil.
- Envanter çıkarılmalı
- Secure Boot anahtar durumu kontrol edilmeli
- OEM firmware yol haritası incelenmeli
- Güncelleme planı yapılmalı
Güven zinciri firmware seviyesinde başlar. İşletim sistemi yalnızca üst katmandır. Zincirin en alt halkasını ihmal edersen, yukarıdaki tüm güvenlik mimarisi teorik kalır.
Güncelleme Akışı
Microsoft yeni KEK 2023 sertifikasını yayınladığında süreç şöyle işler:
Windows Update bir Secure Boot update paketi getirir
İşletim sistemi, firmware’e bir UEFI variable update çağrısı yapar
Firmware, mevcut KEK ile imzayı doğrular
İmza geçerliyse NVRAM içindeki KEK listesine yeni sertifika eklenir
Kontrollü Geçiş Stratejisi
- Envanter
- Firmware update ve Windows Update doğrulama
- Pilot grup
- Gözlem (UEFICA2023Status + Event ID 1808)
- Kademeli rollout
Hadi Başlayalım!! (Nereden başlamalıyız?)
Faz 1 Evanter Çıkarmak
İlk adım olarak evanter çıkarmamız gerekiyor. Yani secure boot açık olan bilgisayarlar ve bu sistemlerde sertifikaların durumu. Bu öğrenmek için farklı yöntemler var bunlardan bir tane ve en basit olanı intune raporlamak, bir diğer sccm compliance yazmak başka bir yöntem manuel olarak powershell script ile kontrol etmek. Bu makalede elimden geldiğince tüm yöntemlere değineceğim.
Intune ile envanter toplamak
Eğer ortamınızda intune varsa işiniz gerçekten kolay ilk olarak https://support.microsoft.com/en-us/topic/sample-secure-boot-inventory-data-collection-script-d02971d2-d4b5-42c9-b58a-8527f0ffa30b buradaki adımları takip ederek bir envanter çıkarıyoruz.


Powershell ile envanter toplamak
Diğer bir yöntem powershell ile sertifikaları kontrol etmek buradaki “https://www.powershellgallery.com/packages/Get-UEFICertificate/1.3” ps ile sistemini kontrol edebilirisiniz.
PS çalıştırıldıktan sonra aşağıdaki çıktıda açıkça 6 Haziran 2016’a sertifikanın expire olacağını görebiliyorız.

Bu gibi yöntemler ile envanter çıkarıldıktan sonra ikinci faz-2 e geçebiliriz.
Faz 2 Güncelleme
Bu makale olabildiğince farkı platformlar ile bu sertifikanın güncellenmesine değineceğim. Ancak bazı gereksinimleri öncesinde karşılamanız gerekiyor. Bunlarında başında Microsoft tarafında aylık olarak yayınlanan güncellemelerin sistemlere yüklenmesi geliyor. Bunun nedeni sertifikaların bu güncellemeler ile gelmesi, bu nedenle ilk olarak aşağıdaki güncellemelerin sistemlerde yüklü olduğunu doğrulamanız gerekiyor. Microsoft, yeni Secure Boot sertifikalarını farklı Windows sürümleri için özel KB güncellemeleriyle dağıtıyor.
Windows 10 tarafında 22H2 ve 21H2 sürümleri için KB5075912 yayımlandı. Bu paket hem güvenlik düzeltmeleri hem de sertifika güncellemelerini içeriyor. Sistemleri sırasıyla 19045.6937 ve 19044.6937 build seviyesine yükseltiyor. Ancak burada kritik nokta şu: Windows 10 cihazların bu güncellemeyi alabilmesi için Extended Security Updates (ESU) programına kayıtlı olması gerekiyor.
Windows 11’de dağıtım sürüme göre farklı KB’lerle yapılıyor. Ocak 2026’da yayımlanan KB5074109, 26200.7623 ve 26100.7623 build’leri için sertifika dağıtımını başlattı. Şubat 2026 Patch Tuesday kapsamında ise:
- 24H2 ve 25H2 için KB5077181
- 23H2 için KB5075941
- 26H1 (build 28000.1575) için KB5077179
yayımlandı ve sertifikalar bu paketlerle dağıtıldı.
Windows Server tarafında da karşılık gelen güncellemeler var:
- Windows Server 2022 için KB5075906 (build 20348.4773)
- Windows Server 2016 için Servicing Stack Update KB5075902
- Windows Server 2019 ve Windows 10 1809 için Safe OS Dynamic Update KB5075909
Standart Windows Update yönetimi kullanan sistemlerde bu güncellemeler otomatik olarak yükleniyor ancak bu yetersiz, bunun yanında bios firmware güncellemeleri son olarakta sertifikaların güncellenmesi için tetiklenmesi gerekiyor. Aylık KB güncellemeleri yalnızca Secure Boot update payload’unu getirir. Sertifikanın firmware’e yazılması için ayrıca tetikleme (GPO, registry veya otomatik high-confidence akışı) gerekir.
Faz 3 Sertifikaların güncellenmesi
Secure Boot Sertifika Güncelleme Mekanizmasının Genel Çalışma Prensibi
Secure Boot sertifika geçiş süreci, klasik bir Windows güncellemesi değildir. Bu işlem işletim sistemi seviyesinde değil, firmware (UEFI) seviyesinde tamamlanır. Windows yalnızca süreci başlatır ve gerekli sertifika değişkenlerini firmware’e devreder; yazma ve doğrulama işlemi doğrudan UEFI tarafından gerçekleştirilir.
Sürecin Başlatılması
Secure Boot sertifika dağıtımı üç yöntemle tetiklenebilir:
- Group Policy (Enable Secure Boot certificate deployment)
- Registry anahtarı üzerinden manuel tetikleme
- Intune
Her yöntemde de Windows, aşağıdaki sistem anahtarını algıladığında güncelleme sürecini başlatır:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecureBoot
AvailableUpdates = 0x5944
0x5944 değeri, cihazın:
- Yeni Key Exchange Key (KEK)
- Güncellenmiş DB (Allowed Signatures)
- Güncellenmiş DBX (Revoked Signatures)
- Windows UEFI CA 2023 imzalı yeni boot manager
ile güncellenmesini başlatır.
Arka Plan İşleme Süreci
Registry değeri ayarlandıktan sonra Windows, arka planda çalışan Secure Boot güncelleme görevini devreye alır. Bu görev yaklaşık her 12 saatte bir çalışır ve süreci aşamalı olarak ilerletir.
İşlem şu sırayla gerçekleşir:
- Güncellenecek Secure Boot değişkenleri hazırlanır.
- Sertifika zinciri doğrulanır.
- Gerekli ise sistem yeniden başlatılır.
- Yeniden başlatma sırasında firmware’e yazım işlemi gerçekleştirilir.
Boot manager güncellemesi genellikle yeniden başlatma sonrasında tamamlanır.
Firmware Aşaması
Yeniden başlatma sırasında Windows, sertifika değişkenlerini UEFI firmware’e devreder. Bu aşamada:
- KEK güncellenir
- DB güncellenir
- DBX güncellenir
- Sistem Windows UEFI CA 2023 imzalı boot zincirine geçirilir
Firmware güncellemeyi kabul ederse işlem tamamlanır. Firmware reddederse hata oluşur ve olay kayıtlarına yansır.
Sürecin İzlenmesi
Güncellemenin ilerleyişi aşağıdaki registry anahtarları ve olay kayıtları üzerinden takip edilebilir:
- UEFICA2023Status: Sürecin durumunu gösterir (NotStarted, InProgress, Updated).
- UEFICA2023Error: Yalnızca hata oluştuğunda oluşturulur. Değeri sıfırdan farklıysa sorun vardır.
Ayrıca Event Viewer > Windows Logs > System altında Secure Boot DB, DBX ve KEK güncelleme olayları incelenmelidir.
Önemli Not
Secure Boot sertifika güncellemesi geri alınabilir bir Windows ayarı değildir. Sertifikalar firmware’e yazıldığında, kaldırma işlemi ancak BIOS/UEFI arayüzü üzerinden yapılabilir.
Bu nedenle dağıtım süreci:
- Önce pilot cihazlarda test edilmeli
- Farklı donanım modellerinde doğrulanmalı
- Firmware sürümleri güncel tutulmalıdır
Başlamadan Önce Not 1:
Çoğu cihaz için Microsoft, Secure Boot sertifikalarını Windows Update üzerinden otomatik güncelleyecek. Yani yüksek güvenli (high-confidence) olarak işaretlenen cihazları sistem kendi kendine güncelliyor. Ama “ben süreci kendim doğrulayıp kontrollü dağıtacağım” diyorsan, önce envanter çıkarman gerekiyor.
Envanter kısmı önemli. 2012 sonrası üretilen çoğu cihazda Secure Boot açık geliyor ama buna güvenme, doğrula diyor. Bunun için:
- PowerShell komutlarıyla kontrol edebilirsin,
- veya registry’deki UEFICA2023Status değerine bakabilirsin. Bu değer sonunda “updated” olmalı.
Ayrıca Windows Autopatch içinde artık Secure Boot durum raporu var. Hangi cihazda Secure Boot açık, hangisi güncel, hangisinin sertifikası eksik – net görebiliyorsun.
Güncel olmayan cihazlardan küçük ve temsil gücü olan bir örnek grup oluşturmanı öneriyor. Özellikle nadir veya alışılmadık donanımlara odaklan. Çünkü Microsoft’un “yüksek güven” sınıflandırması bunlarda otomatik olmayabilir. Önce pilot yap, sonra yaygınlaştır.
Dağıtıma geçmeden önce cihazları nasıl yöneteceğini planla diyor. Sertifika dağıtımı için üç temel yöntem var:
- Registry anahtarları
- Group Policy
- MDM/CSP (örneğin Microsoft Intune)
Ana prensip şu: Güncellemeye hazır olduğu doğrulanmış cihazlara sertifikaları dağıt.
Daha yaygın cihaz tipleri için iki “yardımcı mod” var:
Birincisi: High-confidence cihazlar için aylık Windows Update ile otomatik sertifika dağıtımı. Varsayılan olarak açık. İstemiyorsan HighConfidenceOptOut registry anahtarını 1 yaparak veya ilgili GPO’yu Enabled yaparak devre dışı bırakabiliyorsun.
İkincisi: Microsoft’un kontrollü feature rollout modeline cihazları dahil etmek. Bunun için MicrosoftUpdateManagedOptIn registry anahtarını 1 yapıyorsun. 0 ya da anahtar yoksa dahil değilsin. GPO üzerinden de Certificate Deployment via Controlled Feature Rollout ayarı var. Ama burada kritik şart: Cihazların gerekli tanılama (diagnostic) verilerini Microsoft’a göndermesi gerekiyor.
Tüm Secure Boot registry anahtarları iki path altında:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecureBoot
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecureBoot\Servicing
Group Policy ayarları ise:
Computer Configuration > Administrative Templates > Windows Components > Secure Boot
Ve bu GPO’ları görebilmek için en güncel Windows 11 / Windows Server ADMX şablonlarını indirmen gerekiyor.
Özetle sistem şöyle işliyor: Microsoft çoğu cihazı otomatik günceller. Ama kurumsal ortamdaysan, envanter çıkar, pilot yap, kontrolü eline al ve registry/GPO/Intune üzerinden bilinçli bir rollout planla. Secure Boot zinciri kırılırsa makine açılmaz; o yüzden burada refleks değil, metodoloji gerekiyor.
Not 2:
Dağıtım öncesi ve sonrası cihazların durumunu kontrol et. Bunun için üç ana kaynak var:
- Windows Autopatch raporu
- Registry anahtarları
- Windows Event Log
Asıl izleme noktası registry’deki UEFICA2023Status değeri. Bu değer şunlardan biri olur:
- not started
- in progress
- updated
Süreç ilerledikçe bu metin değişir. Her şey doğru giderse sonunda “Updated” olur. Bu, yeni Secure Boot sertifikalarının ve yeni boot manager’ın başarıyla yüklendiği anlamına gelir.
Başarılı dağıtımı nasıl doğrularsın?
- Windows Autopatch üzerinden:
Intune Admin Center > Reports > Windows quality updates > Secure Boot status
Burada “Certificate status” kolonu “Up to date” görünüyorsa işlem tamamdır. - Event Log kontrolü:
Windows System log’da Event ID 1808 informational event’ini ararsın.
Bu event, gerekli yeni Secure Boot sertifikalarının firmware’e yazıldığını gösterir. - Registry kontrolü:
- UEFICA2023Status = “Updated” olmalı.
- UEFICA2023Error anahtarı olmamalı. Bu anahtar varsa hata var demektir.
Hata senaryosu nasıl anlaşılır?
Autopatch’te “Certificate status” kolonu “Not up to date” ise, hangi sertifikaların eksik olduğunu detayda görebilirsin.
Event Log’da Event ID 1801 varsa bu hata demektir. Güncellenmiş sertifikalar firmware’e yazılamamış.
Ayrıca:
- UEFICA2023Error registry anahtarı varsa hata oluşmuştur.
- Bu hatanın kendisi Event Log’da görünmeyebilir.
- Sorunu anlamak için Secure Boot DB ve DBX variable update event’lerini incelemen gerekir.
Özetle sistem şöyle çalışıyor:
Başarılı
UEFICA2023Status = Updated
Event ID 1808 var
UEFICA2023Error yok
Hata
Event ID 1801 var
UEFICA2023Error var
Autopatch’te Not up to date
Bu tamamen gözlem ve doğrulama katmanı. Çünkü Secure Boot firmware seviyesinde çalışır. İşletim sistemi açılıyor diye her şey doğru demek değildir. Zincirin kriptografik halkaları doğru güncellenmiş mi önemli olan bu.
Bu bilgiler sonrasında güncellemelere başlayabiliriz. Bu makalede üç ayrı seçenek ile ilerleyeceğiz Intune, GPO ve Manuel güncelleme.
Manuel Güncelleme
Tüm ön gereksimleri karşıladıktan sonra manuel olarak bu işlemi yapmak istiyorsak önce mevcut durumu aşağıdaki komut ile kontrol ediyoruz
Get-ItemProperty -Path HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot\Servicing\ -Name UEFICA2023Status | Select-Object UEFICA2023StatusAşağıdaki görüldüğü gibi süreç henüz başlamamış. Aşağıdaki registry key ile süreci başlatıyoruz.

Set-ItemProperty -Path ‘HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot’ -Name ‘AvailableUpdates’ -Value 0x5944Sonrasında zamanlanmış görevi çalıştırıyoruz ve süre. “InProgress” olarak değişiyor.
Start-ScheduledTask -TaskName ‘\Microsoft\Windows\PI\Secure-Boot-Update’

Görev tetiklense bile boot manager güncellemesi için yeniden başlatma gereklidir. Sistem yeniden başladıktan sonra taskı bir kez daha çalıştırıp süreci noktalıyoruz.
Start-ScheduledTask -TaskName ‘\Microsoft\Windows\PI\Secure-Boot-Update’


Intune İle Güncelleme


GPO İle Güncelleme
İlk olarak Windows 11 ve Windows Server için yayınlanan son admx paketlerini sisteminize yüklemeniz gerekiyor.

Bu işlem sonrası güncelleme otomatik başlayacaktır.
Bonus
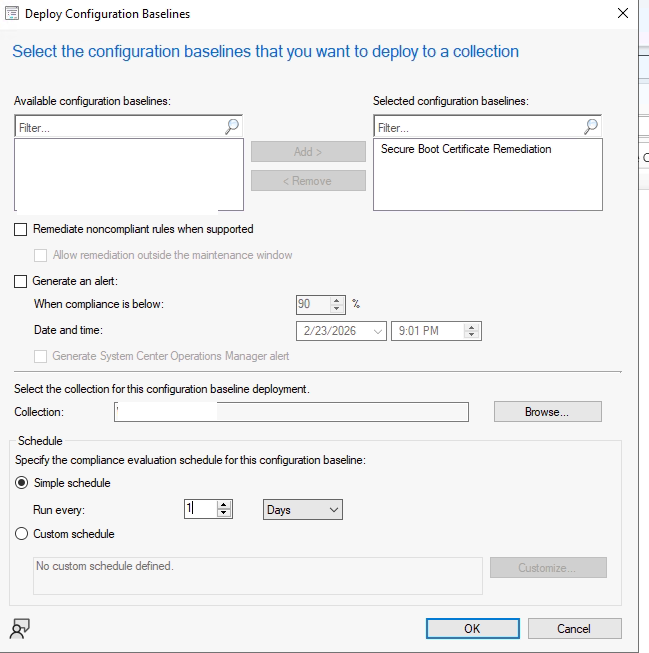
SCCM Compliance İle Monitoring
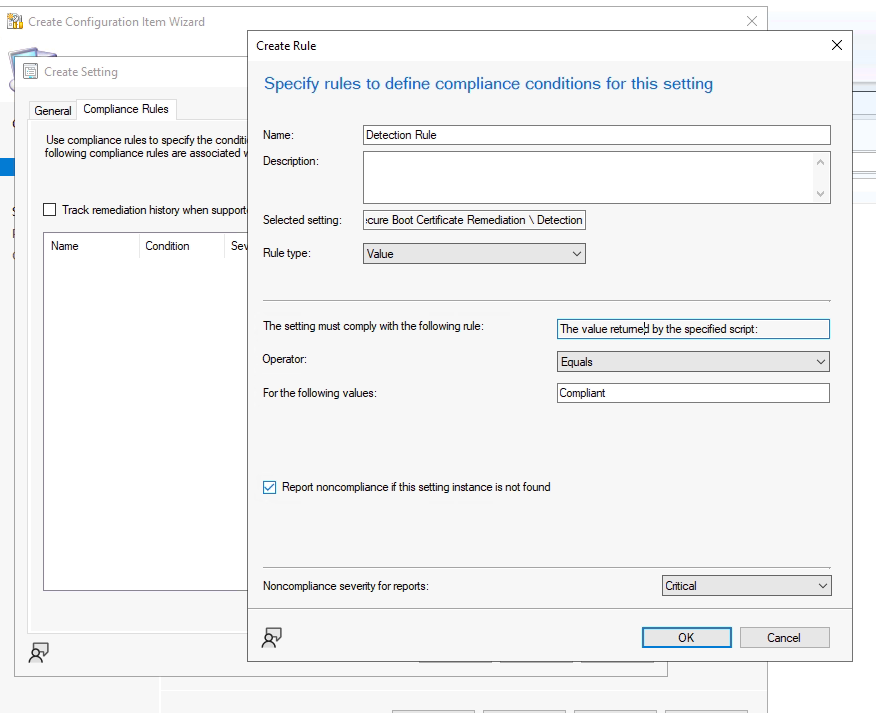
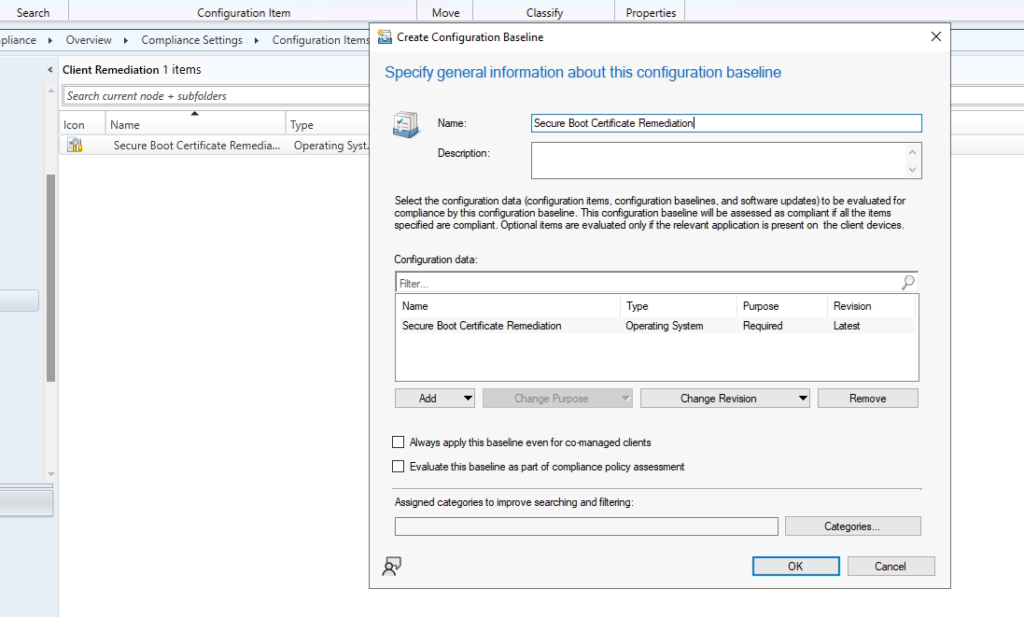
Eğer ortamınızda SCCM varsa compliance policy yazıp hangi cihazların sertifikasını güncellediğin monitor edebilirsiniz.
$status = (Get-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot\Servicing" -Name "UEFICA2023Status" -ErrorAction SilentlyContinue).UEFICA2023Status
if ($status -eq "Updated") { "Compliant" } else { "NonCompliant" }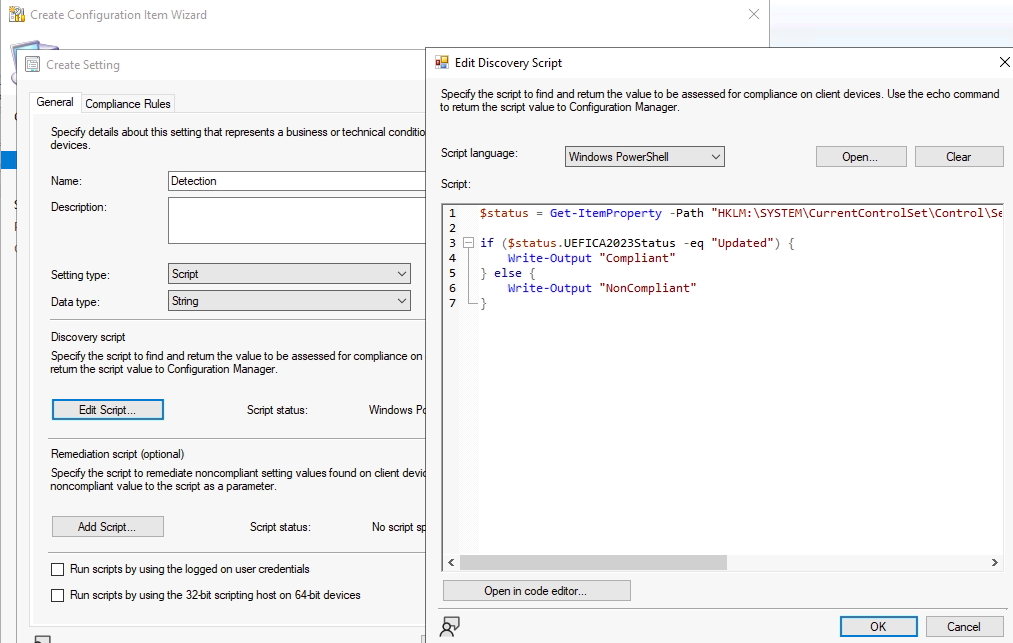
Secure Boot Sertifika Güncelleme Sürecinde Hata Analizi
Secure Boot sertifika geçişi (Windows UEFI CA 2023) sırasında oluşabilecek sorunları tespit etmek için Windows, hem registry anahtarları hem de Event Viewer üzerinden izleme imkânı sunar. Özellikle firmware seviyesinde yapılan değişiklikler nedeniyle, sorunların doğru yorumlanması kritik öneme sahiptir.
UEFICA2023Error Anahtarı
Registry yolu:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecureBoot
UEFICA2023Error anahtarı yalnızca bir hata oluştuğunda oluşturulur.
- Anahtar yoksa > süreçte hata yoktur.
- Anahtar mevcut ve değeri 0’dan farklıysa > Secure Boot değişken güncellemesi sırasında hata oluşmuştur.
Bu durumda, Event Viewer üzerinden Secure Boot DB (Allowed Signatures) ve DBX (Revoked Signatures) güncelleme olayları incelenmelidir. Bu olaylar, sertifika zincirinin hangi aşamada başarısız olduğunu gösterir.
AvailableUpdates Değeri ve 0x0004 Bit’i
Aynı registry konumunda bulunan AvailableUpdates değeri, Secure Boot dağıtım sürecinin hangi aşamada olduğunu gösteren bir bit alanıdır.
Örnek durum:
AvailableUpdates = 0x4104
Bu değer içerisindeki 0x0004 biti, sistemin yeni Key Exchange Key (KEK) sertifikasını firmware’e yazma aşamasında olduğunu ifade eder.
Eğer:
- Cihaz birden fazla yeniden başlatmaya rağmen
- 0x0004 biti temizlenmiyorsa
bu, cihazın KEK sertifikasını firmware’e yazamadığı anlamına gelir.
Bu aşamada sorun genellikle Windows tarafında değil, UEFI firmware implementasyonundadır. Microsoft bu durumda OEM üreticiyle iletişime geçilmesini ve cihaz için bir firmware güncellemesi olup olmadığının kontrol edilmesini önermektedir.
Event ID 1795
Event Viewer > Windows Logs > System altında görülebilir.
Event ID 1795 şu anlama gelir:
Windows, Secure Boot sertifikalarını firmware’e devretmeye çalışmış ancak firmware bu işlemi reddetmiştir.
Bu hata çoğunlukla aşağıdaki nedenlerden kaynaklanır:
- UEFI firmware sürümünün güncel olmaması
- OEM’in Secure Boot değişken yönetim yönergelerine tam uyumlu olmayan implementasyonu
- Donanım üreticisinin 2023 sertifika geçişine hazırlıklı olmaması
Bu durumda yapılması gereken ilk adım:
- Cihaz üreticisinin yayınladığı en güncel BIOS/UEFI firmware sürümünü kontrol etmek
- Gerekirse firmware güncellemesi uygulamak
Önemli Mimari Not
Secure Boot sertifika güncellemesi Windows içinde değil, firmware seviyesinde tamamlanır. Windows yalnızca sertifikayı firmware’e teslim eder. Yazma işlemi UEFI tarafından gerçekleştirilir.
Bu nedenle:
- Tekrarlayan restart sonrası ilerleme yoksa
- 0x0004 biti temizlenmiyorsa
- Event ID 1795 oluşuyorsa
sorun büyük olasılıkla firmware katmanındadır.
Son sözler
- Eğer güncellemeler başarız oluyorsa Group Policy veya registry değişikliği sorunu çözmez. Firmware güncellemesi veya OEM desteği gerekir.
- Secure Boot geçiş süreci, klasik bir Windows update’inden farklı olarak güven zincirinin en alt katmanına müdahale eder. Bu nedenle hata teşhisinde registry değerleri, bit flag analizleri ve firmware olay kayıtları birlikte değerlendirilmelidir.
- Sertifikaların süresinin dolması tek başına sistemin anında boot etmeyeceği anlamına gelmez. Ancak Microsoft’un 2023 zincirine geçişi zorunlu kılacağı aşamalı enforcement planı nedeniyle, güncelleme yapılmayan sistemler ilerleyen dönemlerde risk altına girecektir
- Secure Boot değişkenleri firmware NVRAM’ine yazılır. Bu işlem Windows üzerinden rollback edilemez. Temizleme yalnızca UEFI arayüzünden yapılabilir.
- VMware, 8.2 sürümünden itibaren yeni sertifikaları içeriyor
- Proxmox, 9.1.4 sürümünden itibaren (özellikle pve-edk2-firmware paketinin 4.2025.05-1 sürümüyle) yeni sertifikaları destekliyor.
- Eski Hyper-V sürümlerinin henüz Microsoft KEK 2023 sertifikasını desteklemediğini belirtiyor. Microsoft’a göre bu destek Mart 2026 civarında eklenecek. Sertifika güncellemesi ise sanal makine bir sonraki başlatıldığında, kullanıcı müdahalesi olmadan otomatik olarak yapılacak.


Eline sağlık.
Hocam selamlar,
Guncellemeler tamamlandiginda UEFICA2023Status degerinin updated olmasi yeterli mi yoksa farkli bir degere bakmaya gerek olur mu ?
Merhaba,
Evet yeterli.
Cok tesekkurler