

Herkese merhaba, bu makale serisi ile uzun bir yolculuğa çıkıyoruz “Microsoft Privileged Access Security” başlığı ile Microsoft’un modern kimlik yaklaşımlarına derin bir giriş yapıp Microsoft evreninde kimlik güvenliğini yeniden tasarlayacak, bildiğimiz tüm doğruları ve yanlışları bir kenara bırakıp her şeyi yeniden inşa edeceğiz.
Active Directory, 1999 yılında Windows 2000 Server ile hayatımıza girdiğinden bu yana kurumsal bilgi teknolojileri altyapılarının temel taşlarından biri olmuştur. Yaklaşık çeyrek asır boyunca milyonlarca kullanıcı, yüz binlerce kurum ve sayısız kritik sistem kimlik doğrulama, yetkilendirme ve kaynak yönetimi için Active Directory’ye güvenmiştir.
Bu süreçte teknoloji büyük ölçüde değişti. Fiziksel sunucuların yerini sanallaştırma platformları aldı. Ardından bulut bilişim, hibrit altyapılar ve hizmet olarak yazılım (SaaS) çözümleri günlük BT operasyonlarının ayrılmaz bir parçası hâline geldi. Güvenlik yaklaşımları da bu dönüşümden payını aldı; çevre güvenliğine dayalı modeller yerini kimlik odaklı güvenlik anlayışına bırakmaya başladı.
Ancak değişmeyen önemli bir gerçek vardır: Kurumsal altyapılarda en değerli hedef çoğu zaman sunucular değil, ayrıcalıklı kimliklerdir.
Bir saldırgan için tek bir Domain Admin hesabını ele geçirmek, onlarca sunucuyu ele geçirmekten daha değerlidir. Çünkü bu hesap, yalnızca bir sistemi değil, tüm etki alanını yönetme gücünü temsil eder. Kullanıcı hesaplarının oluşturulması, güvenlik politikalarının değiştirilmesi, sunucuların yönetilmesi ve hatta güven ilişkilerinin kontrolü gibi birçok kritik işlem bu ayrıcalıklı hesaplar aracılığıyla gerçekleştirilir.
İşte bu nedenle Microsoft, yıllar içerisinde ayrıcalıklı erişimi korumaya yönelik farklı mimariler geliştirmiştir. Enhanced Security Administrative Environment (ESAE), Administrative Forest, Red Forest, Bastion Forest ve günümüzde Modern Privileged Access Strategy ile Security Rapid Modernization Plan (RaMP), bu evrimin önemli kilometre taşlarıdır.
Bu makake seri, yalnızca Bastion Forest kurulumunu anlatmak amacıyla hazırlanmadı. Amaç; Microsoft’un ayrıcalıklı erişim güvenliği yaklaşımını tarihsel gelişimiyle birlikte anlamak, bu mimarilerin hangi ihtiyaçlardan doğduğunu incelemek ve tamamen on-premises çalışan bir kurum için güvenli bir yönetim mimarisini sıfırdan tasarlamaktır.
Bu nedenle makale boyunca yalnızca “Nasıl yapılır?” sorusuna değil, aynı zamanda “Neden bu şekilde tasarlanmalıdır?” sorusuna da cevap arayacağız.
Kimlik Güvenliği Neden Önemlidir?
Bilgi teknolojileri güvenliği uzun yıllar boyunca ağ çevresini (network perimeter) korumaya odaklanmıştır. Güvenlik duvarları, ağ segmentasyonu, IDS/IPS sistemleri ve VPN çözümleri, kurumların ilk savunma hattını oluşturuyordu. Temel yaklaşım; saldırganın kurumsal ağa erişmesini engellemek ve ağ sınırını korumaktı.
Ancak teknoloji dünyasının gelişmesiyle birlikte bu yaklaşım önemli ölçüde değişmiştir. Sanallaştırma teknolojileri, hibrit altyapılar, bulut servisleri, uzaktan çalışma modelleri ve mobil cihazların yaygınlaşması, kurumsal ağ sınırlarını büyük ölçüde belirsiz hâle getirmiştir. Artık kullanıcılar yalnızca şirket ofislerinden değil; evlerinden, mobil cihazlarından ve internet üzerinden kurumsal kaynaklara erişebilmektedir. Bu nedenle yalnızca ağ çevresini korumak, modern saldırı yöntemlerine karşı yeterli değildir.
Microsoft da bu dönüşüm doğrultusunda güvenlik yaklaşımını yeniden şekillendirmiş ve “Identity is the new security perimeter” (Kimlik, yeni güvenlik sınırıdır.) anlayışını benimsemiştir. Günümüzde bir kullanıcının kimliği, erişim yetkileri ve kimlik doğrulama mekanizmaları; güvenliğin merkezinde yer almaktadır.
Bir saldırgan açısından değerlendirildiğinde, çoğu zaman fiziksel bir sunucuyu ele geçirmek yerine ayrıcalıklı bir kullanıcı hesabını ele geçirmek çok daha değerlidir. Çünkü bu hesaplar, kurumun kritik altyapı bileşenlerini yönetme yetkisine sahiptir. Özellikle Domain Admin, Enterprise Admin veya benzeri ayrıcalıklı hesapların ele geçirilmesi; Active Directory’nin, sunucuların, güvenlik politikalarının ve birçok kritik servisin tamamen saldırganın kontrolüne geçmesine neden olabilir.
Microsoft’un yayımladığı güvenlik raporları da başarılı siber saldırıların önemli bir bölümünde saldırganların ilk hedeflerinden birinin ayrıcalıklı kimlikler olduğunu göstermektedir. Kimlik bilgilerinin ele geçirilmesi (Credential Theft), Pass-the-Hash (PtH), Pass-the-Ticket (PtT), Kerberoasting ve Golden Ticket gibi saldırı teknikleri doğrudan kimlik altyapısını hedef almaktadır.
Bu nedenle günümüzde güvenliğin temel amacı yalnızca sistemleri korumak değil, bu sistemleri yönetebilen kimlikleri korumaktır. Microsoft’un yıllar içerisinde geliştirdiği Enhanced Security Administrative Environment (ESAE), Administrative Forest, Red Forest, Bastion Forest ve günümüzde Modern Privileged Access Strategy gibi yaklaşımların ortak hedefi de tam olarak budur: ayrıcalıklı kimliklerin güvenliğini en üst seviyeye çıkarmak ve bir saldırganın kurumsal yönetim altyapısını ele geçirmesini mümkün olduğunca zorlaştırmak.
Bu noktadan itibaren Microsoft’un ayrıcalıklı erişim güvenliği yaklaşımının tarihsel gelişimini inceleyerek, bu mimarilerin hangi ihtiyaçlardan doğduğunu ve günümüzde neden farklı güvenlik modellerinin önerildiğini ele alacağız.
Ayrıcalıklı Erişim (Privileged Access) Nedir?
Kurumsal bilgi teknolojileri altyapılarında her kullanıcı aynı yetkilere sahip değildir. Çoğu kullanıcı yalnızca günlük işlerini gerçekleştirebilecek seviyede izinlere sahipken, bazı hesaplar sistemleri yönetme, güvenlik ayarlarını değiştirme veya tüm altyapıyı etkileyebilecek işlemleri gerçekleştirme yetkisine sahiptir. Bu tür yüksek yetkili hesaplar ayrıcalıklı hesaplar (Privileged Accounts), bu hesaplarla gerçekleştirilen işlemler ise ayrıcalıklı erişim (Privileged Access) olarak adlandırılır.
Ayrıcalıklı erişim, yalnızca bir sunucuya oturum açabilme yetkisini ifade etmez. Bir kullanıcının veya uygulamanın kritik sistemler üzerinde yönetimsel işlemler gerçekleştirebilmesini sağlayan tüm izinler bu kapsamda değerlendirilir. Örneğin yeni kullanıcı oluşturmak, güvenlik gruplarını yönetmek, Grup İlkelerini (Group Policy) değiştirmek, sunucu yapılandırmalarını güncellemek veya bir etki alanını (Domain) yönetmek ayrıcalıklı erişim gerektiren işlemlerdir.
Microsoft ekosisteminde en yaygın ayrıcalıklı hesaplara aşağıdaki örnekler verilebilir:
- Domain Admins: Etki alanındaki tüm sistemleri yönetebilir.
- Enterprise Admins: Forest içerisindeki tüm etki alanlarında yönetim yetkisine sahiptir.
- Schema Admins: Active Directory şemasını değiştirme yetkisine sahiptir.
- Local Administrator: Yerel bilgisayar veya sunucu üzerinde tam yönetim yetkisi sağlar.
- Backup Operators, Account Operators ve benzeri yerleşik gruplar: Belirli yönetim görevlerini yerine getirebilir.
- Servis Hesapları (Service Accounts): Kritik servislerin ve uygulamaların çalışmasını sağlayan, çoğu zaman yüksek yetkilere sahip hesaplardır.
- Uygulama Kimlikleri (Application Identities): Modern yapılarda uygulamaların kullandığı servis kimlikleri ve yönetilen kimlikler (Managed Identities) de ayrıcalıklı erişim kapsamında değerlendirilmektedir.
Bu hesapların ele geçirilmesi, sıradan bir kullanıcı hesabının ele geçirilmesine kıyasla çok daha büyük risk oluşturur. Örneğin bir saldırganın standart bir kullanıcı hesabını ele geçirmesi belirli verilere erişmesini sağlayabilir; ancak Domain Admin yetkisine sahip bir hesabın ele geçirilmesi durumunda saldırgan, Active Directory altyapısını tamamen kontrol altına alabilir, yeni yönetici hesapları oluşturabilir, güvenlik politikalarını değiştirebilir ve ağdaki diğer sistemlere kolaylıkla yayılabilir.
Bu nedenle modern siber saldırılar çoğunlukla doğrudan sunucuları hedef almak yerine, bu sunucuları yönetebilen kimlikleri hedef almaktadır. Kimlik bilgilerinin çalınması (Credential Theft), Pass-the-Hash (PtH), Pass-the-Ticket (PtT), Kerberoasting, Golden Ticket ve Silver Ticket gibi saldırı tekniklerinin temel amacı da ayrıcalıklı erişim elde etmektir.
Microsoft’un geliştirdiği ESAE, Administrative Forest, Red Forest, Bastion Forest ve günümüzde Modern Privileged Access Strategy gibi güvenlik yaklaşımlarının ortak hedefi, ayrıcalıklı erişimi mümkün olan en güvenli şekilde yönetmek ve bu hesapların ele geçirilmesi durumunda oluşabilecek etkiyi en aza indirmektir.
Ayrıcalıklı Hesap Örnekleri
| Hesap Türü | Yetki Seviyesi | Örnek |
|---|---|---|
| Standart Kullanıcı | Düşük | Günlük kullanıcı hesabı |
| Local Administrator | Yüksek | Sunucu veya istemciyi yönetir |
| Domain Admin | Çok Yüksek | Domain üzerindeki tüm nesneleri yönetir |
| Enterprise Admin | Kritik | Forest genelinde tam yönetim yetkisine sahiptir |
| Schema Admin | Kritik | Active Directory şemasını değiştirebilir |
| Service Account | Değişken | Uygulama ve servislerin çalışmasını sağlar |
| Application Identity | Değişken | Bulut ve modern uygulamaların kullandığı kimlikler |

Not
Günümüzde bir saldırganın hedefi yalnızca Domain Admin hesabı değildir. Hyper-V, VMware vCenter, Microsoft Entra ID, PKI (Certificate Authority), Microsoft Intune, SCCM, yedekleme sistemleri ve benzeri kritik yönetim platformlarını kontrol edebilen tüm kimlikler ayrıcalıklı erişim kapsamında değerlendirilmektedir. Bu nedenle Microsoft’un modern güvenlik yaklaşımı, yalnızca Active Directory yöneticilerini değil, kurumsal altyapıyı yönetebilen tüm ayrıcalıklı kimlikleri korumayı amaçlamaktadır.
Active Directory’nin 2000 yılında kullanılmaya başlanmasının ardından uzun yıllar boyunca kurumsal altyapılarda güvenlik yaklaşımı büyük ölçüde ağ güvenliği ve yüksek yetkili hesapların korunması üzerine kuruluydu. O dönemde kurumların büyük çoğunluğu yalnızca şirket içi (on-premises) sistemlerden oluşuyor, kullanıcılar ise kurumsal ağ içerisinden kaynaklara erişiyordu.
Ancak zaman içerisinde hem teknoloji hem de saldırı yöntemleri önemli ölçüde değişti. Sanallaştırma teknolojileri, hibrit yapılar, bulut servisleri ve uzaktan çalışma modelleri kurumsal BT altyapılarının ayrılmaz bir parçası hâline gelirken, saldırganlar da doğrudan sunucuları hedef almak yerine bu sistemleri yönetebilen kimlikleri hedef almaya başladı.
Microsoft da değişen tehdit ortamına uyum sağlayabilmek amacıyla yıllar içerisinde ayrıcalıklı erişim güvenliği konusunda farklı mimariler geliştirdi. Her yeni yaklaşım, önceki mimarinin eksikliklerini gidermeyi ve gelişen saldırı tekniklerine karşı daha güçlü koruma sağlamayı hedefledi.
Bu gelişim süreci özetle aşağıdaki şekilde ilerlemiştir.
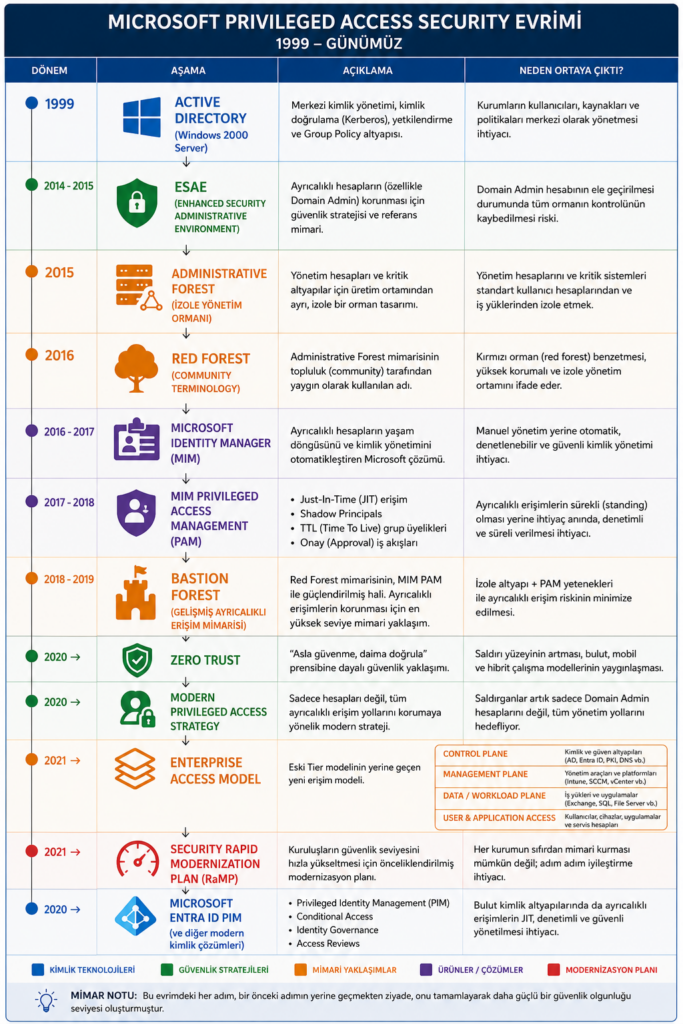
Bu zaman çizelgesine bakıldığında ilk bakışta her yeni yaklaşımın bir öncekini tamamen değiştirdiği düşünülebilir. Ancak gerçekte durum bundan farklıdır. Microsoft’un güvenlik mimarileri birbirlerinin doğrudan alternatifi olarak geliştirilmemiş, aksine değişen teknoloji ve güvenlik ihtiyaçlarına göre sürekli geliştirilmiş ve genişletilmiştir.
Örneğin ESAE, ayrıcalıklı hesapların korunmasına yönelik genel bir güvenlik yaklaşımını tanımlarken, Administrative Forest bu yaklaşımın uygulanmasında kullanılan izole yönetim altyapısını ifade eder. Red Forest ise topluluk tarafından bu mimariyi tanımlamak için kullanılan yaygın bir isimdir. Daha sonra Microsoft Identity Manager (MIM) Privileged Access Management çözümü ile Just-In-Time (JIT) erişim, Shadow Principals ve Time-To-Live (TTL) grup üyelikleri gibi gelişmiş yetenekler eklenmiş, bu gelişmiş yapı Microsoft dokümantasyonunda Bastion Forest mimarisi olarak tanımlanmıştır.
Son yıllarda ise Microsoft’un güvenlik yaklaşımı yalnızca Active Directory ortamlarını korumakla sınırlı kalmamış; Microsoft Entra ID, Microsoft 365, hibrit kimlik altyapıları ve bulut servislerini de kapsayacak şekilde genişlemiştir. Bu dönüşüm sonucunda Enterprise Access Model, Modern Privileged Access Strategy ve Security Rapid Modernization Plan (RaMP) gibi yeni yaklaşımlar geliştirilmiş ve Zero Trust prensipleri Microsoft’un güvenlik mimarisinin temelini oluşturmuştur.
Bu makale serisinde, Microsoft’un ayrıcalıklı erişim güvenliği yaklaşımının bu tarihsel gelişimini adım adım inceleyecek ve her mimarinin hangi ihtiyacı karşılamak için ortaya çıktığını ayrıntılı olarak ele alacağız. Böylece yalnızca hangi teknolojilerin kullanıldığını değil, aynı zamanda neden geliştirildiklerini ve günümüzde hangi senaryolarda tercih edilmeleri gerektiğini de değerlendirmiş olacağız.
Not
Microsoft’un güvenlik mimarileri birbirlerinin yerine geçen bağımsız çözümler değildir. Her biri, dönemin tehditleri, teknolojik gelişmeleri ve kurumsal ihtiyaçları doğrultusunda geliştirilmiş, önceki yaklaşımların üzerine yeni güvenlik katmanları ekleyen mimari adımlardır.
ESAE Nedir?
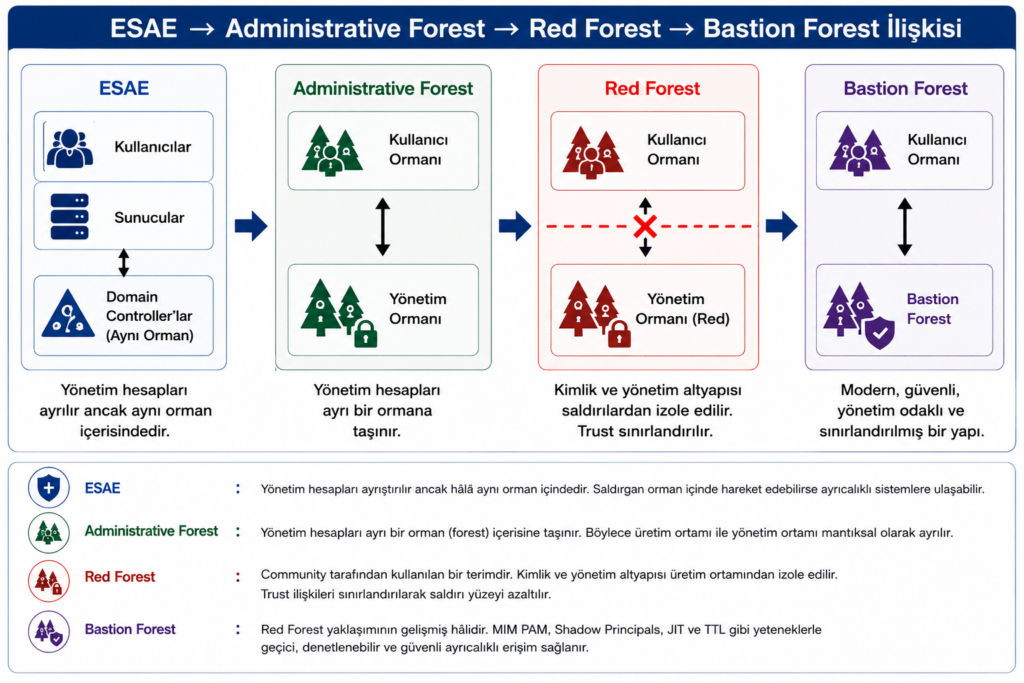
Enhanced Security Administrative Environment (ESAE), Microsoft’un ayrıcalıklı erişimi korumak amacıyla geliştirdiği güvenlik yaklaşımıdır.
ESAE;
- ayrıcalıklı hesapların korunmasını,
- yönetim işlemlerinin üretim ortamından ayrılmasını,
- yönetici bilgisayarlarının güvenli hale getirilmesini,
- saldırı yüzeyinin azaltılmasını
hedefleyen bir güvenlik modelidir. Burada dikkat edilmesi gereken nokta şudur:
ESAE bir ürün değildir!
ESAE tek başına kurulacak bir sunucu veya Active Directory Forest değildir. ESAE, uygulanacak mimariyi tanımlayan güvenlik yaklaşımıdır.
Administrative Forest Nedir?
ESAE yaklaşımının temel bileşenlerinden biri, yönetim işlemleri için ayrı bir Active Directory Forest oluşturulmasıdır.
Bu yapı Microsoft tarafından Administrative Forest olarak adlandırılmıştır.
Bu Forest;
- yalnızca yönetim amacıyla kullanılır,
- üretim ortamından ayrıdır,
- yönetici hesaplarını barındırır,
- yüksek güvenlik standartlarına sahiptir.
Temel amaç, üretim ortamında yaşanabilecek bir güvenlik ihlalinin yönetim altyapısını doğrudan etkilemesini zorlaştırmaktır.
Red Forest Nedir?
Red Forest, Microsoft’un resmi bir ürün adı değildir. Topluluk tarafından, ESAE kapsamında oluşturulan Administrative Forest mimarisini ifade etmek için kullanılan yaygın bir isimdir.
Dolayısıyla birçok kaynakta Administrative Forest ve Red Forest aynı mimariyi tanımlamak amacıyla kullanılmaktadır.
Red Forest yaklaşımının temel hedefi;
- yönetici hesaplarını üretim ortamından ayırmak,
- ayrı yönetim bilgisayarları kullanmak,
- Domain Admin hesaplarını korumaktır.
Bastion Forest Nedir?
Bastion Forest, Microsoft’un ayrıcalıklı erişim güvenliğini artırmak amacıyla geliştirdiği, üretim (Production) Active Directory ortamından mantıksal olarak ayrılmış ve yalnızca yönetim işlemleri için kullanılan izole bir Active Directory ormanıdır (Forest).
Bu mimarinin temel amacı, yüksek yetkili yönetici hesaplarını üretim ortamından ayırarak saldırı yüzeyini azaltmak ve ayrıcalıklı erişimlerin güvenli, denetlenebilir ve geçici (Just-In-Time) şekilde yönetilmesini sağlamaktır.
Geleneksel yapılarda Domain Admin, Enterprise Admin ve benzeri ayrıcalıklı hesaplar doğrudan üretim ortamında bulunur ve çoğu zaman sürekli yönetici yetkilerine sahiptir. Bu durum, kimlik bilgilerinin ele geçirilmesi halinde saldırganın tüm Active Directory altyapısını kısa sürede kontrol altına alabilmesine neden olabilir.
Bastion Forest yaklaşımı ise bu riski azaltmak amacıyla yönetici hesaplarını üretim ortamından ayırır ve yönetim işlemlerini yalnızca güvenli yönetim altyapısı üzerinden gerçekleştirilmesini hedefler.
Bu mimaride üretim ortamındaki yönetici hesapları yerine Bastion Forest içerisinde oluşturulan yönetim hesapları kullanılır. Ayrıcalıklı erişim talepleri Microsoft Identity Manager Privileged Access Management (MIM PAM) aracılığıyla yönetilir ve gerekli durumlarda kullanıcılara yalnızca belirli bir süre için geçici yetki atanır. Böylece sürekli ayrıcalıklı hesap bulundurma ihtiyacı ortadan kaldırılarak güvenlik önemli ölçüde artırılır.
Bastion Forest’ın Temel Amaçları
Bastion Forest mimarisi aşağıdaki güvenlik hedeflerini gerçekleştirmeyi amaçlar:
- Ayrıcalıklı yönetici hesaplarını üretim ortamından izole etmek
- Yönetim işlemlerini güvenli bir Active Directory ormanı üzerinden gerçekleştirmek
- Just-In-Time (JIT) yönetici erişimini desteklemek
- Time-To-Live (TTL) grup üyelikleri ile geçici yetkilendirme sağlamak
- Shadow Principals kullanarak üretim ortamındaki yüksek yetkili grupları güvenli şekilde temsil etmek
- Yönetici erişimlerini onay süreçlerine tabi tutmak
- Tüm ayrıcalıklı erişimleri kayıt altına almak ve denetlenebilir hâle getirmek
- Kimlik bilgilerinin ele geçirilmesi durumunda saldırganın hareket alanını sınırlandırmak
Bastion Forest Mimarisinin Temel Bileşenleri
Bastion Forest yalnızca ikinci bir Active Directory Forest kurulmasından ibaret değildir. Güvenli yönetim altyapısı oluşturmak için birlikte çalışan birçok bileşenden oluşur.
Bu mimarinin temel bileşenleri şunlardır:
- İzole yönetim ormanı (Administrative Forest)
- Ayrı yönetici hesapları
- Privileged Access Workstation (PAW)
- Microsoft Identity Manager (MIM)
- Microsoft Identity Manager Privileged Access Management (MIM PAM)
- Shadow Principals
- Just-In-Time (JIT) ayrıcalıklı erişim
- Time-To-Live (TTL) grup üyelikleri
- Onay tabanlı yetkilendirme iş akışları
- Güvenli yönetim bağlantıları ve gerekli güven ilişkileri (Trust)
Bu bileşenlerin birlikte çalışması sayesinde yönetim işlemleri üretim ortamından ayrıştırılır ve yüksek yetkili hesapların güvenliği önemli ölçüde artırılır.
Bastion Forest Nasıl Çalışır?
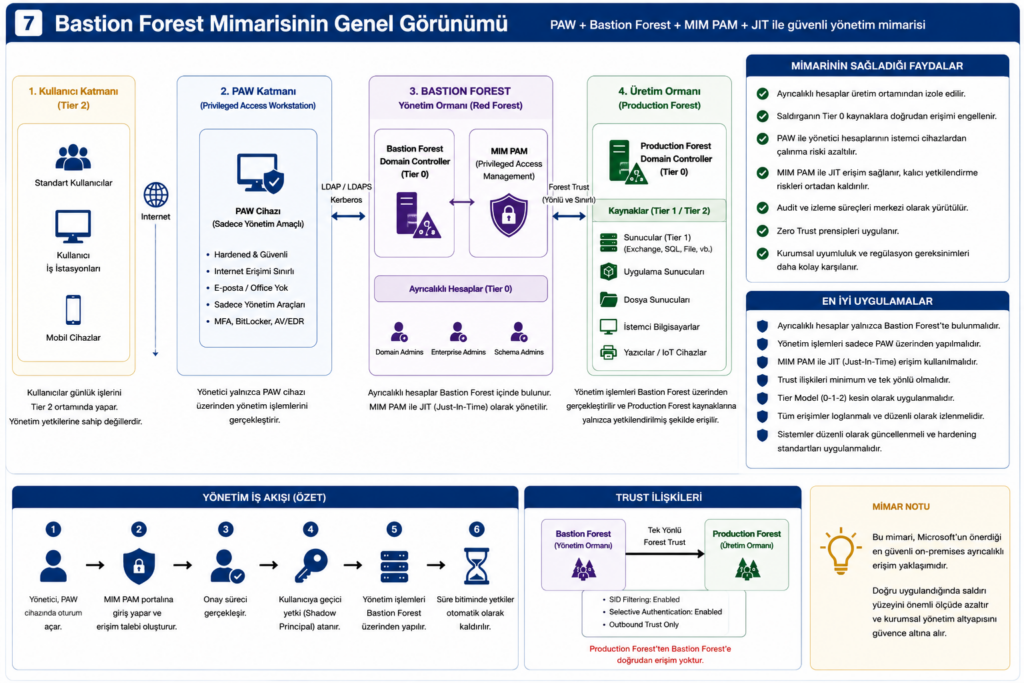
Basitleştirilmiş bir senaryoda Bastion Forest mimarisi aşağıdaki şekilde çalışır:
- Yönetici, yalnızca yönetim amacıyla oluşturulan ayrı bir yönetici hesabıyla Privileged Access Workstation (PAW) üzerinden oturum açar.
- Yönetici, ihtiyaç duyduğu ayrıcalıklı erişim için MIM PAM üzerinden talep oluşturur.
- Talep, tanımlanan iş akışına göre onaylanır.
- Onay sonrasında kullanıcı, Shadow Principal nesnesi aracılığıyla üretim ortamındaki ilgili ayrıcalıklı role geçici olarak yetkilendirilir.
- Active Directory, TTL Group Membership özelliğini kullanarak belirlenen süre boyunca gerekli grup üyeliğini oluşturur.
- Süre sona erdiğinde grup üyeliği otomatik olarak kaldırılır ve kullanıcı ayrıcalıklı erişimini kaybeder.
Bu sayede yönetici hesapları yalnızca gerçekten ihtiyaç duydukları süre boyunca yüksek yetkilere sahip olur.
Bastion Forest’ın Avantajları
Bastion Forest mimarisi, klasik yönetim modeline kıyasla önemli güvenlik avantajları sunar.
- Sürekli yönetici yetkilerini ortadan kaldırır.
- Ayrıcalıklı hesapları üretim ortamından izole eder.
- Kimlik hırsızlığı saldırılarının etkisini azaltır.
- Yetki yükseltme işlemlerini kayıt altına alır.
- Denetlenebilir ve izlenebilir bir yönetim modeli sağlar.
- Yönetici hesaplarının gereksiz kullanımını önler.
- Kurumsal güvenlik standartlarının uygulanmasını kolaylaştırır.
Not
Bastion Forest, yalnızca ikinci bir Active Directory Forest kurmak anlamına gelmez. Gerçek bir Bastion Forest mimarisi; Administrative Forest, Privileged Access Workstation (PAW), ayrı yönetici hesapları, Microsoft Identity Manager (MIM), MIM PAM, Shadow Principals ve geçici yetkilendirme mekanizmalarının birlikte çalıştığı bütüncül bir güvenlik çözümüdür. Bu nedenle yalnızca izole bir yönetim ormanı oluşturmak, tek başına Bastion Forest mimarisini hayata geçirmek için yeterli değildir.
Red Forest ve Bastion Forest Karşılaştırması
| Özellik | Red Forest | Bastion Forest |
|---|---|---|
| Ayrı yönetim ormanı | ✓ | ✓ |
| Yönetici hesaplarının izolasyonu | ✓ | ✓ |
| Privileged Access Workstation (PAW) | ✓ | ✓ |
| MIM PAM entegrasyonu | Desteklenir (opsiyonel) | Mimarinin önemli bir bileşeni |
| Shadow Principals | MIM ile kullanılabilir | ✓ |
| Just-In-Time (JIT) | MIM ile kullanılabilir | ✓ |
| TTL Group Membership | MIM ile kullanılabilir | ✓ |
Bu tablo iki mimarinin rakip olmadığını, Bastion Forest’ın Red Forest yaklaşımını daha ileri taşıyan bir güvenlik modeli olduğunu göstermektedir.
Tier Model (Tier 0, Tier 1 ve Tier 2)
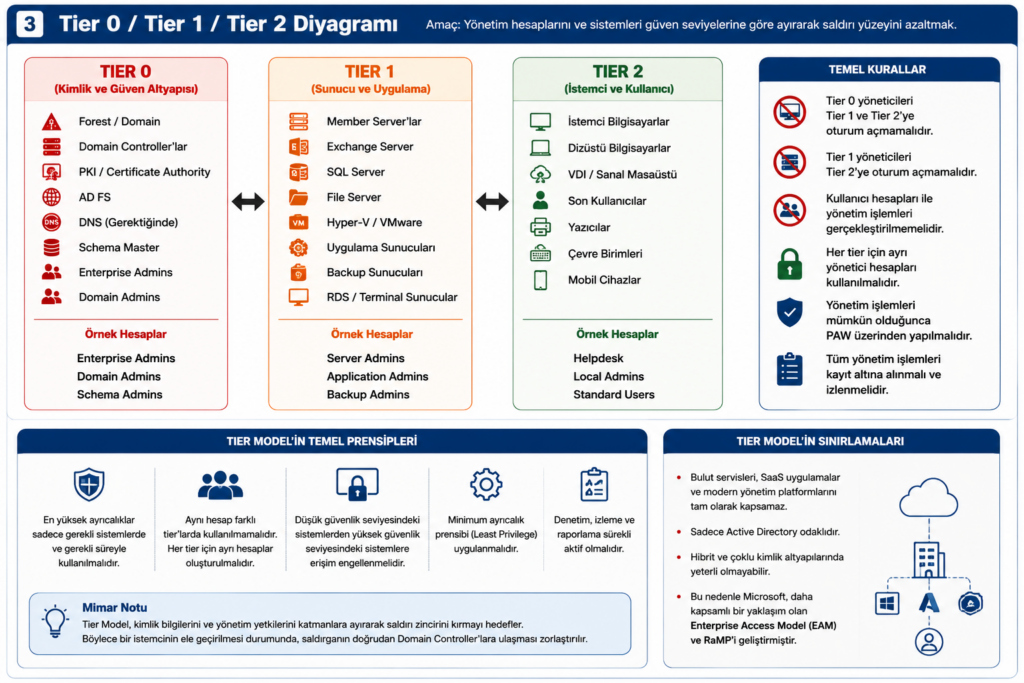
Microsoft, Active Directory tabanlı kurumsal ortamlarda ayrıcalıklı erişimlerin güvenliğini artırmak amacıyla uzun yıllar Tier Model (Katmanlı Yönetim Modeli) yaklaşımını önermiştir. Bu modelin temel amacı, farklı güven seviyelerine sahip sistemleri birbirinden ayırarak kimlik bilgilerinin daha düşük güven seviyesindeki sistemlerden daha kritik sistemlere taşınmasını engellemektir.
Tier Model, “tüm sistem yöneticileri her sistemi yönetebilir” anlayışının yerine, yönetim yetkilerini güven seviyelerine göre ayıran bir mimari sunar. Böylece bir istemci bilgisayarın ele geçirilmesi durumunda saldırganın doğrudan Domain Controller gibi kritik sistemlere ulaşması zorlaştırılır.
Bu model, özellikle Pass-the-Hash (PtH), Pass-the-Ticket (PtT) ve benzeri kimlik tabanlı saldırılara karşı geliştirilen en önemli mimari yaklaşımlardan biri olmuştur.
Tier Model Neden Geliştirildi?
Active Directory ortamlarında sistem yöneticilerinin aynı hesapla hem istemcilere hem üye sunuculara hem de Domain Controller’lara oturum açması uzun yıllar yaygın bir uygulamaydı. Ancak bu yaklaşım ciddi güvenlik riskleri oluşturuyordu.
Örneğin bir Domain Admin hesabıyla kullanıcı bilgisayarına oturum açıldığında, bu hesaba ait kimlik bilgileri istemci üzerinde önbelleğe alınabilir veya bellekte bulunabilir. İstemci bilgisayarın zararlı yazılım tarafından ele geçirilmesi durumunda saldırgan bu kimlik bilgilerini elde ederek doğrudan Domain Controller’lara erişim sağlayabilir.
Bu nedenle Microsoft, yönetim hesaplarının yalnızca ihtiyaç duydukları sistemlerde kullanılmasını sağlayan Tier Model’i geliştirmiştir.
Tier Model’in Temel Mantığı
Tier Model, yönetim altyapısını güven seviyelerine göre üç temel katmana ayırır:
- Tier 0: Kimlik ve güven altyapısı
- Tier 1: Sunucu ve uygulama yönetimi
- Tier 2: İstemci cihazlar ve son kullanıcı ortamı
Her katmandaki yönetici hesapları yalnızca kendi katmanındaki sistemlerde kullanılmalıdır. Böylece daha düşük güven seviyesindeki sistemlerde ele geçirilen kimlik bilgilerinin kritik altyapıya taşınması engellenmeye çalışılır.
Tier 0 – Kimlik ve Güven Altyapısı
Tier 0, kurumsal altyapının en kritik katmanıdır. Bu katmanda bulunan sistemlerin ele geçirilmesi, tüm Active Directory ortamının güvenliğini tehlikeye atabilir.
Tier 0 kapsamında değerlendirilen başlıca bileşenler şunlardır:
- Active Directory Domain Services (AD DS)
- Domain Controller’lar
- Forest ve Domain yönetimi
- Enterprise Admins
- Domain Admins
- Schema Admins
- Active Directory Federation Services (AD FS)
- Public Key Infrastructure (PKI / Certificate Authority)
- Kimlik doğrulama servisleri
- Güven ilişkileri (Trust) yönetimi
Tier 0 yöneticileri yalnızca Tier 0 sistemlerine erişmeli ve günlük kullanıcı bilgisayarlarında veya üye sunucularda oturum açmamalıdır.
Tier 1 – Sunucu ve Uygulama Yönetimi
Tier 1, üretim ortamındaki sunucuların ve kurumsal uygulamaların yönetildiği katmandır.
Bu katmanda yer alan sistemlere örnek olarak şunlar verilebilir:
- Windows Server
- Microsoft Exchange Server
- SQL Server
- File Server
- Hyper-V
- VMware vCenter
- Web sunucuları
- ERP ve iş uygulamaları
Tier 1 yöneticileri yalnızca bu sistemleri yönetmeli, Domain Controller’larda veya Tier 0 bileşenlerinde oturum açmamalıdır.
Tier 2 – İstemci ve Son Kullanıcı Ortamı
Tier 2, son kullanıcıların kullandığı cihazları ve istemci ortamını kapsar.
Bu katmanda bulunan sistemler şunlardır:
- Windows istemci bilgisayarları
- Dizüstü bilgisayarlar
- Sanal masaüstleri (VDI)
- Son kullanıcı hesapları
- Yazıcılar ve çevre birimleri
Tier 2 yöneticileri yalnızca istemci cihazlarını yönetmeli ve daha yüksek güven seviyesindeki sunucularda veya Domain Controller’larda oturum açmamalıdır.
Tier Model’in Temel Kuralları
Tier Model’in başarısı, katmanlar arasındaki erişim sınırlarının korunmasına bağlıdır. Microsoft’un önerdiği temel prensipler şunlardır:
- Tier 0 yöneticileri yalnızca Tier 0 sistemlerinde oturum açmalıdır.
- Tier 1 yöneticileri yalnızca Tier 1 sunucularını yönetmelidir.
- Tier 2 yöneticileri yalnızca istemci cihazlarında işlem yapmalıdır.
- Günlük kullanıcı hesapları ile yönetim işlemleri gerçekleştirilmemelidir.
- Her güven seviyesi için ayrı yönetici hesapları kullanılmalıdır.
- Yönetim işlemleri mümkün olduğunca Privileged Access Workstation (PAW) üzerinden yapılmalıdır.
Bu kuralların amacı, kimlik bilgilerinin farklı güven seviyeleri arasında taşınmasını önlemek ve olası bir güvenlik ihlalinin etkisini sınırlandırmaktır.
Tier Model’in Sınırlamaları
Tier Model, uzun yıllar boyunca şirket içi (on-premises) Active Directory ortamları için etkili bir güvenlik yaklaşımı olmuştur. Ancak bulut teknolojilerinin, hibrit kimlik altyapılarının ve SaaS uygulamalarının yaygınlaşmasıyla birlikte yalnızca Domain Controller odaklı bir güvenlik modeli yeterli olmamaya başlamıştır.
Günümüzde Microsoft Entra ID, Microsoft 365, Intune, Configuration Manager, Hyper-V, VMware, Azure abonelikleri ve benzeri yönetim platformları da kritik ayrıcalıklı erişim noktaları haline gelmiştir. Bu nedenle klasik Tier Model, tüm modern yönetim düzlemlerini kapsayacak şekilde tasarlanmamıştır.
Microsoft da bu değişen ihtiyaçlar doğrultusunda güvenlik yaklaşımını genişleterek Enterprise Access Model‘i geliştirmiştir. Bu model, yalnızca Active Directory’yi değil, kurumun tüm kimlik ve yönetim altyapısını kapsayan daha bütüncül bir güvenlik yaklaşımı sunmaktadır.
Not
Tier Model tamamen terk edilmiş bir mimari değildir. Günümüzde yalnızca şirket içi Active Directory ortamlarında hâlâ uygulanabilir ve güvenliğin önemli bir parçası olabilir. Ancak Microsoft, hibrit ve bulut odaklı yapılarda güvenliği yalnızca Tier 0, Tier 1 ve Tier 2 ayrımıyla sınırlı görmemekte; bunun yerine Enterprise Access Model ve Zero Trust prensiplerini temel alan daha kapsamlı bir yaklaşım önermektedir.
Privileged Access Workstation (PAW) Nedir?
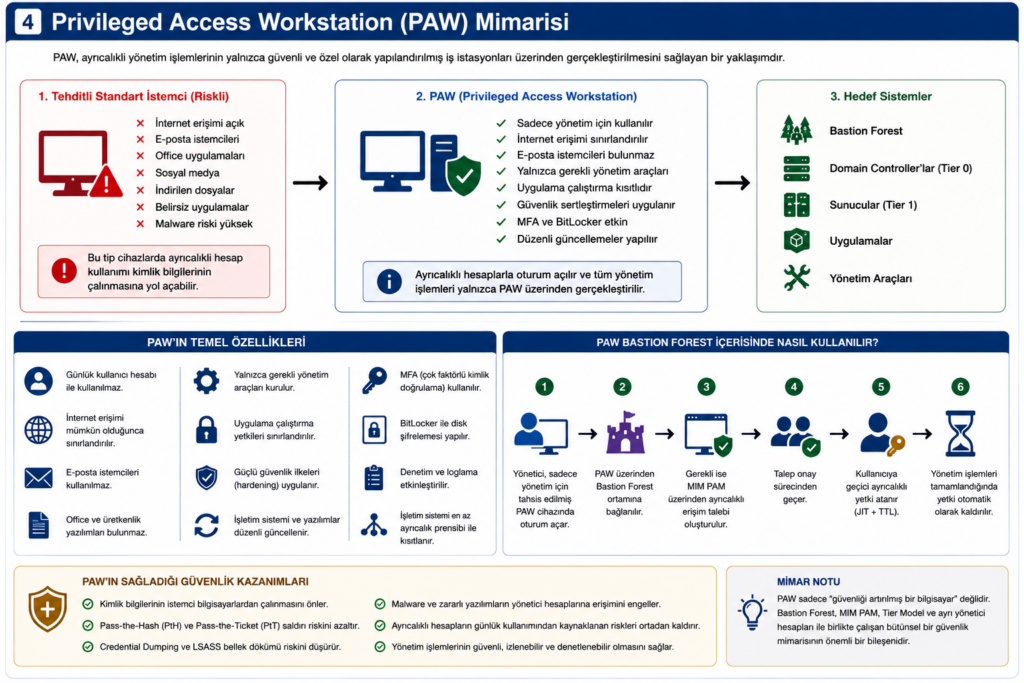
Çünkü makalede PAW’ın adı birçok yerde geçiyor ancak aslında ne olduğu hiç anlatılmıyor. Okuyucu PAW’ı bilmeden Bastion Forest mimarisini tam olarak anlayamaz.
Ben aşağıdaki gibi yazardım.
Privileged Access Workstation (PAW) Nedir?
Privileged Access Workstation (PAW), Microsoft tarafından ayrıcalıklı yönetim işlemleri için geliştirilen güvenli yönetici iş istasyonu yaklaşımıdır. Temel amacı, yüksek yetkili hesapların günlük kullanıcı bilgisayarlarında kullanılmasını engelleyerek kimlik bilgilerinin ele geçirilme riskini azaltmaktır.
Geleneksel BT ortamlarında sistem yöneticileri çoğu zaman aynı bilgisayarı hem günlük işler hem de yönetim işlemleri için kullanmaktadır. İnternette gezinme, e-posta okuma, belge düzenleme veya üçüncü taraf uygulamaları çalıştırma gibi günlük işlemler sırasında kullanılan bu bilgisayarlar, zararlı yazılımlar veya kimlik bilgisi hırsızlığına yönelik saldırılar için önemli bir hedef hâline gelebilir.
Eğer aynı bilgisayarda Domain Admin veya Enterprise Admin gibi ayrıcalıklı hesaplarla da oturum açılıyorsa, saldırganın bu kimlik bilgilerini ele geçirme ihtimali önemli ölçüde artar.
Microsoft, bu riski azaltmak amacıyla yönetim işlemlerinin yalnızca güvenliği artırılmış özel iş istasyonları üzerinden gerçekleştirilmesini önermektedir. İşte bu özel bilgisayarlar Privileged Access Workstation (PAW) olarak adlandırılır.
PAW Neden Geliştirildi?
Modern saldırılar çoğu zaman doğrudan Domain Controller’ları hedef almak yerine, sistem yöneticilerinin kullandığı istemci bilgisayarları hedef alır.
Bir yönetici günlük bilgisayarında;
- internette gezinirken,
- e-posta eklerini açarken,
- bilinmeyen bir uygulama çalıştırırken,
- zararlı bir web sitesini ziyaret ederken,
zararlı yazılımlar kimlik bilgilerini ele geçirmeye çalışabilir.
Özellikle Pass-the-Hash (PtH), Credential Dumping, LSASS bellek dökümü ve Mimikatz gibi teknikler, yönetici hesaplarının istemci bilgisayarlarda kullanılmasını önemli bir güvenlik riski hâline getirmiştir.
PAW yaklaşımı, bu saldırı yüzeyini azaltmayı amaçlar.
PAW’ın Temel Özellikleri
Bir Privileged Access Workstation, standart kullanıcı bilgisayarından farklı olarak yalnızca yönetim işlemleri için hazırlanır.
Microsoft’un önerdiği temel özellikler şunlardır:
- Günlük kullanıcı hesabı ile kullanılmamalıdır.
- İnternet erişimi mümkün olduğunca sınırlandırılmalıdır.
- E-posta istemcileri kullanılmamalıdır.
- Office uygulamaları gibi günlük üretkenlik araçları bulunmamalıdır.
- Yalnızca yönetim için gerekli araçlar kurulmalıdır.
- Uygulama çalıştırma yetkileri sınırlandırılmalıdır.
- Güçlü güvenlik ilkeleri (Hardening) uygulanmalıdır.
- İşletim sistemi düzenli olarak güncellenmelidir.
- Çok faktörlü kimlik doğrulama (MFA) kullanılmalıdır.
- Mümkünse BitLocker ile disk şifrelemesi etkinleştirilmelidir.
Amaç, saldırganın yönetici hesabına ulaşabileceği saldırı yüzeyini mümkün olduğunca küçültmektir.
PAW Bastion Forest İçerisinde Nasıl Kullanılır?
Bastion Forest mimarisinde yönetim işlemleri doğrudan kullanıcının günlük bilgisayarından gerçekleştirilmez.
Basitleştirilmiş bir senaryoda süreç aşağıdaki şekilde işler:
- Yönetici yalnızca yönetim amacıyla tahsis edilmiş PAW cihazında oturum açar.
- PAW üzerinden Bastion Forest ortamına bağlanılır.
- Gerekli ise MIM PAM üzerinden ayrıcalıklı erişim talebi oluşturulur.
- Onay sonrasında kullanıcıya geçici yönetici yetkisi atanır.
- Yönetim işlemleri tamamlandıktan sonra ayrıcalıklı erişim otomatik olarak kaldırılır.
Bu yaklaşım sayesinde hem yönetici hesabı hem de yönetim işlemi güvenli bir ortam içerisinde gerçekleştirilmiş olur.
PAW’ın Sağladığı Güvenlik Kazanımları
PAW kullanımı aşağıdaki risklerin azaltılmasına yardımcı olur:
- Kimlik bilgilerinin istemci bilgisayarlardan çalınması
- Pass-the-Hash (PtH) saldırıları
- Credential Dumping
- LSASS bellek dökümlerinin alınması
- Zararlı yazılımlar aracılığıyla yönetici hesaplarının ele geçirilmesi
- Yönetici hesaplarının günlük kullanımından kaynaklanan güvenlik riskleri
Bu nedenle Microsoft, Bastion Forest ve ESAE mimarilerinde ayrıcalıklı hesapların yalnızca PAW cihazlarında kullanılmasını temel güvenlik prensiplerinden biri olarak kabul etmektedir.
Not
PAW yalnızca “güvenliği artırılmış bir bilgisayar” değildir. Microsoft’un güvenlik yaklaşımında PAW; ayrı yönetici hesapları, Tier Model, Bastion Forest, MIM PAM ve Just-In-Time (JIT) yetkilendirme ile birlikte çalışan bir güvenlik bileşenidir. Bu nedenle yalnızca yeni bir bilgisayar tahsis etmek, tek başına PAW yaklaşımını uygulamak anlamına gelmez. Güvenlik politikaları, erişim kısıtlamaları ve yönetim süreçleri de bu mimarinin ayrılmaz parçalarıdır.
Microsoft Identity Manager (MIM) Nedir?
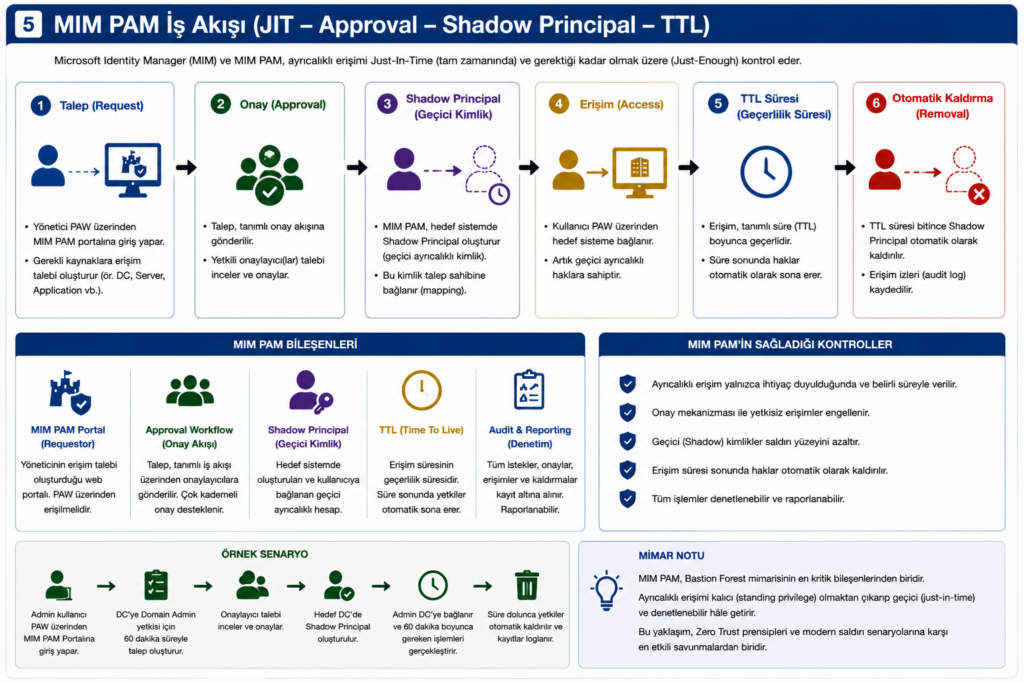
Microsoft Identity Manager (MIM), kurumlarda kimlik yaşam döngüsünü (Identity Lifecycle Management) yönetmek amacıyla geliştirilen kimlik ve erişim yönetimi (Identity and Access Management – IAM) çözümüdür. Kullanıcı hesaplarının oluşturulması, güncellenmesi, devre dışı bırakılması, grup üyeliklerinin yönetilmesi ve farklı sistemler arasında kimlik bilgilerinin senkronize edilmesi gibi birçok işlemi merkezi olarak yönetmeyi sağlar.
MIM, Microsoft’un daha önce geliştirdiği Forefront Identity Manager (FIM) ürününün devamı niteliğindedir. İlk olarak Microsoft Identity Integration Server (MIIS) olarak başlayan ürün ailesi, daha sonra Identity Lifecycle Manager (ILM), Forefront Identity Manager (FIM) ve son olarak Microsoft Identity Manager (MIM) adıyla geliştirilmiştir. Bu süreç, Microsoft’un kurumsal kimlik yönetimi alanındaki çözümlerinin yıllar içinde olgunlaşmasını sağlamıştır.
MIM’in temel amacı, kurum içerisindeki kullanıcı ve grup bilgilerinin farklı sistemler arasında tutarlı ve güvenli bir şekilde yönetilmesini sağlamaktır. İnsan Kaynakları (HR) sistemleri, Active Directory, Exchange Server, SQL Server ve LDAP dizinleri gibi birçok farklı veri kaynağıyla entegre çalışabilir. Böylece kullanıcı yaşam döngüsü boyunca gerçekleşen işe giriş, görev değişikliği ve işten ayrılma gibi süreçler merkezi olarak otomatikleştirilebilir.
Microsoft Identity Manager’ın başlıca yetenekleri şunlardır:
- Kimlik yaşam döngüsü yönetimi (Identity Lifecycle Management)
- Kullanıcı ve grup yaşam döngüsünün otomatik yönetimi
- Active Directory ile çift yönlü senkronizasyon
- LDAP ve SQL tabanlı sistemlerle entegrasyon
- Self-Service Password Reset (SSPR)
- Self-Service Group Management (SSGM)
- Sertifika yaşam döngüsü yönetimi (Certificate Management)
- İş akışları (Workflow) ve onay mekanizmaları
- Kimlik bilgilerinin farklı sistemler arasında senkronizasyonu
Görüldüğü gibi Microsoft Identity Manager yalnızca ayrıcalıklı erişim yönetimi amacıyla geliştirilmiş bir ürün değildir. Asıl görevi, kurumsal kimlik yönetimini merkezi bir platform üzerinden gerçekleştirmektir. Ayrıcalıklı erişim yönetimi ise MIM’in sunduğu yeteneklerden yalnızca biridir.
Bu nedenle Microsoft Identity Manager (MIM) ile Microsoft Identity Manager Privileged Access Management (MIM PAM) kavramlarını birbirinden ayırmak gerekir. MIM, genel kimlik yönetim platformunu ifade ederken; MIM PAM, bu platform üzerine eklenen ve ayrıcalıklı erişimlerin güvenli şekilde yönetilmesini sağlayan özel bir bileşendir.
İşte Bastion Forest mimarisini Red Forest yaklaşımından ayıran en önemli yeniliklerden biri de MIM PAM ile birlikte gelen Just-In-Time (JIT) yönetici erişimi, Time-To-Live (TTL) grup üyelikleri, Shadow Principals ve onay tabanlı geçici yetkilendirme gibi gelişmiş güvenlik yetenekleridir. Bu nedenle sonraki bölümde Microsoft Identity Manager’ın ayrıcalıklı erişim yönetimi bileşeni olan MIM PAM ayrıntılı olarak incelenecektir.
Not
MIM tek başına Bastion Forest anlamına gelmez. Bastion Forest, izole bir yönetim ormanını temel alırken; MIM PAM bu mimariye geçici yetkilendirme (JIT), Shadow Principals ve TTL grup üyelikleri gibi gelişmiş ayrıcalıklı erişim özelliklerini kazandırır. Bu nedenle MIM, Bastion Forest mimarisinin önemli bir bileşeni olsa da tek başına Bastion Forest mimarisini oluşturmaz.
Microsoft Identity Manager Privileged Access Management (MIM PAM)
Microsoft Identity Manager Privileged Access Management (MIM PAM), Microsoft Identity Manager üzerine inşa edilen ve ayrıcalıklı erişimlerin güvenli bir şekilde yönetilmesini sağlayan çözümdür. Temel amacı, yüksek yetkili hesapların sürekli yönetici haklarına sahip olmasını engelleyerek yalnızca ihtiyaç duyulduğu süre boyunca geçici olarak yetkilendirilmesini sağlamaktır.
Geleneksel Active Directory yapılarında bir kullanıcı Domain Admin grubuna eklendiğinde, bu yetki kullanıcı gruptan çıkarılıncaya kadar geçerliliğini korur. Bu durum, hesabın ele geçirilmesi halinde saldırganın uzun süre yüksek yetkilerle hareket edebilmesine olanak tanır.
MIM PAM ise bu yaklaşımı değiştirerek “Standing Privileges” (Sürekli Ayrıcalık) yerine “Just-In-Time (JIT) Privileged Access” (Tam Gerektiği Anda Ayrıcalıklı Erişim) modelini benimser. Böylece kullanıcı yalnızca belirli bir görevi yerine getireceği süre boyunca gerekli yetkiyi alır ve süre dolduğunda bu yetki otomatik olarak kaldırılır.
Bu yaklaşım, ayrıcalıklı hesapların saldırı yüzeyini önemli ölçüde azaltırken, aynı zamanda denetlenebilir ve kontrollü bir yönetim modeli sunar.
MIM PAM’in Temel Bileşenleri
MIM PAM, Bastion Forest mimarisinde ayrıcalıklı erişimin güvenli şekilde yönetilmesini sağlayan birçok gelişmiş özelliği bir araya getirir.
Just-In-Time (JIT) Privileged Access
Just-In-Time (JIT), kullanıcıların yalnızca ihtiyaç duydukları anda ve belirli bir süre için yönetici yetkisi almasını sağlayan erişim modelidir.
Örneğin bir sistem yöneticisinin yalnızca otuz dakika boyunca Domain Admin yetkisine ihtiyaç duyduğu bir bakım çalışması sırasında, MIM PAM bu yetkiyi geçici olarak atayabilir. Süre dolduğunda kullanıcı herhangi bir manuel işlem yapılmasına gerek kalmadan otomatik olarak ilgili gruptan çıkarılır.
Bu yaklaşım sayesinde sürekli yönetici hakları ortadan kaldırılarak saldırı yüzeyi önemli ölçüde azaltılmış olur.
Time-To-Live (TTL) Group Membership
MIM PAM’in en önemli yeteneklerinden biri de Active Directory’nin Time-To-Live (TTL) Group Membership özelliğini kullanabilmesidir.
TTL grup üyelikleri sayesinde bir kullanıcı belirlenen süre boyunca ilgili güvenlik grubuna üye olur. Süre sona erdiğinde Active Directory üyeliği otomatik olarak kaldırır.
Bu özellik sayesinde;
- manuel grup üyeliği takibi yapılmasına gerek kalmaz,
- geçici yetkiler otomatik olarak sonlandırılır,
- unutulan yönetici yetkileri engellenir,
- sürekli ayrıcalık riski azaltılır.
TTL Group Membership, Windows Server 2016 ile birlikte Active Directory’ye eklenen önemli güvenlik özelliklerinden biridir ve Bastion Forest mimarisinin temel bileşenlerinden biridir.
Shadow Principals
MIM PAM mimarisinin en dikkat çekici özelliklerinden biri Shadow Principals mekanizmasıdır.
Bastion Forest içerisinde oluşturulan Shadow Principal nesneleri, üretim (Production) Active Directory ortamındaki yüksek yetkili grupları temsil eden özel nesnelerdir.
Kullanıcı doğrudan üretim ortamındaki Domain Admin grubuna eklenmez. Bunun yerine Bastion Forest içerisindeki ilgili Shadow Principal nesnesine geçici olarak yetkilendirilir.
Yetkilendirme süresi sona erdiğinde ilişki otomatik olarak kaldırılır ve kullanıcı üretim ortamındaki ayrıcalıklı yetkisini kaybeder.
Bu yöntem sayesinde üretim ortamındaki yönetici gruplarına doğrudan ve kalıcı üyelik verilmesine gerek kalmaz.
Approval Workflow
MIM PAM, ayrıcalıklı erişim taleplerinin onay süreçlerinden geçirilmesini de destekler. Bir kullanıcı yönetici yetkisine ihtiyaç duyduğunda öncelikle talebini oluşturur. Bu talep tanımlanan iş akışına göre ilgili yöneticinin veya güvenlik ekibinin onayına sunulur.
Onay verilmesi durumunda kullanıcıya belirlenen süre boyunca geçici ayrıcalık atanır. Süre tamamlandığında ise bu yetki otomatik olarak kaldırılır. Bu yapı sayesinde tüm ayrıcalıklı erişim talepleri kayıt altına alınabilir ve gerektiğinde denetlenebilir.
Audit ve İzlenebilirlik
MIM PAM yalnızca yetkilendirme işlemlerini gerçekleştirmekle kalmaz, aynı zamanda bu işlemlerin izlenmesini ve raporlanmasını da kolaylaştırır.
Kim tarafından,
hangi yetkinin,
hangi tarihte,
hangi süre boyunca,
hangi onay süreciyle verildiği ayrıntılı olarak kayıt altına alınabilir.
Bu özellik özellikle finans, kamu, sağlık ve regülasyona tabi sektörlerde denetlenebilirlik açısından büyük önem taşımaktadır.
MIM PAM Bastion Forest İçerisinde Nasıl Çalışır?
Basitleştirilmiş bir senaryoda süreç aşağıdaki şekilde işler:
- Kullanıcı Bastion Forest ortamına güvenli bir yönetici hesabıyla oturum açar.
- Yönetici, ihtiyaç duyduğu ayrıcalıklı erişim için MIM PAM üzerinden talep oluşturur.
- Talep, tanımlanan onay mekanizmasına göre değerlendirilir.
- Onay sonrasında kullanıcı ilgili Shadow Principal üzerinden geçici olarak yetkilendirilir.
- Active Directory, TTL Group Membership özelliğini kullanarak belirlenen süre boyunca gerekli grup üyeliğini oluşturur.
- Süre sona erdiğinde grup üyeliği otomatik olarak kaldırılır ve kullanıcı ayrıcalıklı erişimini kaybeder.
Bu süreç sayesinde kullanıcılar yalnızca ihtiyaç duydukları süre boyunca yönetici yetkisine sahip olur ve sürekli ayrıcalıklı hesap bulundurmanın oluşturduğu güvenlik riski önemli ölçüde azaltılır.
MIM PAM Neden Önemlidir?
Microsoft’un geliştirdiği Bastion Forest mimarisini klasik Red Forest yaklaşımından ayıran en önemli farklardan biri, MIM PAM ile sağlanan dinamik ve geçici ayrıcalıklı erişim modelidir.
Red Forest yaklaşımı yönetici hesaplarını üretim ortamından izole ederek önemli bir güvenlik kazanımı sağlamış olsa da, yönetici hesapları çoğunlukla sürekli ayrıcalıklara sahip olmaya devam ediyordu. MIM PAM ile birlikte ise bu yaklaşım değişmiş ve “gerektiği kadar yetki” (Just Enough Administration – JEA) ile “gerektiği anda yetki” (Just-In-Time Administration – JIT) prensipleri ön plana çıkmıştır.
Bu sayede ayrıcalıklı hesapların maruz kaldığı saldırı yüzeyi önemli ölçüde azaltılmış, yönetim işlemleri daha kontrollü ve denetlenebilir hâle getirilmiştir.
Not
MIM PAM tek başına Bastion Forest değildir. Bastion Forest; izole bir yönetim ormanı, güvenli yönetici iş istasyonları (PAW), ayrı yönetici hesapları, güven ilişkileri ve MIM PAM gibi birçok bileşenin birlikte çalışmasıyla oluşturulan bütüncül bir güvenlik mimarisidir. MIM PAM ise bu mimarinin geçici yetkilendirme ve ayrıcalıklı erişim yönetiminden sorumlu temel bileşenidir.
ESAE, Red Forest, Bastion Forest ve MIM PAM Arasındaki İlişki
Microsoft’un ayrıcalıklı erişim güvenliği yaklaşımı incelenirken en sık karşılaşılan yanlış anlamalardan biri, ESAE, Red Forest, Bastion Forest ve Microsoft Identity Manager (MIM) Privileged Access Management (PAM) kavramlarının birbirinin yerine kullanılmasıdır.
Aslında bu kavramlar aynı şeyi ifade etmez. Her biri mimarinin farklı katmanını temsil eder. ESAE, Microsoft’un geliştirdiği genel güvenlik yaklaşımıdır. Administrative Forest (Red Forest), bu yaklaşımın uygulanmasında kullanılan izole yönetim ormanıdır.
Microsoft Identity Manager (MIM) ise bu mimari üzerinde çalışan bir kimlik ve ayrıcalıklı erişim yönetimi çözümüdür.
MIM PAM sayesinde;
- Just-In-Time (JIT) yönetici erişimi,
- Shadow Principals,
- Time-To-Live (TTL) grup üyelikleri,
- geçici yetkilendirme,
- onay tabanlı ayrıcalık yükseltme
gibi gelişmiş güvenlik yetenekleri sağlanmaktadır. Microsoft’un özellikle MIM PAM dokümantasyonunda ise bu gelişmiş yapı Bastion Forest olarak adlandırılmıştır.
Enterprise Access Model Nedir?
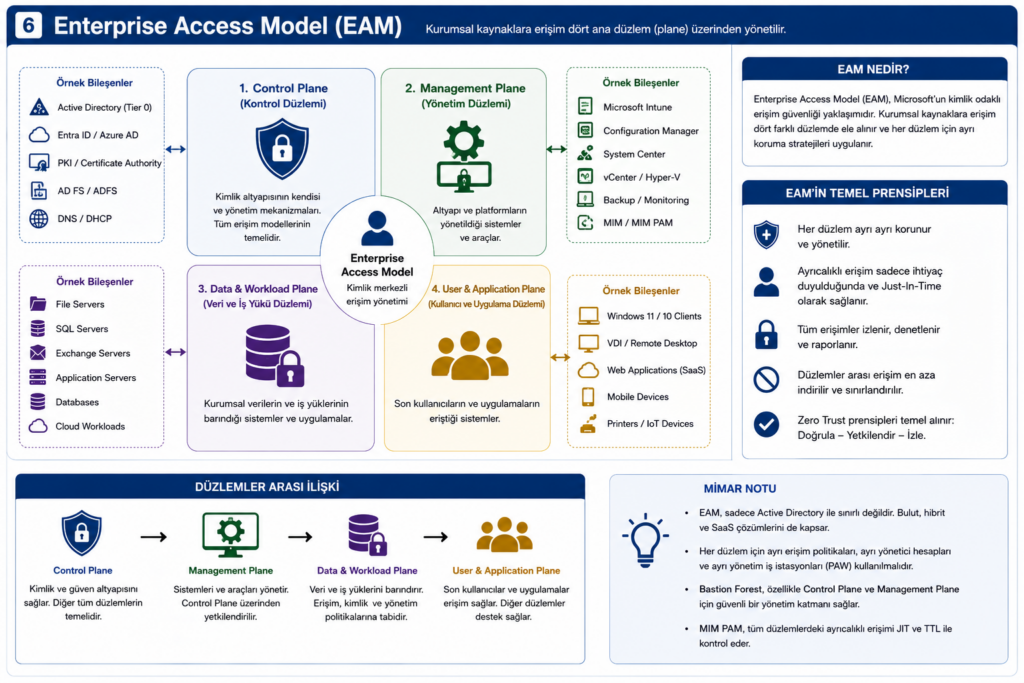
Enterprise Access Model (Kurumsal Erişim Modeli), Microsoft’un kurumsal BT altyapılarındaki tüm yönetim ve erişim yollarını güvenlik açısından sınıflandırmak için geliştirdiği güncel mimari modeldir.
Bu modelin temel amacı, yalnızca Domain Admin hesaplarını değil; bir kurumun tamamını yönetebilecek tüm erişim yollarını korumaktır.
Eskiden güvenlik yaklaşımı büyük ölçüde Active Directory merkezliydi. Domain Admin hesabını korumak en kritik hedef olarak görülüyordu. Ancak günümüzde bir saldırganın yalnızca Active Directory’yi ele geçirmesi gerekmiyor. Aşağıdaki sistemlerden herhangi birinin yönetim yetkisini elde etmesi de benzer derecede kritik sonuçlar doğurabilir:
- Microsoft Entra ID
- Hyper-V veya VMware
- Intune
- SCCM / Configuration Manager
- Backup sistemleri
- PKI (Certificate Authority)
- DNS
- Exchange Server
- Azure abonelikleri
Bu nedenle Microsoft, güvenlik yaklaşımını yalnızca Active Directory katmanı ile sınırlı tutmayıp, tüm yönetim düzlemlerini kapsayan Enterprise Access Model’i geliştirmiştir.
Enterprise Access Model Neden Ortaya Çıktı?
Microsoft’un eski Tier Modeli, on-premises Active Directory ortamları için oldukça başarılıydı. Ancak;
- bulut teknolojilerinin yaygınlaşması,
- Microsoft Entra ID’nin kullanılması,
- hibrit kimlik altyapıları,
- SaaS uygulamaları,
- çoklu bulut (multi-cloud) senaryoları
gibi gelişmeler, yalnızca Domain Admin hesaplarını korumanın yeterli olmadığını gösterdi. Bu nedenle Microsoft, klasik Tier Modelini genişleterek Enterprise Access Model’i geliştirdi ve resmi dokümantasyonunda bu modelin eski Tier yaklaşımının yerini aldığını belirtti.
Enterprise Access Model’in Katmanları
Enterprise Access Model dört temel erişim düzleminden (plane) oluşur.
1. Control Plane
Kurumun kimlik ve güven altyapısını temsil eder.
Bu katmanda yer alan sistemler ele geçirilirse tüm kurum riske girer.
Örnekler:
- Active Directory
- Microsoft Entra ID
- Active Directory Federation Services (AD FS)
- Certificate Authority (PKI)
- DNS
- Kimlik sağlayıcıları (Identity Providers)
Bu nedenle Control Plane, en kritik güvenlik düzlemidir.
2. Management Plane
Diğer sistemleri yöneten altyapıları kapsar.
Örneğin:
- Microsoft Configuration Manager (SCCM)
- Microsoft Intune
- VMware vCenter
- Hyper-V
- Backup sistemleri
- İzleme (Monitoring) sistemleri
- Otomasyon platformları
Bu sistemlerin ele geçirilmesi, çok sayıda sunucunun veya cihazın yönetiminin kaybedilmesine neden olabilir.
3. Data / Workload Plane
Kurumun iş yüklerini barındıran sistemleri ifade eder.
Örneğin:
- Exchange Server
- SQL Server
- File Server
- SAP
- ERP sistemleri
- Web sunucuları
- Uygulama sunucuları
Bu katman, kurumun günlük iş süreçlerini destekleyen servisleri içerir.
4. User & Application Access
Son kullanıcıların ve uygulamaların erişimlerini kapsar.
Bu düzlemde:
- kullanıcı hesapları,
- istemci cihazları,
- uygulama kimlikleri,
- servis hesapları,
- API erişimleri
değerlendirilir. Microsoft artık yalnızca kullanıcı hesaplarını değil, uygulama kimliklerini ve servis hesaplarını da ayrıcalıklı erişim kapsamında ele almaktadır.
Enterprise Access Model ile Tier Model Arasındaki Fark
| Legacy Tier Model | Enterprise Access Model |
|---|---|
| Active Directory odaklıdır. | Tüm kurumsal altyapıyı kapsar. |
| Tier 0, Tier 1 ve Tier 2 katmanlarını kullanır. | Control, Management, Data/Workload ve User & Application Access düzlemlerini kullanır. |
| Ağırlıklı olarak on-premises ortamlar için tasarlanmıştır. | On-premises, hibrit ve bulut ortamlarını destekler. |
| Domain Admin hesaplarını merkeze alır. | Tüm ayrıcalıklı erişim yollarını korumayı hedefler. |
| Klasik yönetim yaklaşımını esas alır. | Zero Trust prensiplerini temel alır. |
Security Rapid Modernization Plan (RaMP) Nedir?
Microsoft’un güvenlik mimarisi yıllar içinde önemli ölçüde değişmiştir. ESAE, Administrative Forest, Red Forest ve Bastion Forest yaklaşımları geliştirildiği dönemde kurumların büyük çoğunluğu yalnızca şirket içi (on-premises) Active Directory altyapıları kullanıyordu.
Ancak günümüzde kurumların önemli bir kısmı;
- Microsoft Entra ID,
- Microsoft 365,
- bulut tabanlı kimlik hizmetleri,
- SaaS uygulamaları,
- hibrit kimlik altyapıları
üzerine inşa edilmektedir. Bu değişim yalnızca kullanılan teknolojileri değil, güvenlik yaklaşımını da değiştirmiştir.
Microsoft da bu doğrultuda, yeni projelerde ESAE veya Red Forest gibi mimarileri varsayılan çözüm olarak önermek yerine Security Rapid Modernization Plan (RaMP) yaklaşımını geliştirmiştir.
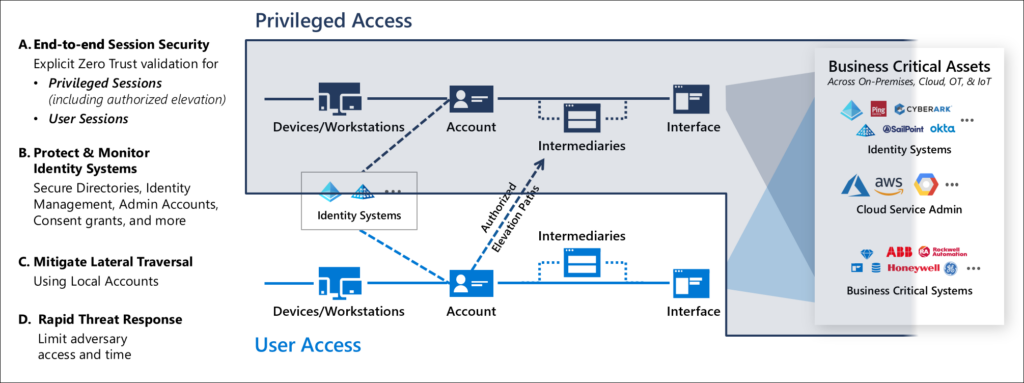
RaMP, tek başına bir ürün veya kurulacak bir teknoloji değildir. RaMP; kurumların mevcut güvenlik seviyelerini kısa sürede yükseltebilmeleri için Microsoft tarafından hazırlanan önceliklendirilmiş bir güvenlik modernizasyon yol haritasıdır.
Başka bir ifadeyle RaMP, “önce hangi güvenlik adımlarını atmalıyım?” sorusuna sistematik bir cevap verir. Bu plan kapsamında Microsoft; kimlik güvenliği, cihaz güvenliği, uygulama güvenliği ve veri güvenliği gibi alanlarda en yüksek riskleri azaltacak iyileştirmelerin öncelikli olarak uygulanmasını önerir.
RaMP’in temel amacı, kurumların yıllar sürebilecek büyük dönüşüm projelerini beklemeden, kısa vadede en yüksek güvenlik kazanımını sağlayacak adımları belirlemektir.
Bu yaklaşım;
- Zero Trust prensiplerini,
- Modern Privileged Access Strategy’yi,
- Enterprise Access Model’i,
- Microsoft Entra ID güvenlik özelliklerini,
- çok faktörlü kimlik doğrulamayı (MFA),
- koşullu erişim (Conditional Access),
- Privileged Identity Management (PIM),
- ayrıcalıklı erişimin sürekli denetlenmesini
merkeze almaktadır. Dolayısıyla RaMP, Bastion Forest’ın yerine geçen yeni bir ürün değildir. Bunun yerine Microsoft’un günümüzde özellikle hibrit ve bulut odaklı kurumlar için önerdiği güvenlik dönüşüm yaklaşımıdır.
Peki Bu Seri Neden RaMP ile Başlamıyor?
Bu makale serisi tamamen on-premises çalışan örnek bir kurum üzerinden ilerlemektedir.
Senaryomuzda;
- Microsoft 365 bulunmamaktadır.
- Microsoft Entra ID kullanılmamaktadır.
- Hibrit kimlik altyapısı yoktur.
- Bulut tabanlı ayrıcalıklı erişim servisleri kullanılmamaktadır.
Dolayısıyla doğrudan RaMP yaklaşımıyla başlamak, ele aldığımız kurumun ihtiyaçlarını ve mevcut teknolojik durumunu doğru yansıtmayacaktır.
Bu nedenle seri boyunca önce Active Directory tabanlı güvenli bir Bastion Forest mimarisi oluşturulacaktır.
İlerleyen dönemde aynı kurumun Microsoft Entra ID ve Microsoft 365’e geçiş yaptığı varsayılarak, ikinci bir makale serisinde bu altyapının Microsoft’un güncel güvenlik yaklaşımı doğrultusunda nasıl modernize edileceği ayrıntılı olarak ele alınacaktır.
Bu sayede okuyucu yalnızca iki farklı mimariyi öğrenmekle kalmayacak, Microsoft’un ayrıcalıklı erişim güvenliği yaklaşımının yıllar içinde nasıl evrildiğini de gerçek bir kurum senaryosu üzerinden takip edebilecektir.
Bu Seride Neler Yapacağız?
Bu seri yalnızca teorik kavramları açıklamakla sınırlı kalmayacaktır.
İlerleyen makalelerde sırasıyla;
- Bastion Forest mimarisinin planlanması,
- Forest ve Domain tasarımı,
- Tiering modeli,
- Yönetici hesaplarının ayrıştırılması,
- Privileged Access Workstation (PAW),
- Microsoft Identity Manager (MIM) PAM,
- Shadow Principals,
- Just-In-Time (JIT),
- Time-To-Live (TTL) grup üyelikleri,
- Hardening,
- Denetim ve izleme,
- Felaket kurtarma,
- Gerçek hayat senaryoları,
- Best Practice önerileri
ayrıntılı olarak ele alınacaktır. Serinin sonunda okuyucu yalnızca Bastion Forest’ın nasıl kurulduğunu değil, neden bu şekilde tasarlanması gerektiğini de anlayacaktır.



Eline Sağlık.