

Günümüzde birçok kurumsal uygulama; kullanıcı doğrulama, yetkilendirme ve dizin sorgulama işlemleri için Active Directory altyapısına bağımlıdır. Bu iletişimin şifrelenmeden gerçekleştirilmesi, kullanıcı kimlik bilgileri ve dizin verileri açısından önemli güvenlik riskleri oluşturabilir. LDAPS (LDAP over SSL/TLS), istemciler ile Domain Controller’lar arasındaki LDAP trafiğini şifreleyerek güvenli iletişim kurulmasını sağlar.
Ancak LDAPS’in yalnızca Domain Controller’lar üzerinde etkinleştirilmesi, hizmet sürekliliğini sağlamak için yeterli değildir. Uygulamaların doğrudan tek bir Domain Controller’a bağlanması, ilgili sunucunun erişilemez hale gelmesi durumunda kimlik doğrulama ve dizin sorgulama işlemlerinin kesintiye uğramasına neden olabilir.
Bu noktada Kemp LoadMaster, LDAPS bağlantılarını birden fazla Domain Controller arasında dağıtarak yük dengeleme ve yüksek erişilebilirlik sağlar. Ayrıca gerçekleştirdiği sağlık kontrolleri sayesinde erişilemeyen Domain Controller’ları otomatik olarak servis dışına çıkarır ve istemci bağlantılarını çalışır durumdaki sunuculara yönlendirir. Böylece uygulamalar, arka plandaki Domain Controller değişikliklerinden etkilenmeden tek bir sanal IP adresi ve DNS adı üzerinden LDAPS hizmetine erişebilir.
Bu makalede; Domain Controller’lar üzerinde LDAPS için gerekli sertifika yapılandırmasını gerçekleştirecek, LDAPS bağlantısını test edecek ve Kemp LoadMaster kullanarak güvenli, yedekli ve yüksek erişilebilir bir LDAPS mimarisi oluşturacağız.
Hadi başlayalım..
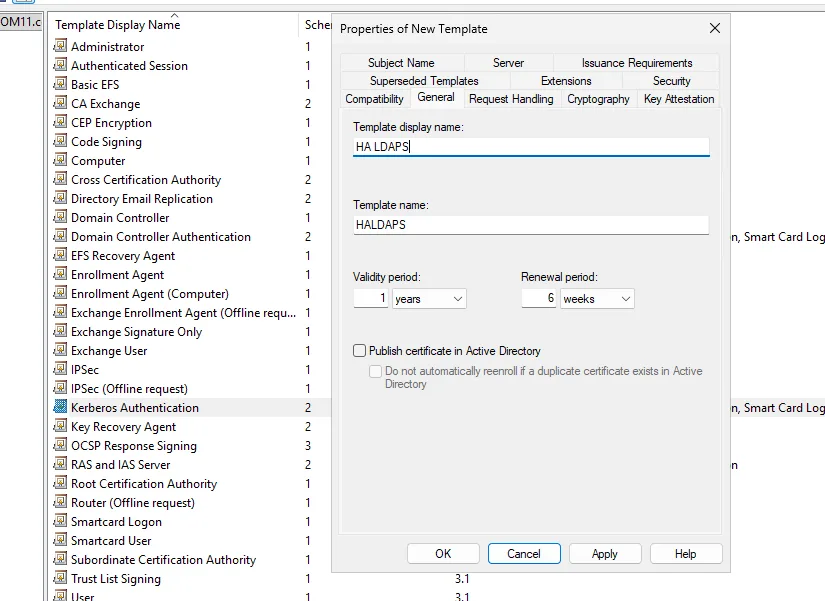
Sertifika Yetkilisi üzerinde Certificate Templates konsolu açılır. Ardından Kerberos Authentication şablonuna sağ tıklanarak Duplicate Template seçeneğiyle yeni bir sertifika şablonu oluşturulur. Yeni şablona kolayca ayırt edilebilecek HA LDAPS adı verilir ve sertifikanın geçerlilik ile yenileme süreleri belirlenir.

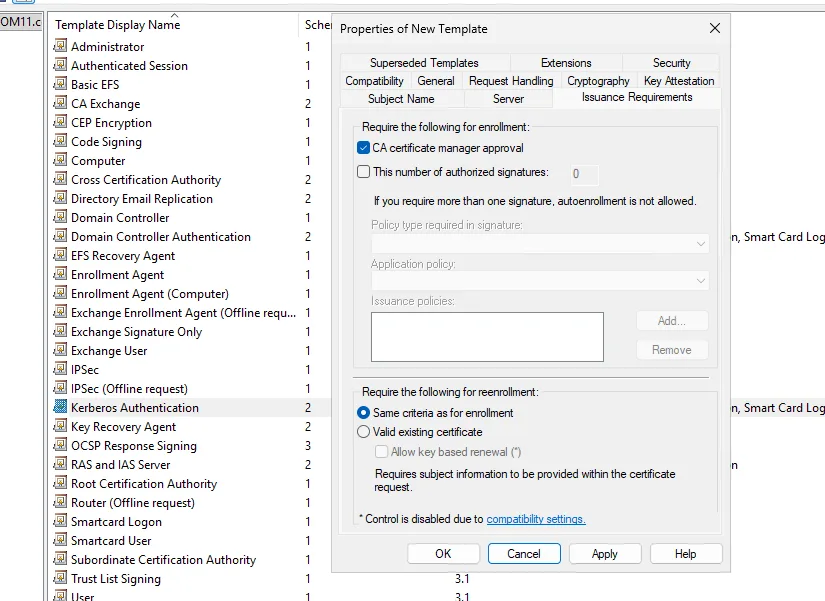
Issuance Requirements sekmesinde CA certificate manager approval seçeneği etkinleştirilerek sertifika taleplerinin otomatik olarak yayımlanması engellenir. Böylece oluşturulan her sertifika talebinin, Certificate Authority yöneticisi tarafından manuel olarak onaylanması gerekir.
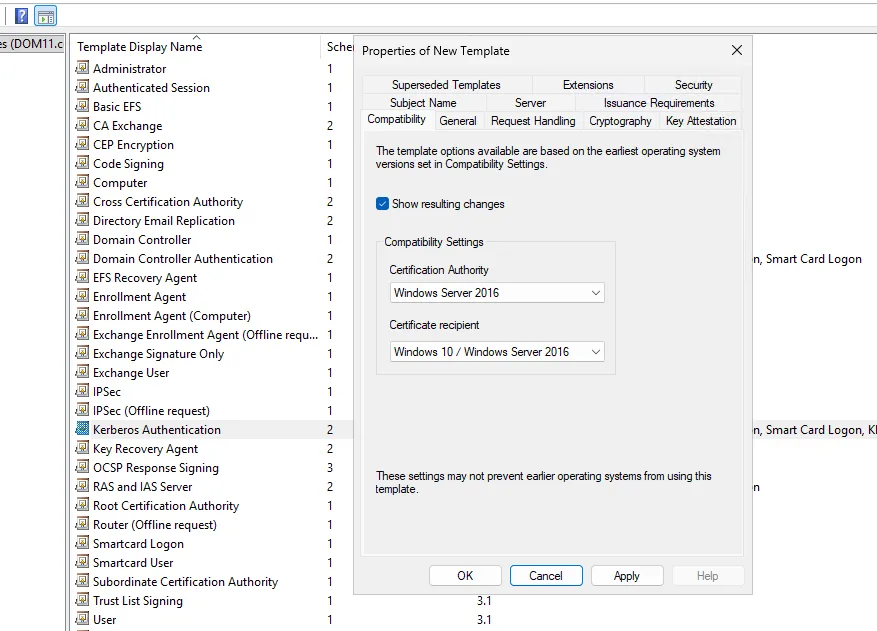
Ardından Compatibility sekmesinde Certification Authority uyumluluk seviyesi Windows Server 2016 olarak belirlenir. Bu ayar, şablonda kullanılabilecek özellikleri ve desteklenen minimum CA sürümünü belirler.
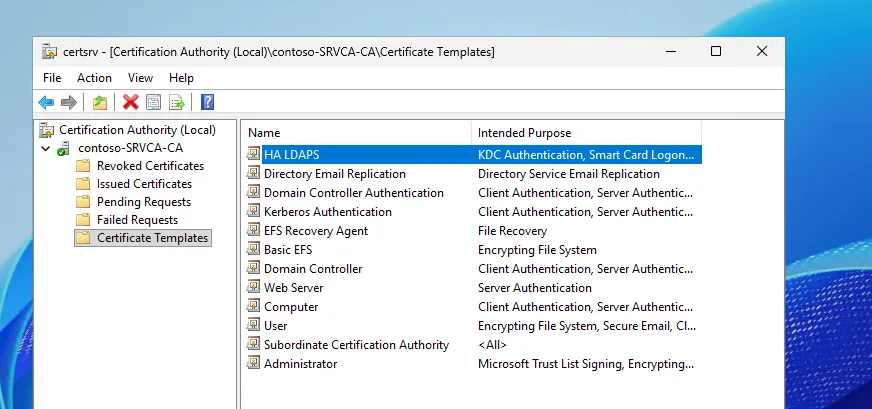
Oluşturulan HA LDAPS sertifika şablonu, Certification Authority üzerinde yayımlanarak sertifika taleplerinde kullanılabilir hale getirilir.
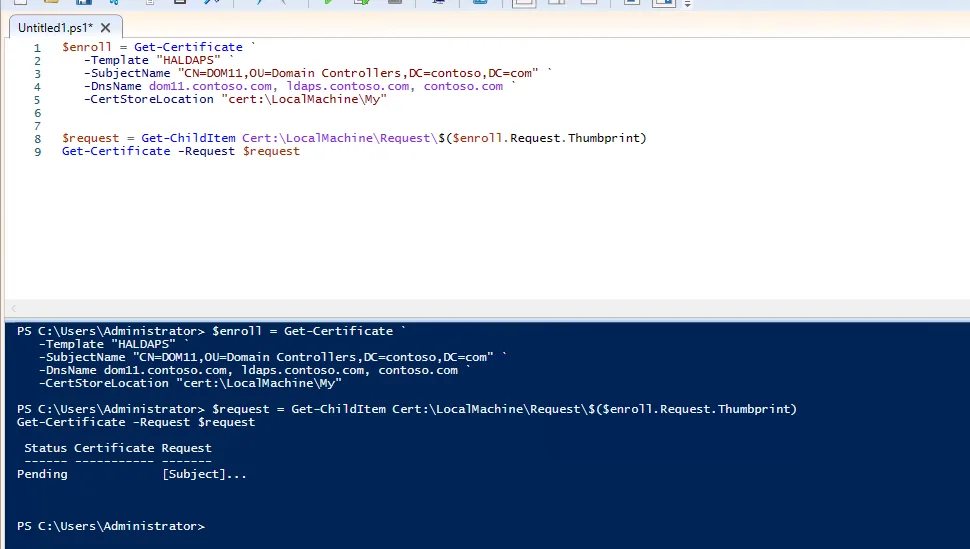
Ardından Domain Controller üzerinde PowerShell kullanılarak HA LDAPS şablonuna dayalı yeni bir sertifika talebi oluşturulur. Talepte Domain Controller’ın FQDN adresi ile yük dengeleyici üzerinden kullanılacak ldaps.contoso.com adresi DNS adı olarak tanımlanır.
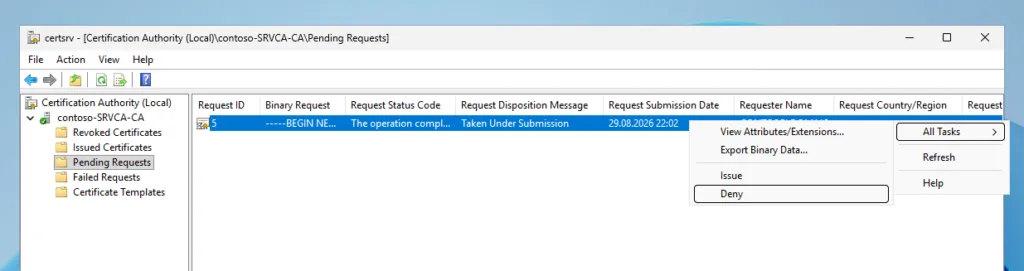
Şablonda yönetici onayı zorunlu tutulduğu için talep doğrudan yayımlanmaz ve Pending durumuna alınır. Sertifikanın oluşturulabilmesi için bu talebin Certification Authority yöneticisi tarafından onaylanması gerekir.

Bekleyen sertifika talebi, Certification Authority konsolundaki Pending Requests bölümünden bulunur ve All Tasks > Issue seçeneği kullanılarak onaylanır.
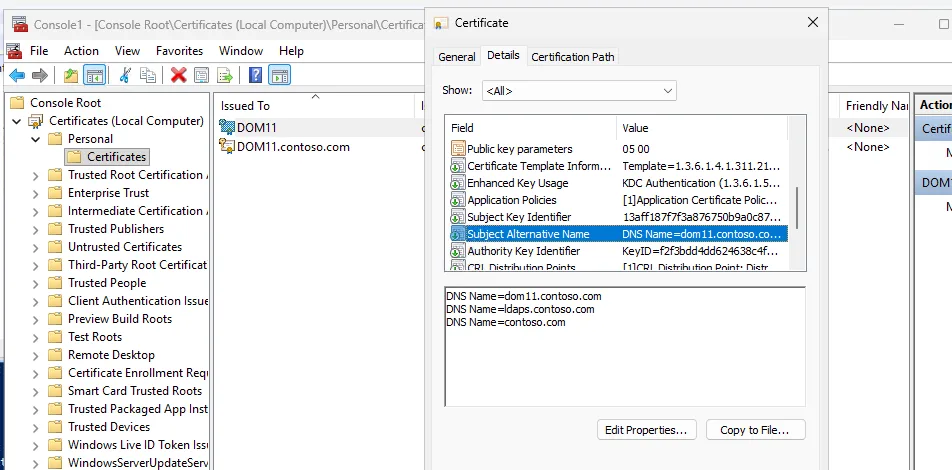
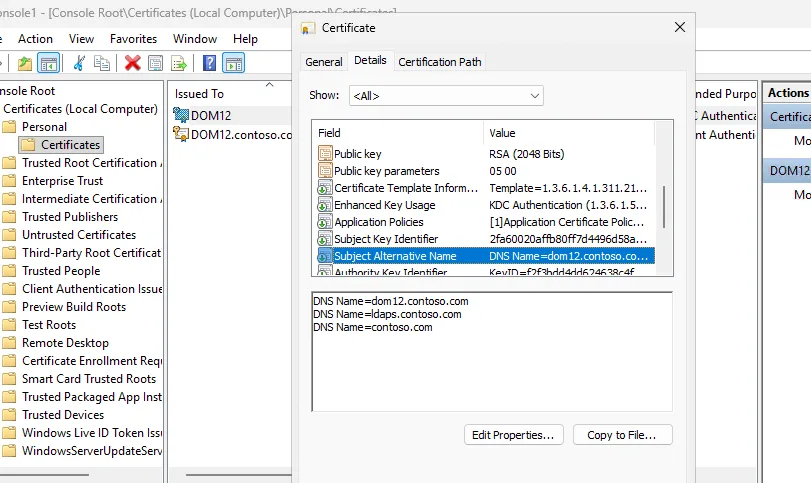
Onaylanan sertifika Domain Controller’a yüklendikten sonra Local Computer > Personal > Certificates bölümünden kontrol edilir. Sertifikanın Subject Alternative Name (SAN) alanında Domain Controller’ın FQDN adresinin yanı sıra yük dengeleyici için kullanılacak ldaps.contoso.com DNS adının bulunduğu doğrulanır. Aynı işlem LDAPS hizmeti sunacak diğer Domain Controller’lar için de gerçekleştirilir.
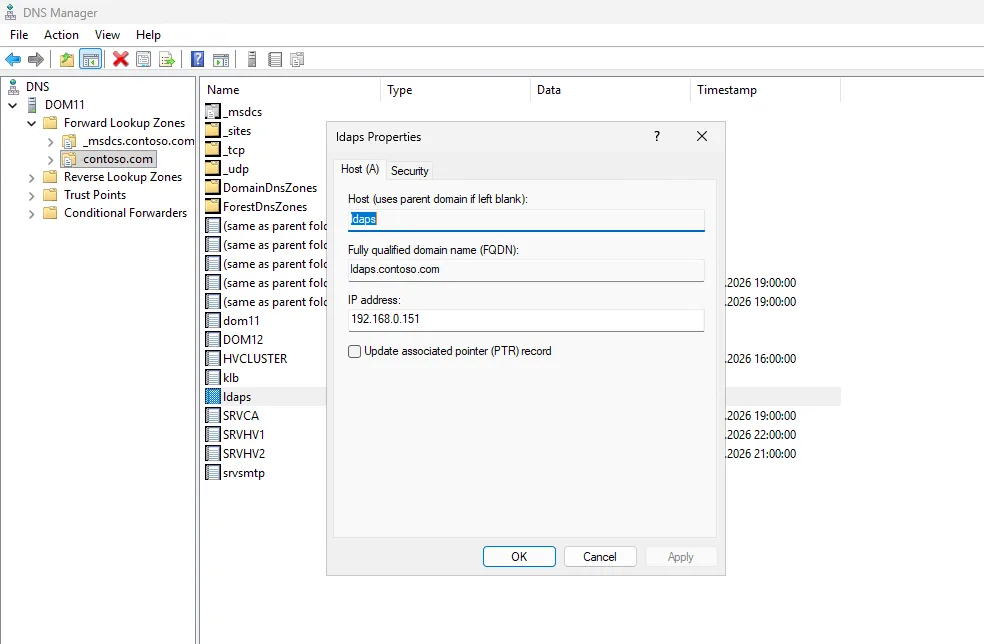
DNS Manager üzerinden ldaps.contoso.com adında yeni bir A kaydı oluşturulur. Bu kayıt, Domain Controller’ların IP adreslerine değil, Kemp LoadMaster üzerinde LDAPS hizmeti için kullanılacak 192.168.0.151 sanal IP adresine yönlendirilir.
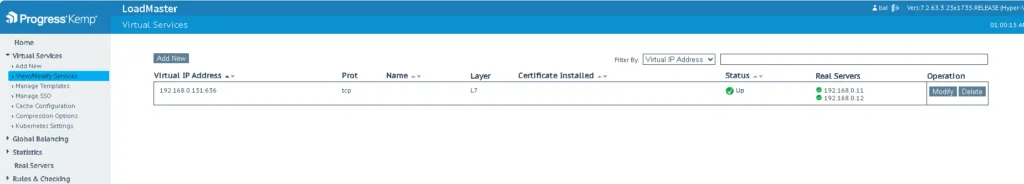
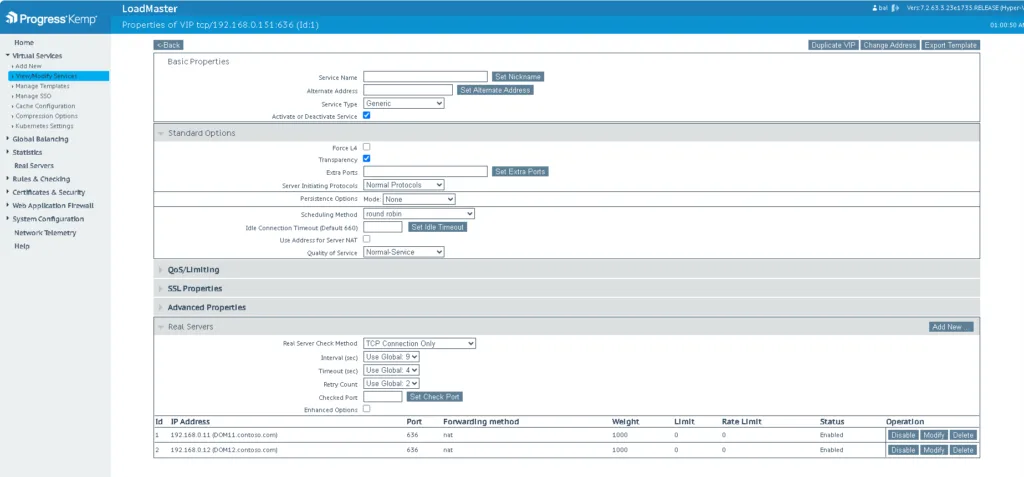
Kemp LoadMaster üzerindeki Virtual Service, Generic servis tipi ve Round Robin zamanlama yöntemiyle yapılandırılır. Domain Controller’lar 636 numaralı port üzerinden Real Server olarak eklenir ve sağlık kontrolleri TCP Connection Only yöntemiyle gerçekleştirilir. Böylece bağlantılar erişilebilir durumdaki Domain Controller’lar arasında sırayla dağıtılır.
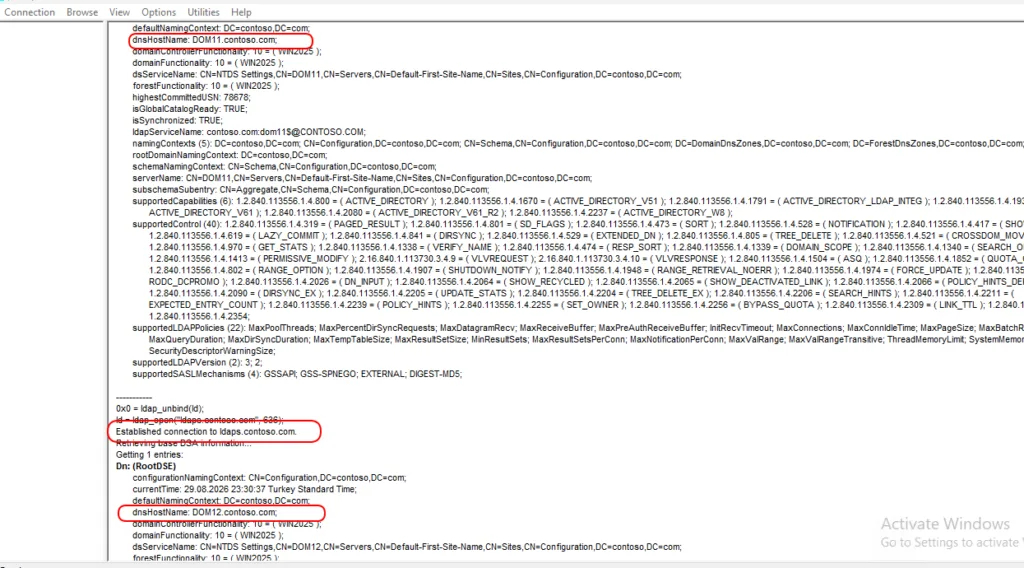
Yapılandırmayı doğrulamak için LDP.exe aracı kullanılarak ldaps.contoso.com:636 adresine SSL bağlantısı kurulur. Gerçekleştirilen bağlantılarda sırasıyla DOM11 ve DOM12 sunucularından yanıt alınması, Kemp LoadMaster’ın LDAPS trafiğini iki Domain Controller arasında başarıyla dağıttığını göstermektedir.
Bu makalede, Active Directory ortamında güvenli ve yüksek erişilebilir bir LDAPS mimarisi oluşturduk. Domain Controller’lar için ortak LDAPS DNS adını içeren sertifikaları hazırladıktan sonra Kemp LoadMaster üzerinde bir Virtual Service yapılandırarak gelen LDAPS bağlantılarını birden fazla Domain Controller arasında dağıttık.
DNS kaydının Kemp üzerindeki sanal IP adresine yönlendirilmesi sayesinde uygulamaların doğrudan belirli bir Domain Controller’a bağlanma ihtiyacı ortadan kaldırıldı. Kemp tarafından gerçekleştirilen sağlık kontrolleriyle erişilemeyen sunucular otomatik olarak servis dışı bırakılırken, bağlantılar çalışır durumdaki Domain Controller’lara yönlendirildi.
Son olarak LDP.exe ile gerçekleştirdiğimiz testlerde, ldaps.contoso.com:636 üzerinden güvenli bağlantının başarıyla kurulduğunu ve isteklerin farklı Domain Controller’lar tarafından karşılandığını doğruladık. Böylece LDAPS hizmeti için güvenli, merkezi, hata toleranslı ve kesintisiz bir erişim altyapısı elde etmiş olduk.







Eline sağlık.