Windows’ta Sessizce Çalışan Özellik: Varsayılan “Keylogger” Tartışması
Windows’ta Sessizce Çalışan Özellik: Varsayılan “Keylogger” Tartışması
Siber güvenlik tarafında “keylogger” denildiğinde akla genelde zararlı yazılımlar gelir. Ancak Windows işletim sistemi, çoğu kullanıcının farkında olmadığı bir özellikle, tuş vuruşlarını belirli ölçüde toplayıp işleyebiliyor. Üstelik bu davranış, birçok modern EDR çözümü tarafından alarm üretmeden çalışmaya devam ediyor.
Bu durum, özellikle kurumsal ortamlarda “bu bir risk mi?” sorusunu tekrar gündeme getiriyor.
Özelliğin Adı: Improve Inking and Typing Recognition
Windows’ta yer alan “Improve Inking and Typing Recognition” özelliği;
- Klavye girişlerini (keystroke)
- Kalem (stylus) ile yazılan el yazısı verilerini
toplayarak Microsoft’a gönderir ve burada analiz eder.
Amaç oldukça net:
- Yazım doğruluğunu artırmak
- Otomatik düzeltmeleri geliştirmek
- AI destekli kullanıcı deneyimi sağlamak
Yani teknik olarak bu bir “feature”, fakat veri davranışı açısından dikkat gerektiriyor.
Kritik Detay: Keystroke Verisinin Toplanması
Bu özellik kapsamında, kullanıcı tuş vuruşlarının belirli parçaları Microsoft sistemlerine iletilir.
Microsoft tarafı bu verilerin:
- Kimliksizleştirildiğini
- Sadece ürün geliştirme için kullanıldığını
belirtiyor.
Ancak güvenlik perspektifinden bakıldığında mesele burada bitmiyor.
Güvenlik Açısından Değerlendirme
1. Credential Leakage Riski
Windows, parola alanlarını filtrelemeye çalışsa da bu mekanizma kusursuz değil.
Örnek senaryolar:
- Custom uygulamalarda girilen şifreler
- Standart dışı input alanları
- Stylus ile yazılan hassas bilgiler
Bu tip verilerin istemeden dış ortama çıkma ihtimali vardır.
2. Compliance ve Regülasyon Etkisi
Aşağıdaki regülasyonlara tabi kurumlar için bu durum kritik olabilir:
- GDPR
- HIPAA
- CJIS
Çünkü, kullanıcı davranış verisi üçüncü taraf bir servise (Microsoft) gönderiliyor.
Bu da:
- Veri lokasyonu
- Gizlilik denetimleri
- Audit süreçleri
üzerinde doğrudan etki yaratır.
3. Telemetry ve AI Eğitimi
Toplanan veriler:
- Microsoft telemetry sistemine dahil edilir
- AI modellerinin geliştirilmesinde kullanılabilir
Bu, kullanıcı davranışlarının kurum dışı sistemlerde iz bırakması anlamına gelir.
Standartlar Ne Diyor?
CIS Benchmark
CIS’e göre bu özellik:
- “Optional Diagnostic Data” kategorisinde
- Default olarak açık olsa bile devre dışı bırakılması öneriliyor
Level 1 güvenlik baseline için, Telemetry sadece “Required” seviyede olmalı
NIST Yaklaşımı
NIST (SP 800-53 / 800-171):
- “Privacy by Design” prensibini vurgular
- İş ihtiyacı olmayan veri paylaşım mekanizmalarının kapatılmasını önerir
Kısaca, gereksiz veri çıkışı = gereksiz risk
Nasıl Devre Dışı Bırakılır?
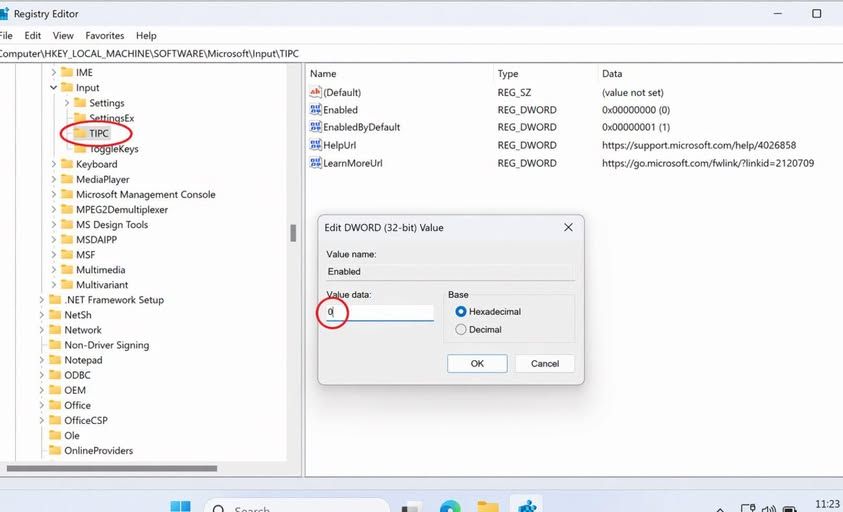
Bu özellik registry üzerinden kapatılabilir:
Win + R > regedit
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Input\TIPC
“Enabled” değerini 0 yap
Sonrasında sistem yeniden başlatılmalıdır.

Danışman Yorumu
Bu özellik teknik olarak bir zararlı değil. Ancak:
- Keystroke bazlı veri toplaması
- Cloud’a veri gönderimi
- Filtre mekanizmasının %100 güvenilir olmaması
gibi nedenlerle özellikle aşağıdaki ortamlarda risk oluşturur:
- Finans
- Sağlık
- Kamu
- Regülasyona tabi tüm kurumlar
Windows’un bu özelliği kullanıcı deneyimini geliştirmek için tasarlanmış olsa da, güvenlik ve gizlilik perspektifinden değerlendirildiğinde:
Default açık bırakılmaması gereken bir bileşen
Kurumsal ortamlar için öneri:
- Kullanılmıyorsa disable et
- Telemetry seviyesini düşür
- Security baseline’a ekle