
Zimbra Güvenlik Açığı iCalendar Dosyalarıyla Sıfırıncı Gün Saldırılarında Kullanıldı

Zimbra Collaboration Suite’te (ZCS) tespit edilen bir güvenlik açığı, yılın başında gerçekleştirilen sıfırıncı gün saldırılarında kullanıldı. Uzmanlar, saldırganların e-posta takvim dosyalarını (.ICS) kötüye kullanarak JavaScript tabanlı zararlı kodlar çalıştırdığını ortaya koydu.
ZCS Sistemlerindeki Açık Saldırılara Kapı Araladı
Araştırmalara göre saldırganlar, ZCS’nin 9.0, 10.0 ve 10.1 sürümlerinde yer alan CVE-2025-27915 kodlu açık üzerinden hedef sistemlere JavaScript kodu yerleştirdi. Açığın temelinde, .ICS dosyalarındaki HTML içeriğinin yeterince filtrelenmemesi yer aldı. Bu durum saldırganlara, kullanıcının oturumunda keyfi komutlar çalıştırma olanağı sundu. Saldırıyla birlikte tehdit aktörleri, e-posta filtreleri oluşturarak gelen mesajları kendi adreslerine yönlendirdi. Zimbra, 27 Ocak’ta yayımladığı güncellemeyle güvenlik sorununu giderdi ancak o dönemde saldırıların başladığına dair bilgi paylaşmadı.


StrikeReady tarafından yürütülen araştırmada, saldırganların Libya Deniz Kuvvetleri Protokol Ofisi kimliğine bürünerek Brezilya ordusuna ait bir kurumu hedef aldığı tespit edildi. E-postada gönderilen .ICS uzantılı takvim dosyası, Base64 ile gizlenmiş JavaScript kodu içeriyordu. Bu zararlı kodun amacı, Zimbra Webmail kullanıcılarının e-posta, parola, kişi listesi ve paylaşılan klasör gibi bilgilerini çalmak olarak belirlendi.
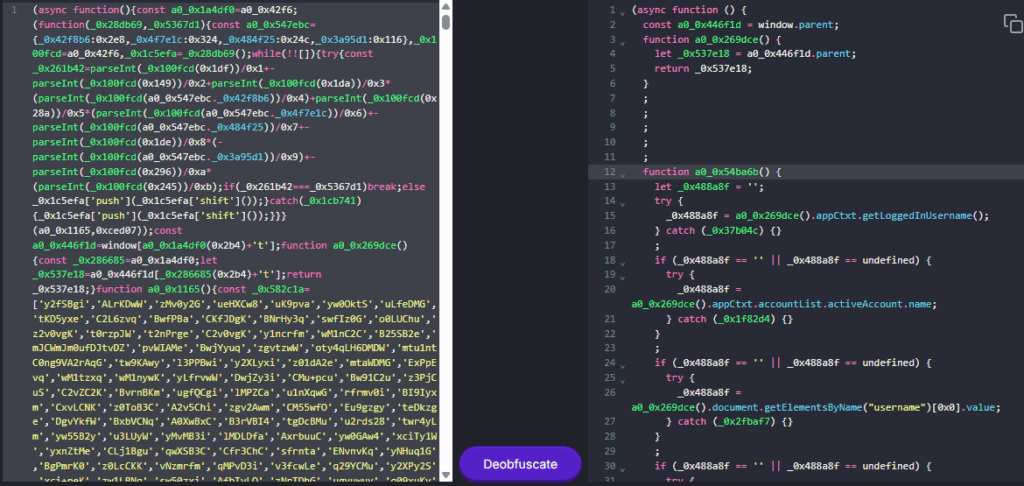
StrikeReady araştırmacıları, kötü amaçlı kodun asenkron şekilde çalıştığını ve farklı fonksiyonlar üzerinden verileri dışarı aktardığını bildirdi. Kod, kullanıcı oturumlarını izliyor, giriş bilgilerini topluyor ve belirli aralıklarla e-postaları saldırganın sistemine gönderiyordu.
Ayrıca saldırı sırasında “Correo” adlı bir filtre oluşturularak tüm mesajların Proton e-posta adresine yönlendirilmesi sağlandı. Kodun çalışması, belirli zaman aralıklarına bağlanarak güvenlik denetimlerinden kaçacak biçimde tasarlandı.
Tehdit Grubunun Kimliği Netleşmedi
StrikeReady, saldırının bilinen herhangi bir tehdit grubuna kesin olarak bağlanamadığını açıkladı. Ancak araştırmacılar, sıfırıncı gün açıklarını keşfetme becerisine sahip az sayıda grubun bu tür saldırıları gerçekleştirebileceğini belirtti. Raporda, taktik ve tekniklerin Belarus hükûmetiyle bağlantılı UNC1151 adlı gruba benzerlik gösterdiği vurgulandı. Uzmanlar, olayın arkasında Rusya bağlantılı aktörlerin olabileceğini de ihtimal olarak değerlendirdi.
Zimbra, saldırıların yaygın olmadığını ifade ederken, kullanıcıların güvenlik önlemlerini gözden geçirmeleri gerektiğini duyurdu. Şirket, şu adımların uygulanmasını önerdi:
- E-posta filtrelerinde yetkisiz değişiklik olup olmadığını kontrol edin.
- Zimbra sisteminizi en son yamalarla güncel tutun.
- Base64 kodlu .ICS dosyalarını denetleyin.
- Ağ trafiğinde olağandışı bağlantıları izleyin.
Uzmanlara göre bu olay, e-posta sistemlerinin güvenliğini sağlamanın kurumsal veri korumasında ne kadar önemli olduğunu bir kez daha gösterdi.








