XCSSET Zararlısı Yeni Sürümüyle macOS Geliştiricilerini Hedef Almaya Başladı

Yeni sürümü ortaya çıkan XCSSET zararlısı, ele geçirilmiş Xcode projeleri ve GitHub depoları üzerinden macOS geliştiricilerini yeniden hedef almaya başladı. Palo Alto Networks Unit 42 araştırmacıları, güncellenen zararlının gelişmiş gizlenme yöntemleri kullandığını, Chrome ile Telegram’ı hedef alan yeni bileşenler içerdiğini açıkladı. Uzmanlar, açık kaynak kod depolarının yazılım geliştirme süreçlerine eklenmeden önce güvenlik taramasından geçirilmesi gerektiği uyarısında bulunuyor.
Ele Geçirilen Xcode Projeleri Zararlının Yayılmasını Sağlıyor
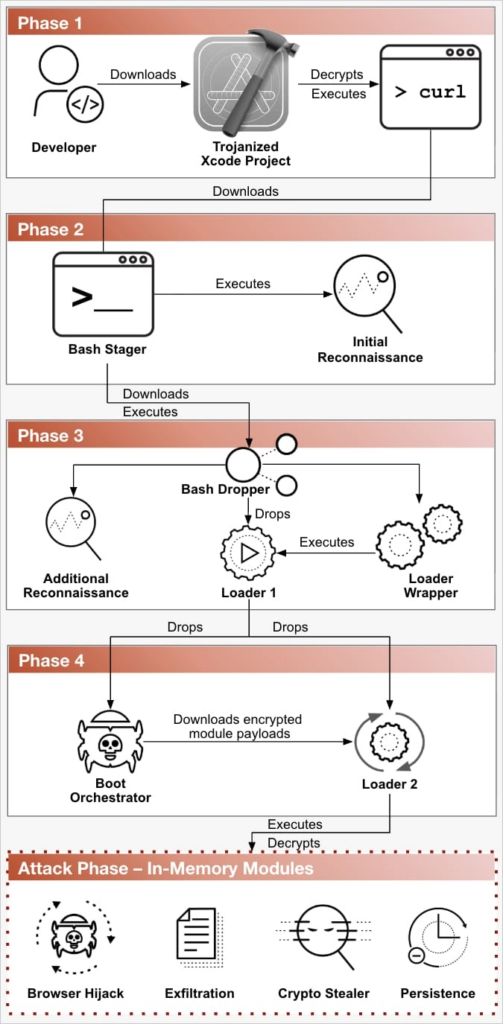
Apple ekosistemi için uygulama geliştirmede kullanılan resmi geliştirme ortamı Xcode, bu saldırı zincirinin merkezinde yer alıyor. Unit 42 tarafından yayımlanan teknik analize göre saldırganlar, güvenliği zayıf Git depolarını ele geçirerek meşru görünen Xcode projelerine kötü amaçlı indirici komut dosyaları ekliyor.


Geliştiriciler bu projeleri indirip derlediğinde XCSSET sisteme yerleşiyor. Zararlı daha sonra bilgisayardaki diğer Xcode projelerine de bulaşarak aynı kaynak kodlarının paylaşılmasıyla farklı geliştiricilere yayılabiliyor. Araştırmacılar, sürüm 40’ın ilk olarak nisan ortasında, ardından mayıs başında iki ayrı saldırı dalgasında kullanıldığını tespit etti.
XCSSET ilk kez 2021 yılında tespit edilmişti. Geçmişte sıfır gün açıklarını da kullanan zararlı yazılım, Microsoft tarafından 2025 yılında yeniden gündeme taşınmış, bazı sürümlerinin kripto para cüzdanlarını hedef aldığı açıklanmıştı.
Yeni analiz, zararlının dört aşamalı enfeksiyon zincirinin ardından toplam 17 farklı modülü devreye soktuğunu gösteriyor. Bu modüller sayesinde kullanıcı bilgileri çalınabiliyor, klavye hareketleri kaydedilebiliyor, pano verileri değiştirilebiliyor, tarayıcı oturumları ele geçirilebiliyor ve hassas dosyalar saldırganların sunucularına aktarılabiliyor.
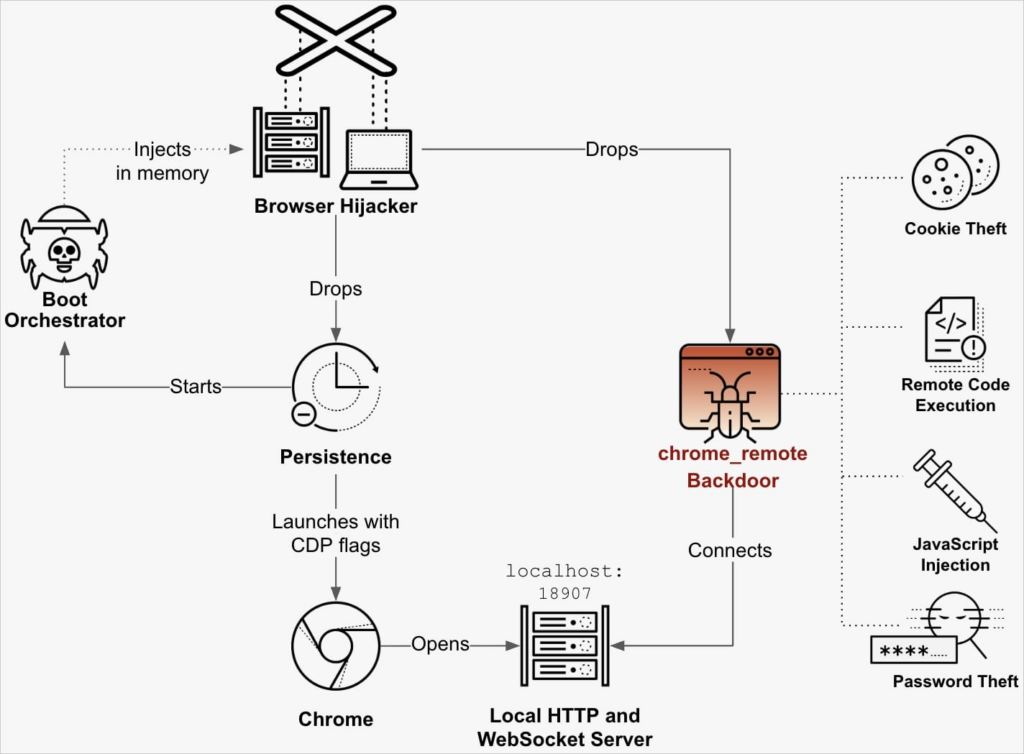
Sürüm 40 ile eklenen en dikkat çekici yeniliklerden biri Chrome kaçırma modülü oldu. Zararlı, Chrome’u kötü amaçlı bir başlatıcı üzerinden çalıştırarak Chrome DevTools Protocol bağlantısını etkinleştiriyor. Böylece saldırganlar oturum çerezlerini, kullanıcı kimlik bilgilerini ve MetaMask işlemlerini gerçek zamanlı olarak izleyebiliyor. Araştırmacılar, uygun senaryolarda kripto para transferlerinin yönünün değiştirilebildiğini de belirtiyor.
İkinci yeni bileşen ise Telegram masaüstü uygulamasını hedef alıyor. Zararlı, sistemdeki gerçek Telegram Desktop uygulamasını kaldırıp yerine değiştirilmiş sürümünü kuruyor. Şifrelenmiş yapılandırma dosyaları çözülemediği için bu modülün tüm işlevleri henüz doğrulanamasa da uzmanlar kullanıcı iletişimlerinin izlenmesinin temel amaçlardan biri olabileceğini değerlendiriyor.
Unit 42 araştırmacıları, yeni XCSSET sürümünün yalnızca veri hırsızlığına odaklanmadığını, aynı zamanda macOS güvenlik katmanlarını etkisiz hâle getirmeye çalıştığını belirtiyor. Zararlı; XProtect, MRT, TCC ve Rapid Security Response gibi yerleşik güvenlik bileşenlerini devre dışı bırakmayı deniyor, Apple’ın CloudTelemetryService hizmetini sonlandırıyor ve XProtect imza güncellemelerini engellemeye çalışıyor.
Araştırmacılar ayrıca saldırganların yükleyici bileşenlerini sürekli yeniden derlediğini, iletişim trafiğinde farklı şifreleme anahtarları kullandığını ve işlev isimlerini benzersiz şifreleme yöntemleriyle gizlediğini aktarıyor. Bu yaklaşım, geleneksel güvenlik çözümlerinin zararlıyı tespit etmesini zorlaştırıyor.
Uzmanlar, geliştiricilerin olağan dışı AppleScript etkinliklerini izlemesini, tarayıcılarda yetkisiz değişiklikleri denetlemesini, Gatekeeper denetimini aşan imzasız uygulamaları incelemesini ve açık kaynak bağımlılıklarını yazılım geliştirme süreçlerine eklemeden önce güvenlik taramasından geçirmesini öneriyor.