
Kurumsal ağ güvenliği yeni bir otomatik saldırı dalgasıyla karşı karşıya bulunuyor. Güvenlik izleme platformu GreyNoise, birden fazla VPN altyapısını hedef alan geniş ölçekli parola püskürtme saldırılarını tespit etti. Saldırılar, özellikle Palo Alto Networks GlobalProtect ile Cisco SSL VPN ağ geçitlerini etkiliyor.
GlobalProtect VPN Altyapıları Yoğun Trafik Altında Kaldı
GreyNoise araştırmacıları, saldırıların kısa süre içinde yoğunlaşarak binlerce kurumsal sistemi hedef aldığını bildirdi. Uzmanlar, bu faaliyetin doğrudan bir yazılım açığı istismarı içermediğini, zayıf kimlik bilgilerine odaklandığını vurguluyor.
GreyNoise verileri, 11 Aralık tarihinde GlobalProtect portallarına yönelik oturum açma denemelerinin 16 saat içinde 1.7 milyon seviyesine ulaştığını ortaya koydu. Araştırmacılar, saldırı trafiğinin 10.000’den fazla farklı IP adresinden geldiğini belirtti.


Saldırgan altyapısı, ağırlıklı olarak Almanya merkezli 3xK GmbH’ye ait IP bloklarından kaynaklandı. Uzmanlar, bu durumun merkezi bir bulut altyapısının kullanıldığına işaret ettiğini aktardı. Trafiğin ABD, Meksika ile Pakistan’daki sistemleri hedef aldığı ifade edildi.
Araştırmacılar, saldırganların yaygın kullanıcı adı parola kombinasyonlarını tekrar tekrar kullandığını tespit etti. GreyNoise ekibi, isteklerin büyük bölümünün otomatik işlemler için alışılmadık bir Firefox tarayıcı tanımıyla gönderildiğini açıkladı.
Platform yetkilileri, istek yapısı ile zamanlamanın betik tabanlı denemelere işaret ettiğini belirtti. GreyNoise, bu faaliyetin etkileşimli erişim denemesi olmadığını, sistematik kimlik doğrulama yoklaması olduğunu ifade etti.
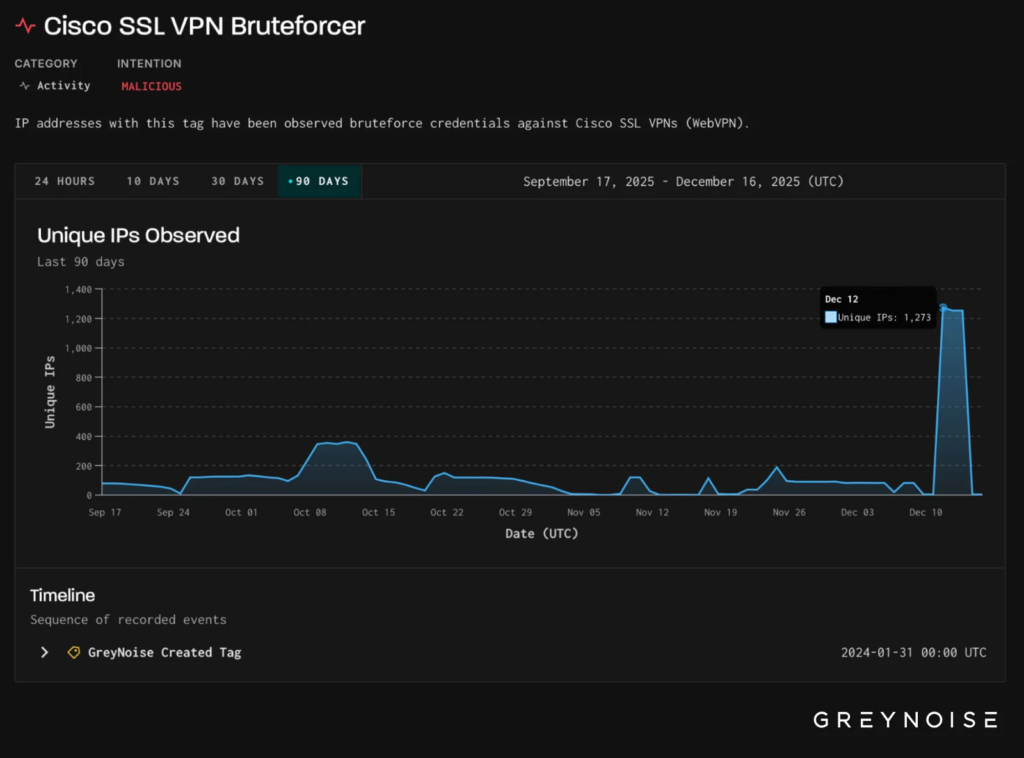
GreyNoise sensörleri, 12 Aralık tarihinde aynı altyapıdan gelen trafiğin Cisco SSL VPN uç noktalarını yoklamaya başladığını kaydetti. İzleme verileri, saldırıya katılan benzersiz IP sayısının kısa sürede 1.273’e yükseldiğini gösterdi. Uzmanlar, bu seviyenin normalde 200’ün altında kaldığını belirtti. Araştırma, son 12 hafta içinde 3xK kaynaklı IP’lerin Cisco SSL VPN’lere karşı ilk kez bu ölçekte kullanıldığını ortaya koydu.
Cisco, aynı dönemde maksimum kritik seviyede değerlendirilen bir AsyncOS sıfır gün açığı için uyarı yayımladı. GreyNoise analistleri, tespit edilen parola püskürtme saldırıları ile bu açık arasında doğrudan bir bağlantı bulmadı.
Palo Alto Networks sözcüsü, şirketin söz konusu faaliyetten haberdar olduğunu doğruladı. Yetkililer, olayın herhangi bir ürün açığını temsil etmediğini, otomatik parola denemelerine dayandığını açıkladı. Şirket, güçlü parolalar ile çok faktörlü kimlik doğrulama kullanımını önerdi.
GreyNoise ekibi, ağ yöneticilerine VPN cihazlarını düzenli olarak denetlemelerini tavsiye etti. Uzmanlar, olağan dışı oturum açma denemelerinin izlenmesini ile bilinen kötü amaçlı IP adreslerinin engellenmesini öneriyor.








