
Active Directory Güvenlik Serisi – Bölüm 4: Kerberos İçin AES Şifrelemeyi Zorunlu Kılmak

Active Directory ortamlarını güvenli hale getirmenin en kritik adımlarından biri, Kerberos protokolünde kullanılan zayıf şifreleme türlerini ortadan kaldırmaktır. Serisinin dördüncü bölümünde, Kerberos için AES şifrelemeyi zorunlu kılmanın önemi ve bu süreçte kurumların dikkat etmesi gereken noktalar ele alıyoruz. RC4’ün devre dışı bırakılması artık eski bir tavsiye değil; modern tehditlere karşı kaçınılmaz bir gereklilik.
Bu makale, hem 2020’deki önceki rehberde anlatılan prensipleri özetliyor hem de 2024–2025 döneminde ortaya çıkan güncel keşifler ve iyileştirmeleri detaylandırıyor.
Neden RC4 Artık Kabul Edilemez?
Kerberos için RC4 şifrelemesi uzun yıllardır zayıf kabul ediliyor. RC4, özellikle Kerberoasting saldırılarına karşı savunmasızdır. Saldırganlar, servis hesaplarından alınan Kerberos biletlerini brute-force ile hızla çözebilir.
Önemli noktalar:
- RC4 kırılabilir bir algoritmadır.
- Service account üzerinde msDS-SupportedEncryptionTypes değeri boşsa Kerberos RC4’e geri döner.
- Kullanıcı hesapları varsayılan olarak bu attribute’a sahip değildir.
- RC4 desteği cihazlarda devre dışı bırakılmadan önce tüm service account’ların AES anahtarlarına sahip olması gerekir.
Keşif: 4768 Event Logları RC4 Bağımlı Cihazları Ortaya Çıkarıyor
Uzun süredir RC4 kullanan cihazları tespit etmek oldukça zordu. Geleneksel yöntem 4769 (service ticket) loglarını incelemekti. Ancak son keşifler, 4768 loglarının da kritik bilgiler sağladığını ortaya koydu.
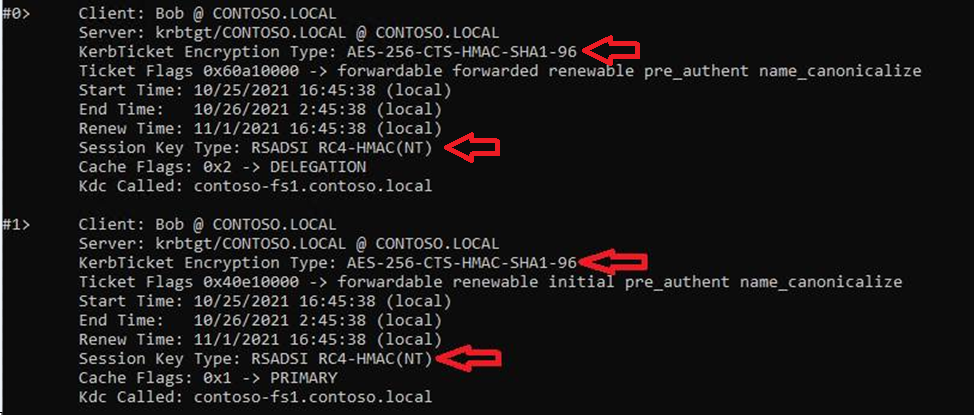
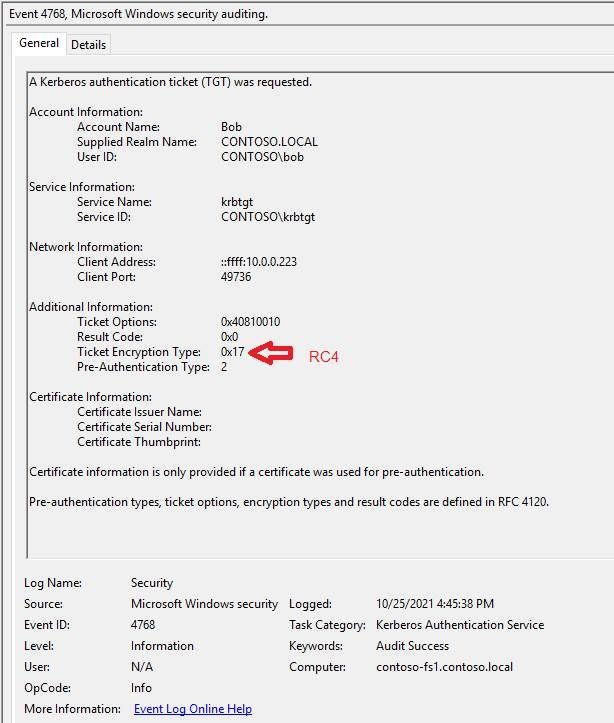
4768 Event’deki “Ticket Encryption Type” artık cihazın desteklediği session key’i gösteriyor.
Bu şu anlama gelir:
- TGT her zaman AES ile şifrelenir (KRBTGT AES destekliyorsa).
- Ama session key RC4 ise cihaz AES’i desteklemeyen veya AES’i devre dışı bırakan bir yapıdadır.
- Dolayısıyla 4768 logları RC4’e zorlanan cihazları tespit etmek için doğrudan kullanılabilir.

RC4 Kullanarak Session Key Üreten Cihaz Türleri
Saha deneyimlerine göre kurumlarda RC4’e düşen cihazlar genellikle aşağıdaki kategorilerden birine giriyor:
- RC4 içeren keytab kullanan cihazlar
Yeni keytab dosyası AES ile yeniden oluşturulmalı. - Domain’e entegre NAS/Linux/3rd party cihazlar
AES desteklese bile RC4’e düşecek şekilde yapılandırılmış olabilir. - AES’i GPO veya registry ile devre dışı bırakan Windows cihazları
Bu yapılandırma hiçbir senaryoda önerilmez. - 2003/XP gibi AES desteklemeyen legacy sistemler
Bunlar kesinlikle ortamdan kaldırılmalı.
3. RC4 Bağımlılığını Temizledikten Sonra: Hizmet Hesaplarında AES Zorunlu Hale Getirilmeli
Tüm RC4 kullanan cihazlar belirlendikten sonra sıradaki adım:
- SPN’i olan tüm service account’larda
msDS-SupportedEncryptionTypes = AES değerlerinin tanımlanmasıdır.
Tüm hesaplarda aynı anda yapmak şart değildir, ancak bu işlem geciktirilmemelidir; RC4 ortamda kalmaya devam ettikçe risk artar.
4. 2022 Kerberos Güncellemeleri: Yeni Varsayılanlar ve Değişiklikler
2022’nin sonlarında yapılan önemli değişiklikler:
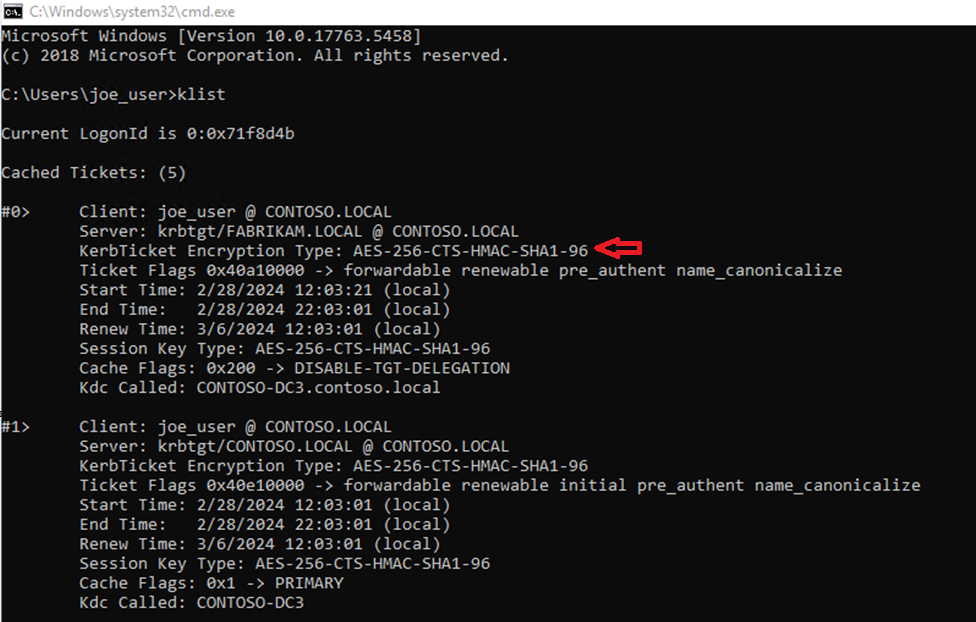
- KDC artık oturum anahtarları için öncelikli olarak AES seçer.
- Service ticket (TGS) seçimi değişmedi – service account üzerinde AES tanımlamak hala zorunlu.
- Cross-domain referral ticket’lar artık varsayılan olarak AES ile gelir. Güven ilişkilerindeki AES yapılandırması bir zorunluluk olmaktan çıktı.
5. Ocak 2025 Güncellemesi ile Event 4768 ve 4769 Gelişmiş Hale Geldi
Ocak 2025 toplu güncellemesi ile Domain Controller loglarına şu bilgiler eklendi:
Yeni Alanlar ile Artık Görülebilenler:
- TGT ve Service Ticket gerçek şifreleme türü
- Cihazın desteklediği etype listesi (Advertised Etypes)
- Hesapların mevcut anahtar türleri (AES anahtarı var mı yok mu)
- Session key şifreleme türü
- Pre-Auth şifreleme türü
Bu bilgiler:
- RC4 bağımlı cihazların,
- RC4 keytab kullanan uygulamaların,
- Eski şifre kullanan service account’ların
tek merkezi log üzerinden bulunmasını mümkün kılıyor.
Yapılması Gerekenler
- Test yapmadan önce mutlaka cached Kerberos ticket’larını temizle.
- Kerberos ticket’ları 10 saat geçerlidir; değişiklikleri test ederken klist purge ya da restart kullanarak eski ticket’ların sonuçları bozmasını engelle.
- Servis hesapları için (SPN olan hesaplar) msDS-SupportedEncryptionTypes değerini mutlaka ayarla.
- Bu, yeni oluşturulan tüm servis hesaplarında RC4’ün geri gelmesini engeller ve AES kullanımını garanti eder.
- Domain migration veya senkronizasyon yapıyorsan, NTLM hash senkronize eden araçlar sonrası hedef domainde parola resetle.
- ADMT gibi araçlar AES anahtarlarını taşımadığı için parola reset gereklidir.
- Domain Controller üzerinde Event 16 ve Event 27 loglarını izle.
- Bu event’ler, bir hesabın gerekli şifreleme türlerini desteklemediğini veya anahtarlarının eksik olduğunu tespit etmeni sağlar.
- RC4’ü domain seviyesinde kapatmayı planlıyorsan, DC üzerinde DefaultDomainSupportedEncTypes değerini 0x38 yap.
- Bu değer ortam tam olarak AES’e taşındığında RC4’ü kalıcı olarak devre dışı bırakmak için kullanılır.
- Windows Event Forwarding (WEF) kullanarak merkezi RC4 kullanım avcılığı yap.
- WEF yapılandırma yöntemini kullanarak ortamda RC4’e düşen cihazları merkezi olarak toplayabilirsin.
- Cihazlarda RC4’ü devre dışı bırakmak için “Network security: Configure encryption types allowed for Kerberos” GPO’sunu kullan.
- Bu işlemi yalnızca cihazda RC4 bağımlılığı kalmadığından emin olduktan sonra yap.
Yapılmaması Gerekenler
- Cached ticket’ları temizlemeden Kerberos değişikliklerini test etme. Eski ticket’lar seni yanlış sonuca götürür.
- Windows bilgisayar hesaplarında msDS-SupportedEncryptionTypes değerini elle set etme. Bilgisayar hesapları AES değerini GPO aldıktan sonra otomatik olarak günceller.
- SPN olmayan normal kullanıcı hesaplarına AES değeri set etmeye çalışma. Kullanıcı hesabındaki attribute AS-REQ’i etkilemez; Kerberos algoritmasını cihaz belirler.
- KRBTGT hesabının msDS-SupportedEncryptionTypes değerini elle değiştirme. KRBTGT’nin AES anahtarları için tek gereken şey parola resetinin 2008 R2 sonrası yapılmış olmasıdır.
- RC4’ü domain-wide bir anda kapatma. Büyük ortamlarda RC4’ü bir anda devre dışı bırakmak çok agresiftir ve servis kesintisi yaratır; önce RC4 bağımlılıklarını temizle.
- Servis hesaplarının parolalarını uzun süre değiştirmeyi ihmal etme. AES anahtarları parola değiştiğinde yeniden üretilir; eski parolalı servis hesaplarında AES eksik olabilir.







Eline sağlık.