Sahte LastPass Authenticator GitHub Depoları Rapuncel Zararlısını Dağıtıyor

LastPass Authenticator başta olmak üzere popüler yazılımları taklit eden SEO odaklı GitHub depoları, daha önce belgelenmemiş Rapuncel bilgi hırsızı zararlısını dağıtan bir saldırı kampanyasında kullanılıyor. LastPass ile Delphos Labs araştırmacıları, kampanyanın en az 40 farklı yazılım şirketini taklit ettiğini belirlerken saldırı zincirinin Microsoft imzalı bir çekirdek sürücüsü üzerinden güvenlik ürünlerini devre dışı bırakabildiğini ortaya çıkardı. Rapuncel çalışmaya başladıktan sonra tarayıcı kimlik bilgileri, kripto para cüzdanları, oturum verileri, ekran görüntüleri ile Windows kimlik bilgileri gibi hassas verileri topluyor.
Sahte GitHub Depoları Arama Sonuçları Üzerinden Yayılıyor
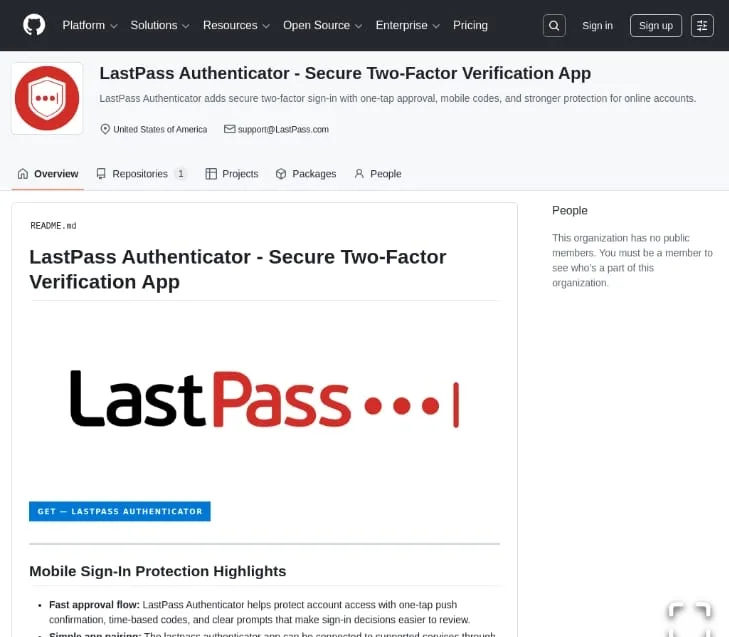
LastPass Authenticator GitHub saldırısı, kullanıcıların popüler yazılımları aramasıyla başlayan bir yönlendirme zincirine dayanıyor. Saldırganlar GitHub üzerinde gerçek şirketlerin isimlerini, ürünlerini ve indirme ifadelerini kullanan depolar oluşturarak arama motorlarından trafik toplamaya çalışıyor. Kullanıcı indirme düğmesine bastığında GitHub dışındaki sunuculara yönlendirme gerçekleşiyor ve son aşamada zararlı yazılımı içeren ZIP arşivi cihazlara ulaşıyor.

Saldırganların kullandığı arşivler, güvenlik taramalarını zorlaştırmak amacıyla olağan dışı şekilde şişiriliyor. Araştırmacılar bazı ZIP dosyalarının boyutunun 148 MB seviyesine çıkarıldığını belirlerken dosyanın asıl zararlı içeriği çok daha küçük bir yapı içinde saklanıyor. Bu teknik, dosya boyutuna dayalı tarama sınırlarını aşmaya çalışan saldırı zincirlerinde kullanılan yöntemlerden biri olarak öne çıkıyor.
Zararlı arşivin içindeki kurulum dosyası, Microsoft Visual Studio CoreCLR Debugger bileşeninin meşru vsdbg.exe dosyasının kopyalanmış bir örneğini kullanıyor. Saldırganlar dosyanın adını korurken çalışma sırasında vsdbg.dll adlı kötü amaçlı DLL dosyasını yükleyecek şekilde yapılandırıyor. Yükleyici çalıştıktan sonra Rapuncel bilgi hırsızı ile Alinubx.sys çekirdek sürücüsü sisteme yerleşiyor.
Alinubx.sys sürücüsü NVIDIA bileşeni izlenimi oluşturmak amacıyla nvfsflt64.sys adıyla gizleniyor. Windows üzerinde sürücü NvFsFilter hizmeti olarak kaydedilirken saldırı zincirinin güvenlik yazılımlarını devre dışı bırakma aşamasında kritik rol üstleniyor.
Microsoft imzalı sürücüyle güvenlik yazılımı devre dışı bırakma yöntemi, saldırının en kritik teknik unsurlarından birini oluşturuyor. Araştırmacılar sürücünün Windows Hardware Compatibility Publisher imza zinciri üzerinden imzalandığını belirlerken Alinubx.sys dosyasının Microsoft’un mevcut güvenlik açığı bulunan sürücü engelleme listesinde yer almadığını aktarıyor.
Alinubx.sys, içerisinde 145 antivirüs ile EDR ürününe ait süreçleri hedefleyen sabit kodlanmış bir liste barındırıyor. Sürücü hedeflenen süreçleri sonlandırarak Rapuncel’in çalışması sırasında uç nokta güvenlik yazılımlarının müdahale etmesini engelliyor.
LastPass araştırmacıları sürücünün ObOpenObjectByPointer işlevini AccessMode=KernelMode parametresiyle kullandığını belirtiyor. Windows çekirdeği üzerinden gerçekleştirilen işlem, normal kullanıcı modu SeAccessCheck denetiminin dışına çıkarak korunan süreçlere erişim sağlıyor. Saldırganların kullandığı teknik, bazı güvenlik ürünlerinin saldırılara karşı kullandığı Protected Process Light mekanizmasını aşmak için tasarlanmış görünüyor.
Alinubx.sys yalnızca süreç sonlandırma işlevi taşımıyor. Araştırmacılar sürücü içerisinde dosya ve kayıt defteri gizleme, DLL enjeksiyonu, sürücü ile süreç müdahalesi, ağ trafiği değiştirme ve port yönlendirme gibi başka yetenekler de tespit etti. Kampanyanın incelenen örneklerinde söz konusu işlevlerin aktif olarak kullanıldığına dair bulgu bulunmuyor.
Rapuncel bilgi hırsızı, güvenlik yazılımları devre dışı bırakıldıktan sonra sistemdeki hassas verileri toplamaya başlıyor. Zararlı yazılım 25 farklı web tarayıcısında saklanan kimlik bilgilerini ararken 30 kripto para cüzdanından veri toplamayı hedefliyor. Discord, Steam ve Telegram oturum bilgileri ile Windows Credential Manager içeriği de saldırının veri toplama kapsamına giriyor.
Windows bilgi hırsızı tarafından ayrıca dosya adında password, seed, wallet veya recovery ifadeleri bulunan belgeler aranıyor. Zararlı yazılım bağlı monitörlerin tamamından ekran görüntüsü alırken sistem donanımı, işletim sistemi ve çevre birimleri hakkında ayrıntılı bilgiler de topluyor. Rapuncel böylece yalnızca hesap parolalarını değil, kullanıcının dijital varlıklarına erişimde kullanılabilecek farklı veri türlerini aynı saldırı zincirinde bir araya getiriyor.
Chrome, Edge ve benzeri Chromium tabanlı tarayıcıların kullandığı uygulamaya bağlı şifreleme mekanizması da saldırının hedefleri arasında yer alıyor. Rapuncel, ilgili uygulamaya yardımcı bir DLL enjekte ettikten sonra kendi Elevation Service bileşenini çağırarak korunan tarayıcı verilerine erişmeye çalışıyor.
Zararlı Yazılım Yeniden Başlatma Sonrasında da Çalışıyor
Rapuncel’in kalıcılık mekanizması Windows hizmeti üzerinden kuruluyor. Zararlı yazılım sistem yeniden başlatıldığında tekrar devreye girerken yeniden etkinleşen güvenlik araçlarının süreçleri Alinubx.sys tarafından sonlandırılabiliyor. Saldırının bu yapısı, güvenlik yazılımının yalnızca ilk bulaşma sırasında devre dışı bırakılmasını yeterli görmeyen kalıcı bir çalışma düzenine işaret ediyor.
Toplanan veriler sıkıştırıldıktan sonra saldırganların kontrolündeki uzak bir uç noktaya gönderiliyor. Araştırmacılar veri aktarımının HTTP biçimli istekler kullanılarak ham TCP bağlantısı üzerinden gerçekleştirildiğini tespit etti. LastPass ile Delphos Labs, elde edilen teknik göstergelere dayanarak Rapuncel’in orta düzey güvenle BoryptGrab ailesinin bir varyantı olduğunu değerlendirirken yükleyicide Cruciferra PUROSANGUE crypter kullanımına da işaret etti.
Kampanyanın arama motorlarını dağıtım kanalı olarak kullanması, kullanıcıların yalnızca GitHub alan adına güvenmesinin yeterli olmadığını gösteriyor. Kurumların yazılım indirme süreçlerinde üreticinin resmî alan adlarını doğrulaması, çalışan cihazlarında EDR politikalarını çekirdek sürücü saldırılarına karşı güçlendirmesi ve şüpheli yazılım depolarını engellemesi gerekiyor. Microsoft’un sürücü engelleme mekanizmasında Alinubx.sys için güncel bir bloklama kaydının bulunmaması da güvenlik ekiplerinin imza doğrulamasını tek başına güven göstergesi olarak değerlendirmemesi gerektiğini ortaya koyuyor.