
PRTG ile FortiGate Firewall İzlenmesi
PRTG ile FortiGate Entegrasyonu: Teknik Rehber ve Sensör İncelemesi
Fortinet, global güvenlik pazarında güçlü bir konuma sahip olup, ürün portföyünde FortiGate başta olmak üzere FortiWifi, FortiAP, FortiAnalyzer ve FortiDDoS gibi birçok çözümü barındırmaktadır. FortiGate, özellikle Next-Generation Firewall (NGFW) segmentinde geniş bir müşteri kitlesine sahiptir. Bu bağlamda, PRTG Network Monitor kullanıcıları için FortiGate’in izlenebilirliği kritik bir gerekliliktir.
Fortinet’in %14,3’lük Pazar payı ile güvenlik cihazları pazarında önemli bir yere sahip olduğunu belirtmekte fayda var. FortiGate, özellikle firewall kategorisinde Palo Alto, Cisco ve Check Point gibi devlerle birlikte en çok tercih edilen markalardan biri. Hal böyle olunca, PRTG ekibi de FortiGate cihazlarını izlemek için özel sensörler geliştirdi.


PRTG, FortiGate cihazları için özel olarak geliştirilmiş iki ana sensör sunmaktadır:
✅ FortiGate System Statistics Sensörü
✅ FortiGate VPN Overview Sensörü

Bu sensörler, FortiGate’in performans ve bağlantı durumunu izlemek ve merkezi bir noktadan yönetmek için geliştirilmiştir.
Ön Koşul: Beta Sensörlerin Aktifleştirilmesi
PRTG Network Monitor sürümünün 20.4.64 veya üzeri olması gereklidir. Bu sensörler henüz “Beta” statüsünde olduğundan, kullanılabilmesi için PRTG arayüzünde Deneysel Özelliklerin aktif edilmesi gerekmektedir.
✅ Gerekli işlem adımları:
PRTG Arayüzü:
Setup > System Administration > Monitoring > Experimental Features > Beta Sensors > Enable

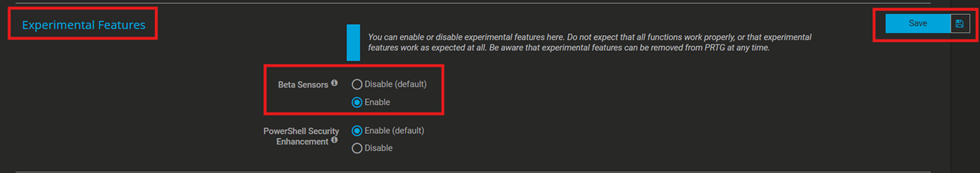
FortiGate Üzerinde REST API Kullanıcısı Oluşturulması
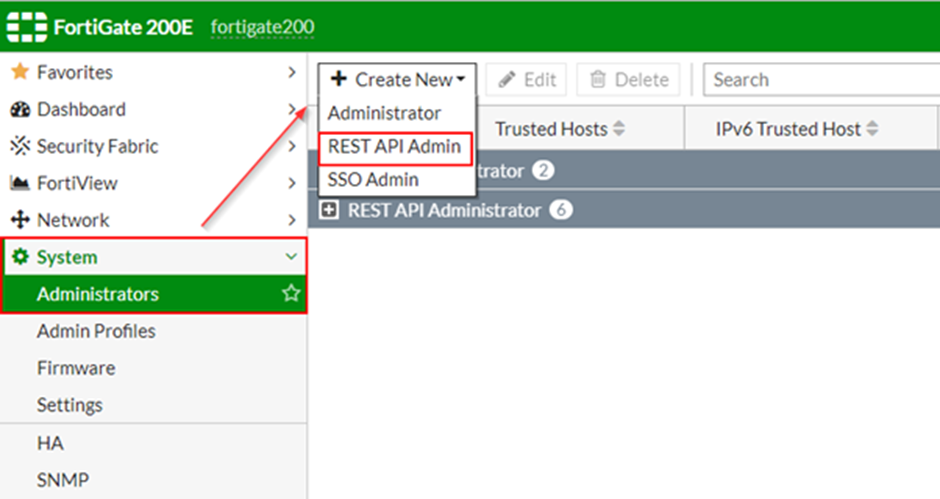
PRTG’nin FortiGate cihazı ile iletişim kurabilmesi için bir API Token gereklidir. Bu token’ın oluşturulabilmesi için FortiGate cihazında aşağıdaki adımların uygulanması gerekir:
- System > Administrators > Create New > REST API Admin menüsünden yeni bir REST API kullanıcısı oluşturulur.
- Kullanıcı adı, açıklama ve yetki profili (örn: super_admin_readonly) tanımlanır.
- PKI Group ayarı ihtiyaç yoksa devre dışı bırakılır.
- İsteğe bağlı olarak, sadece belirli IP/Subnet’lerden erişim sağlanması için Restrict Login to Trusted Hosts kısmında ilgili ağ tanımlanır.
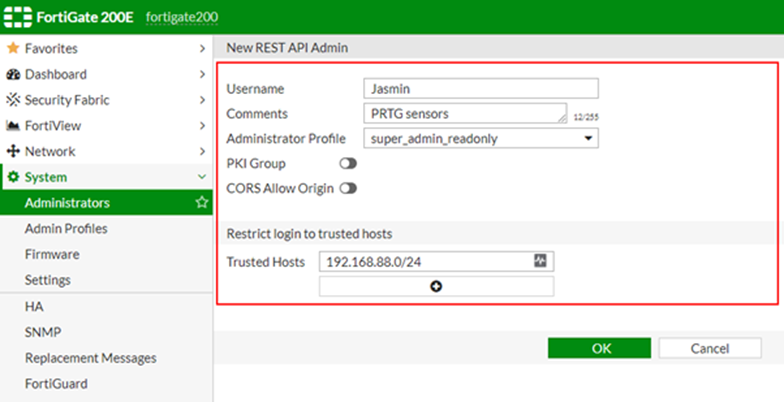
Bu adımlar tamamlandıktan sonra, sistem API kullanıcısını oluşturur ve tek kullanımlık bir API Token üretir. Bu token, PRTG’de kullanılmak üzere güvenli bir yere kaydedilmelidir.
PRTG Üzerinde FortiGate API Token Tanımlaması

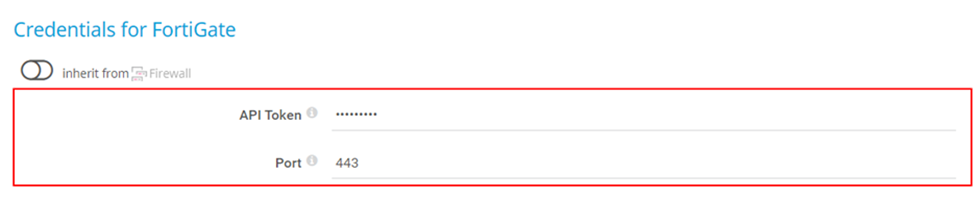
PRTG tarafında, FortiGate cihazı eklenirken ilgili cihazın kimlik doğrulama ayarlarına oluşturulan API Token bilgisi eklenmelidir. Bu ayar, doğrudan cihaz seviyesinde veya parent (üst) cihaz seviyesinde yapılabilir.
✅ PRTG Arayüzü:
FortiGate cihaz ayarları > Credentials for FortiGate > API Token ve Port (standart: 443)
FortiGate Sensörlerinin Teknik İncelemesi
FortiGate System Statistics Sensörü
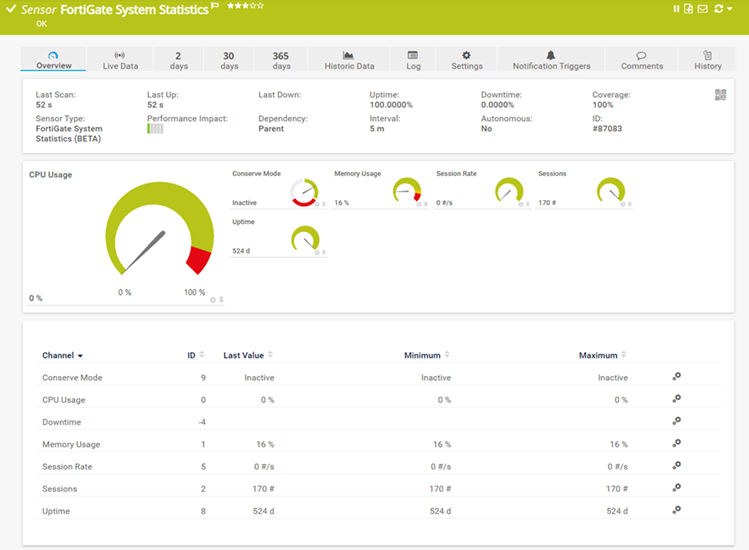
Bu sensör, FortiGate cihazının temel sistem sağlığı ve performans göstergelerini izler. REST API üzerinden çekilen veriler ile aşağıdaki metrikler takip edilebilir;
| METRİK | AÇIKLAMA |
| Conserve Mode | Sistem belleği yetersizliğinde etkinleşen koruma modu (aktif/pasif) |
| CPU Kullanımı | Anlık CPU kullanım oranı (%) |
| Bellek Kullanımı | Mevcut RAM kullanım oranı (%) |
| Oturum Oranı | Saniyede gerçekleşen oturum sayısı |
| Toplam Oturum | Anlık aktif oturum sayısı |
| Çalışma Süresi (Uptime) | Cihazın kesintisiz çalışma süresi |
Bu sensör, belirli kanallar için lookup files kullanır. Örneğin, Conserve Mode’un durumu, önceden tanımlanmış lookup dosyasındaki değerlere göre PRTG tarafından yorumlanır. Bu dosya, ihtiyaç doğrultusunda özelleştirilebilir.
FortiGate VPN Overview Sensörü
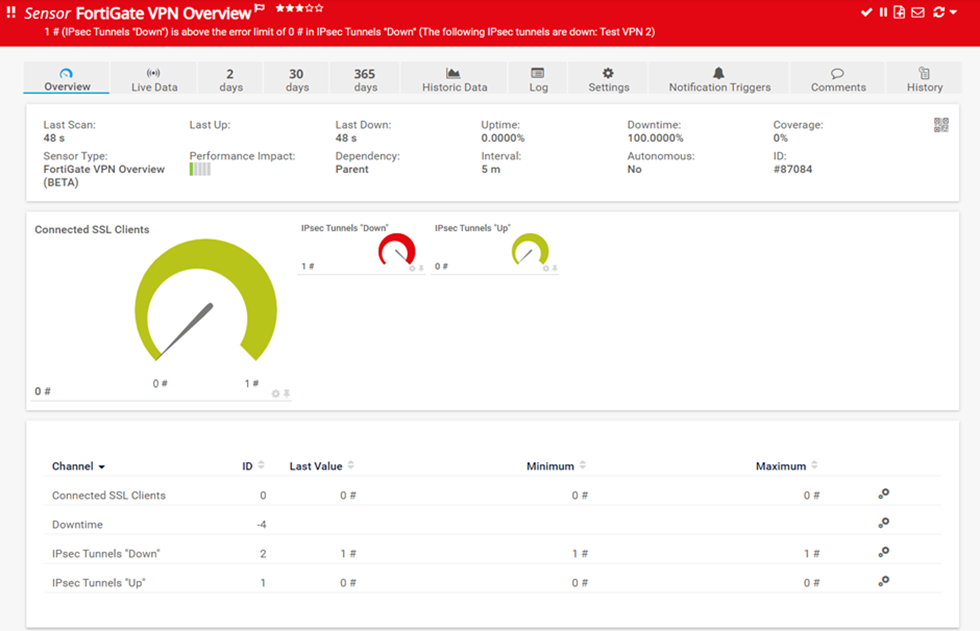
FortiGate cihazındaki VPN bağlantılarını izlemek amacıyla geliştirilmiştir. SSL VPN ve IPsec VPN tünellerinin durumu gerçek zamanlı olarak raporlanır;
| METRİK | AÇIKLAMA |
| SSL VPN Bağlı İstemciler | Anlık bağlı SSL VPN kullanıcı sayısı |
| IPsec Tünelleri (Up) | Aktif IPsec tünel sayısı |
| IPsec Tünelleri (Down) | Kapalı IPsec tünel sayısı |
Bu sensör, VPN bağlantı sürekliliğini sağlamak ve bağlantı kayıplarını anında tespit etmek için kritik öneme sahiptir. Tünel durumu değiştiğinde PRTG tarafında tetiklenen alarmlar ile hızlı aksiyon alınabilir.
Sensörlerin Performansa Etkisi
Her iki sensör de hem IPv4 hem de IPv6 protokol desteğine sahiptir. Ayrıca, PRTG Core Server üzerindeki kaynak kullanımı son derece düşüktür. Bu sayede geniş çaplı izleme yapılırken sistem performansı üzerinde minimum etki yaratılır.
✅ Örnek Test Ortamı
| BİLEŞEN | DETAYI |
| FortiGate Modeli | FortiGate 200E |
| İşlemci | Intel® Celeron® CPU G1820 @ 2.70GHz (2 Çekirdek) |
| Bellek | 4 GB RAM |
| Depolama | 15 GB Compact Flash |
| PRTG Sunucusu | Intel NUC i7, 64 GB RAM, 256 GB M.2 SSD, Windows 10 |
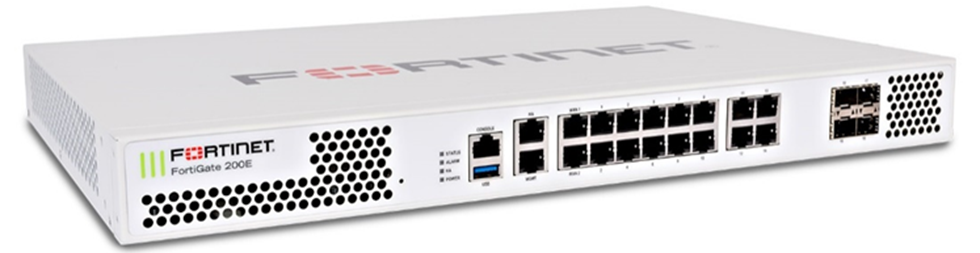
Ancak, bu sensörler FortiGate’in tüm modellerinde çalışacak şekilde geliştirilmiştir.
PRTG’nin düşük kaynak kullanımı ve geniş protokol desteği sayesinde, geniş çaplı ağ izleme işlemleri kolaylıkla yönetilebilir. FortiGate cihazlarının PRTG ile entegrasyonu, ağ yöneticilerine güçlü bir izleme ve yönetim imkanı sunar.




Eline sağlık.
Çok teşekkür ederim Hakan Bey.
Yusuf bey merhaba,
Konu ile ilgisi direk olarak yok ama Cisco CBS350 model switchlerin PRTG’ye eklenmesi ile ilgili bir sorunum var.
Switch arayuzunde SNMP server ayarlarini yapmama ragmen, PRTG Probe cihazi gormuyor.
Ayni ayarlari Aruba Switch uzerinde yaptim aninda calismaya basladi. Acaba nerde hata yapiyorum tavsiyeniz olabilir mi?
CLI arayuzunden mi eklemek gerekiyor SNMP community ve server bilgilerini?
Simdiden tesekkurler.
Merhaba,
Cisco CBS350 switch’lerde SNMP yapılandırması GUI üzerinden yapılmış olsa bile bazı durumlarda PRTG’nin erişememesi sık karşılaşılan bir durum. Aruba cihazlarında bu işlem genelde daha sorunsuz olurken, Cisco tarafında bazı ek adımlar gerekebiliyor.
Öncelikle CLI üzerinden SNMP yapılandırmasını yapmanızı tavsiye ederim. Aşağıdaki komutlarla temel bir SNMP v2c konfigürasyonu yapılabilir:
”’
conf t
snmp-server community string bilginiz RO
snmp-server host ip aderesiniz version 2c public
snmp-server enable traps
”’
Bunun dışında kontrol etmenizi önerebileceğim noktalar;
SNMP erişimi için bir IP kısıtlaması (ACL) tanımlanmış mı kontrol edilmelidir.
SNMP versiyon uyumsuzluğu olabilir. PRTG tarafında kullanılan versiyon ile cihazdaki aktif versiyon aynı mı? PRTG varsayılan olarak v2c kullanır.
SNMP trafiği genellikle UDP 161 portu üzerinden gerçekleşir, arada firewall veya switch üzerinde port kısıtlaması olup olmadığını kontrol ediniz.
Cihaz arayüzünden SNMP ayarları yapılmış olsa bile, bazı firmware sürümlerinde yapılandırma doğru şekilde aktifleşmeyebiliyor. Bu nedenle CLI ile yapılan tanımlama daha güvenilir sonuç verir. Cihaza özel MIB/OID dosyaları gerekiyorsa, cihaz üreticisinden temin ettiğiniz .oidlib uzantılı dosyayı PRTG kurulum dizinindeki snmplibs klasörüne kopyalayarak, PRTG servislerini yeniden başlatabilir ve cihazı IP üzerinden tekrar eklemeyi deneyebilirsiniz.
Ayrıca isterseniz Paessler’ın SNMP Tester aracını kullanarak manuel sorgu gönderip erişimi test edebilirsiniz. Cihazdan yanıt alınamıyorsa sorun cihaz tarafında olabilir.
Bunun dışında aşağıdaki makalelere de göz atmanızı tavsiye ederim.
https://kb.paessler.com/en/topic/91792-cisco-cbs350-48p-4g-sflow-not-showing-up-in-prtg
https://www.paessler.com/tools/snmptester