Otel Wi-Fi Ağlarını Hedef Alan Yeni Saldırı Kampanyası Microsoft 365 Hesaplarını Ele Geçiriyor

Microsoft, otel ile konferans merkezi Wi-Fi ağlarını hedef alan geniş çaplı bir siber casusluk kampanyasını Rusya bağlantılı Midnight Blizzard (APT29) grubuyla ilişkilendirdi. Şirket, saldırganların ağ ayarlarını değiştirerek kullanıcıları sahte Microsoft 365 giriş sayfalarına yönlendirdiğini, ardından kimlik bilgileri ile oturum belirteçlerini ele geçirdiğini açıkladı. Microsoft’un “CaptiveCrunch” adını verdiği kampanyanın en az Mayıs 2026’dan beri aktif olduğu değerlendiriliyor.
CaptiveCrunch Kampanyası Otel Ağlarındaki DNS Manipülasyonu Üzerinden İlerliyor
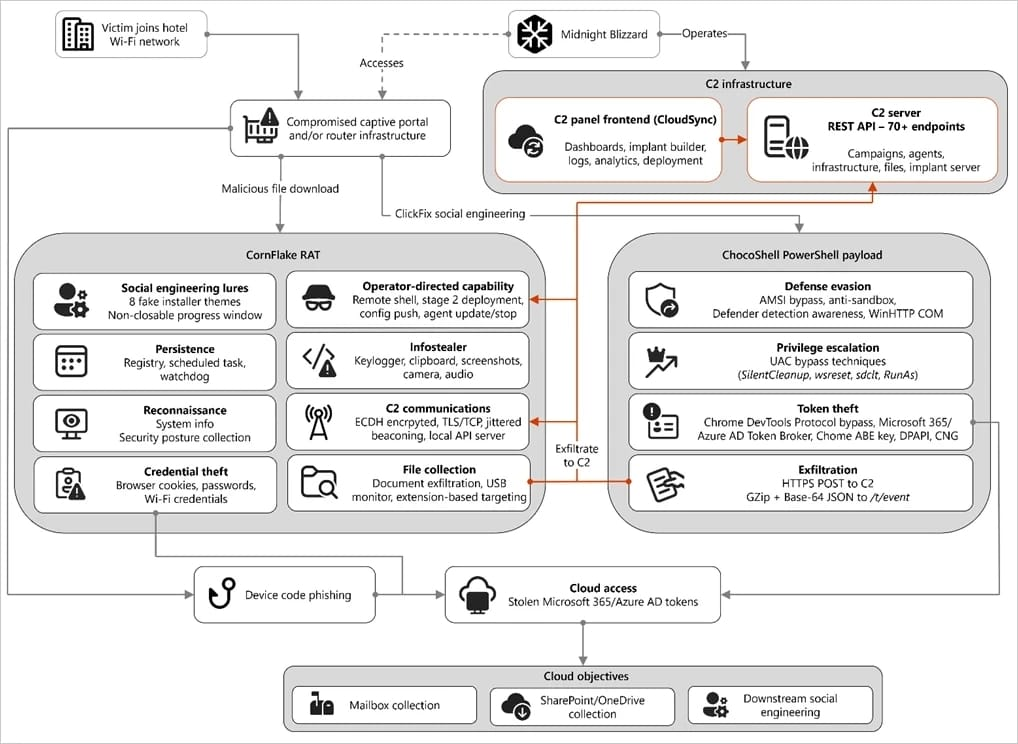
Microsoft’un teknik analizine göre saldırganlar, otel ile konferans merkezlerinde kullanılan captive portal altyapılarını hedef alarak DNS ve HTTP trafiğini manipüle ediyor. Kullanıcı kablosuz ağa bağlandıktan sonra saldırganlar bağlantıyı Microsoft 365 oturum açma ekranını taklit eden kimlik avı sayfalarına yönlendirebiliyor. Şirket, bazı saldırılarda Microsoft Entra ID’nin Device Code Authentication akışının da kötüye kullanıldığını tespit etti.

Araştırmacılar, ilk ihlalin tam olarak nasıl gerçekleştiğini belirleyemese de elde edilen bulgular saldırıların tekil cihazlardan çok ortak ağ altyapılarını hedef aldığına işaret ediyor. Bu yöntem, aynı ağa bağlanan çok sayıda kullanıcının aynı anda risk altına girmesine neden olabiliyor.
Sahte Güncelleme Ekranları Zararlı Yazılımların Kurulmasını Sağlıyor
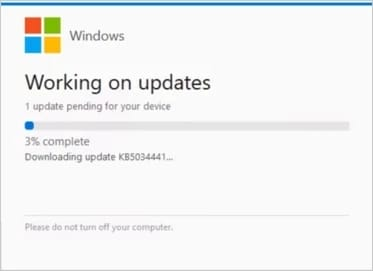
Microsoft, önceki analizlerde yer almayan yeni bir saldırı yöntemini de ortaya çıkardı. Saldırganlar, kullanıcıların karşısına sahte Windows veya tarayıcı güncelleme ekranları çıkararak ClickFix yöntemiyle zararlı yazılım çalıştırmalarını sağlamaya çalışıyor. Bazı senaryolarda Android kullanıcılarının da sahte APK dosyaları indirmeye yönlendirildiği belirlendi.
Sahte güncelleme ekranları sosyal mühendislik saldırılarında giderek daha fazla kullanılıyor. Kullanıcılar güvenlik güncellemesi yaptığını düşünürken aslında kötü amaçlı yazılımı kendi cihazlarına yüklemiş oluyor. Microsoft, bu yöntemin son dönemde gelişmiş tehdit grupları tarafından daha sık tercih edildiğini değerlendiriyor.
Microsoft’un analiz ettiği CornFlake adlı yeni uzaktan erişim truva atı (RAT), saldırganlara enfekte edilen sistem üzerinde geniş yetkiler sağlıyor. Zararlı yazılım klavye kayıtlarını topluyor, pano içeriğini izliyor, ekran görüntüsü alıyor, mikrofon ile web kamerasına erişebiliyor. Aynı zararlı yazılım, tarayıcı çerezlerini, kayıtlı parolaları, Microsoft 365 oturum belirteçlerini, USB etkinliklerini ile dosyaları da hedef alabiliyor.
CornFlake, sistemde kalıcılık sağlayabilmek için kendisini “Cloud Sync Service” adıyla meşru Windows bileşeni gibi gösteriyor. Windows servisleri, kayıt defteri başlangıç anahtarları, zamanlanmış görevler ile kendini yeniden etkinleştiren gözetim mekanizmaları kullanarak silinse bile tekrar çalışabiliyor.
Microsoft’un tespit ettiği ikinci zararlı yazılım ChocoShell ise bellekte çalışan PowerShell tabanlı kimlik bilgisi hırsızı olarak görev yapıyor. Zararlı yazılım tarayıcı çerezlerini, kayıtlı parolaları, Microsoft 365 ile Azure Active Directory belirteçlerini, kablosuz ağ parolalarını hedef alıyor. Bellekte çalışması sayesinde geleneksel güvenlik çözümlerinden gizlenme ihtimali artabiliyor.

Microsoft, her iki zararlı yazılımın kaynak kodunda bulunan ayrıntılı açıklamalar nedeniyle geliştirme sürecinde üretken yapay zekâ araçlarından yararlanılmış olabileceğini değerlendiriyor. Şirket, bu değerlendirmenin kesin kanıt anlamına gelmediğini ancak kod yapısının bu ihtimali güçlendirdiğini belirtiyor.
Araştırmacılar, saldırganların FruitStone isimli korumasız web tabanlı yönetim panelini kullandığını da ortaya çıkardı. Panel üzerinden enfekte edilen sistemler görüntülenebiliyor, PowerShell komutları çalıştırılabiliyor, dosyalar incelenebiliyor, ekran görüntüleri alınabiliyor ile klavye hareketleri takip edilebiliyor. Merkezi yönetim paneli, saldırının geniş ölçekte organize edildiğini gösteren önemli teknik bulgular arasında yer alıyor.
Midnight Blizzard, Cozy Bear ile Nobelium adlarıyla da bilinen Rusya bağlantılı gelişmiş kalıcı tehdit grubu olarak tanınıyor. Grup daha önce SolarWinds tedarik zinciri saldırısı ile Microsoft Exchange hedefli casusluk faaliyetleri nedeniyle uluslararası güvenlik topluluğunun gündemine gelmişti.
Microsoft, otel ile konferans merkezi kablosuz ağlarının güvenilmeyen ağ olarak değerlendirilmesini öneriyor. Şirket, kurumsal kullanıcıların mümkün olduğunda mobil veri bağlantısı ya da kurumsal VPN çözümleri kullanmasını, captive portal üzerinden sunulan yazılım güncellemelerini yüklememesini tavsiye ediyor. Güvenlik uzmanları ayrıca MFA, passkey tabanlı kimlik doğrulama, Microsoft Entra Device Code Authentication özelliğinin ihtiyaç duyulmuyorsa kapatılması ile misafir Wi-Fi kayıtlarında kurumsal hesapların kullanılmamasını öneriyor.