Microsoft, Windows’un çıkarılan USB depolama cihazlarına ait bazı sistem kayıtlarını korumasının veri saklama amacı taşımadığını açıkladı. Windows, USB bellek veya harici disk bilgisini aygıtın yeniden bağlanması sırasında doğru şekilde tanınması için kayıt defterinde tutarken söz konusu kayıtlar tek başına cihazdaki dosyaların kopyalandığını göstermiyor. Microsoft’un yıllardır belgelediği davranış, sosyal medyada yayılan Windows’un takılan her USB cihazını kalıcı olarak kaydettiği iddialarından daha sınırlı bir kapsam taşıyor.
Windows USB Depolama Cihazlarını Yeniden Tanımak İçin Kayıt Tutuyor
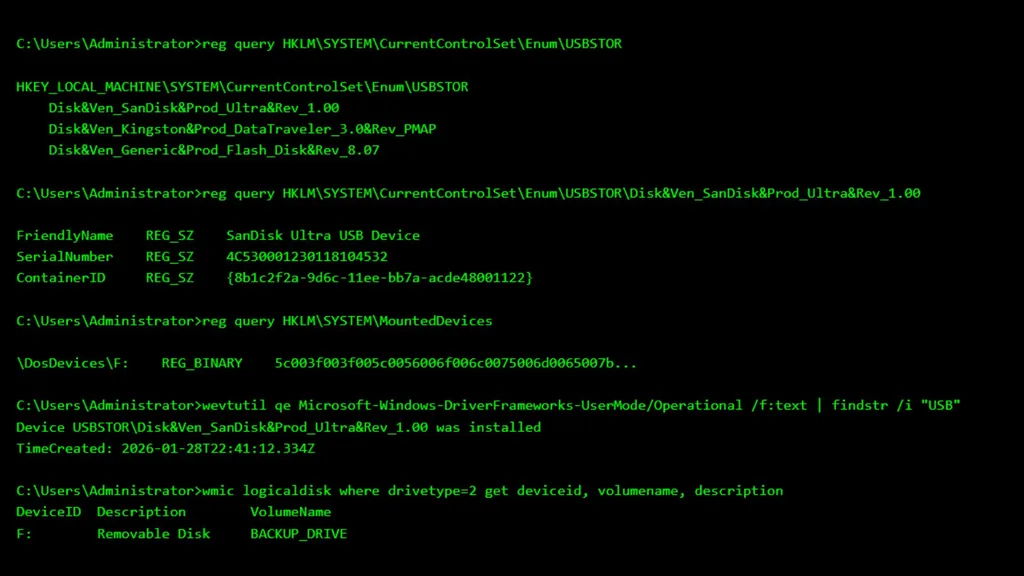
Windows, bir USB depolama cihazı bilgisayara bağlandığında aygıtla ilgili bilgileri kayıt defterine ekliyor. Microsoft’un 2012 yılında yayımladığı teknik açıklamaya göre USBSTOR kayıtları HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Enum\USBSTOR altında tutulurken işletim sistemi söz konusu verileri aygıtı daha sonra yeniden tanıyabilmek için kullanıyor.

Plug and Play altyapısı, fiziksel olarak çıkarılan bir USB belleğin geçici olarak mı yoksa kalıcı olarak mı sistemden ayrıldığını tek başına belirleyemiyor. Windows bu nedenle cihazın kayıtlarını hemen silmek yerine aygıt yeniden bağlandığında sürücü ile donanım yapılandırmasını daha hızlı eşleştirebiliyor.
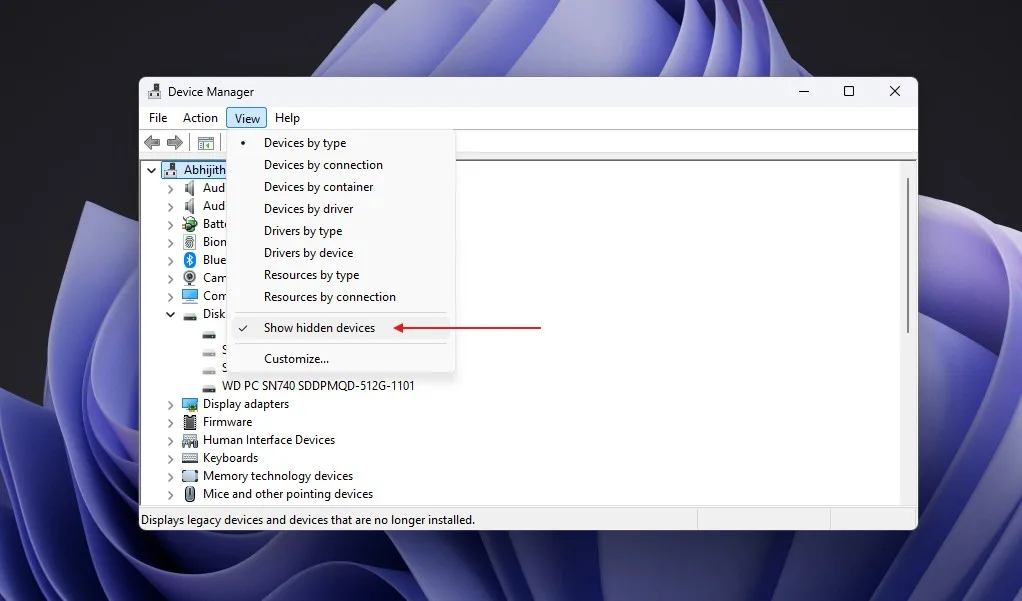
Microsoft, fiziksel olarak sistemden ayrılmış ancak kayıtları korunmuş cihazları “non-present devices” olarak tanımlıyor. Kullanıcılar Windows Aygıt Yöneticisi’nde Görünüm menüsünden Gizli aygıtları göster seçeneğini etkinleştirerek söz konusu cihazların bazılarını görüntüleyebiliyor.
Windows’un USBSTOR mekanizması yalnızca belirli türdeki depolama cihazlarını kapsıyor. USBSTOR sürücüsü tarafından yönetilen yığın depolama cihazlarının yanı sıra USB Attached SCSI Protocol kullanan donanımlar için UASPStor sürücüsü de devreye girebilirken klavye, fare, web kamerası veya USB mikrofon gibi çevre birimleri USBSTOR altında aynı şekilde listelenmiyor.
Linux ile macOS da donanım bilgilerini işletim sistemi yönetimi kapsamında saklıyor. Linux tarafındaki udev altyapısı işlenen cihazlara ilişkin veriler tutarken Apple’ın macOS sistemi IOKit üzerinden donanım bilgilerini yönetiyor ve Unified Logging sistemi üzerinden çeşitli sistem olaylarını kaydediyor.
Windows’un tuttuğu kayıtlar, işletim sisteminin donanımı tanıması, doğru sürücüyü yüklemesi ve bağlantı sorunlarının giderilmesi gibi işlevlere hizmet ediyor. Microsoft’un USB kayıtlarının varlığını açıklaması, kayıtların kullanıcıların kişisel dosyalarını gizlice arşivlediği anlamına gelmiyor.
Windows, USB depolama cihazı için “SanDisk Ultra USB Device” gibi okunabilir bir aygıt adı kaydedebiliyor. Sistem ayrıca cihaz tarafından bildirilen donanım kimliklerini, aygıt örneği bilgilerini ve bazı durumlarda seri numarası veya bağlantı konumuyla ilişkili verileri saklayabiliyor.
Plug and Play kayıtlarında cihazın ilk kurulum zamanı, son kurulum bilgisi, son bağlantı zamanı veya son çıkarılma zamanı gibi zaman damgaları da bulunabiliyor. Microsoft’un açıklamasına göre bu alanlar bilgisayara yapılan her bağlantının eksiksiz bir geçmişini oluşturmuyor.
Windows ayrıca aygıt kurulumlarına ilişkin kayıtları %SystemRoot%\INF\setupapi.dev.log dosyasında tutabiliyor. SetupAPI günlüğündeki bir eşleşme, sistemin ilgili cihazla bağlantılı bir kurulum olayı kaydettiğini gösterebilirken söz konusu kayıt tek başına USB belleğin daha sonraki tüm bağlantılarını kanıtlamıyor.
USBSTOR kaydının bulunması, belirli bir USB depolama cihazının Windows tarafından tanındığını gösterebiliyor ancak kayıt cihazdaki dosyaların listesini içermiyor. Aynı kayıt, bir kullanıcının USB belleğe dosya kopyalayıp kopyalamadığını veya cihazdan bilgisayara veri aktarıp aktarmadığını da tek başına ortaya koymuyor.
Windows’ta çıkarılabilir depolama birimlerindeki dosya erişimlerini takip etmek için Audit Removable Storage politikası kullanılabiliyor. Yönetici önceden gerekli denetim politikasını etkinleştirdiyse sistem 4663 gibi olaylarla belirli dosya erişimlerini kaydedebiliyor ancak sonradan etkinleştirilen denetim geçmişte gerçekleşen işlemleri geriye dönük olarak oluşturmuyor.
Adli bilişim açısından USBSTOR kaydı ile dosya erişim günlüğü farklı kanıt türlerini temsil ediyor. Bir USB cihazının sistemde daha önce görülmüş olması, cihazın veri hırsızlığında kullanıldığını göstermek için tek başına yeterli bir veri oluşturmuyor.
Windows kullanıcıları, artık bilgisayarda bulunmayan bir USB depolama cihazına ait kaydı Aygıt Yöneticisi üzerinden kaldırabiliyor. Kullanıcılar Gizli aygıtları göster seçeneğini açtıktan sonra ilgili cihazı seçerek kaldırma işlemini başlatırken Microsoft, aygıt kaldırıldığında ilişkili kayıt defteri anahtarlarının da silindiğini belirtiyor.
Microsoft ayrıca BT yöneticilerinin kullanılmayan depolama cihazlarına ait kayıtları toplu şekilde temizlemek için DevNodeClean yardımcı programından yararlanabileceğini belirtiyor. Kullanıcıların USBSTOR kayıt defteri anahtarlarını doğrudan silmesi ise önerilmiyor çünkü yanlış bir kayıt silme işlemi Windows’un donanım yapılandırmasını etkileyebiliyor.
Windows’un USB kayıtlarını tutması, işletim sisteminin cihaz yönetimi mimarisinin doğal bir parçası olarak değerlendiriliyor. Aynı nedenle kayıtların varlığı, Windows’un çıkarılan USB belleğin içeriğini sakladığı veya cihazdaki dosyaları gizli bir klasöre kopyaladığı anlamına gelmiyor.
Microsoft, bilgisayar başka bir kişiye verilecekse Windows’un Remove everything seçeneğiyle sıfırlanmasını öneriyor. İşletim sisteminin yeniden kurulmasını sağlayan seçenek kullanıcı dosyalarını, uygulamaları ve ayarları kaldırırken eski Windows kurulumundaki USBSTOR kayıtlarının yeni kuruluma aktarılmaması gerekiyor.
Windows sıfırlama işlemi sırasında Clean data seçeneğinin etkinleştirilmesi, silinen dosyaların başka kişiler tarafından kurtarılmasını zorlaştırıyor. Microsoft, söz konusu özelliğin devlet veya sektör standartlarındaki güvenli veri silme yöntemlerinin yerine geçmediğini özellikle belirtiyor.
Bilgisayarda birden fazla sürücü veya bölüm bulunuyorsa Windows’un tüm sürücülerdeki dosyaları kaldırmaya yönelik seçeneğinin ayrıca seçilmesi gerekiyor. Kullanıcının cihazı satışa veya başka bir kişiye devretme amacıyla hazırlaması sırasında yalnızca işletim sistemindeki USB kayıtlarını temizlemek yerine kişisel verilerin tamamını kapsayan sıfırlama yöntemini kullanması daha kapsamlı bir işlem sağlıyor.
Windows’un USB cihazlarına ait bazı bilgileri koruması, sosyal medyada anlatıldığı gibi her bağlantının kalıcı ve eksiksiz bir gözetim kaydı anlamına gelmiyor. İşletim sistemindeki kayıtlar donanım yönetimi için farklı kaynaklara dağılırken bir USB belleğin sisteme bağlanmış olması ile o cihaz üzerinden veri kopyalanması arasında teknik olarak doğrudan bir kanıt ilişkisi bulunmuyor.