Microsoft Teams Yapay Zekâ Destekli Sahte Toplantılara Karşı Yeni Güvenlik Özelliğini Kullanıma Sunuyor

Microsoft, Teams kullanıcılarının toplantı sırasında şüpheli güvenlik olaylarını anında bildirebilmesini sağlayan yeni “Report a concern” özelliğini duyurdu. Ağustos 2026 itibarıyla kullanıma sunulacak özellik, kimliğe bürünme, oltalama saldırıları, sosyal mühendislik girişimleri ile yapay zekâ destekli deepfake toplantılarının daha hızlı tespit edilmesini amaçlıyor. Bildirimler doğrudan kuruluşun güvenlik ekiplerine iletilerek olaylara erken müdahale edilmesi hedefleniyor.
Yeni Bildirim Sistemi Deepfake Toplantılarının Daha Hızlı Tespit Edilmesini Sağlıyor
Microsoft Teams’e eklenen “Report a concern” özelliği, katılımcıların toplantı sırasında şüpheli davranışları doğrudan raporlayabilmesine imkân tanıyor. Kullanıcılar kimlik avı girişimleri, sahte yönetici kimliği, dolandırıcılık, sosyal mühendislik saldırıları ile diğer güvenlik şüphelerini toplantı ekranından bildirebiliyor. Oluşturulan raporlar, Microsoft Defender portalı ile Teams Yönetim Merkezi üzerinden kurumun BT ve güvenlik ekiplerinin incelemesine sunuluyor.


Microsoft’a göre özellik yalnızca uyarı göndermekle sınırlı kalmıyor. Toplantıya ait meta veriler ile sınırlı bağlamsal bilgiler güvenlik incelemesini desteklemek amacıyla saklanıyor. Şirket, bu bilgilerin otomatik olarak Microsoft’a gönderildiğini belirtmiyor; veriler kurum yöneticilerinin erişebildiği yönetim araçlarında işleniyor.
Microsoft, son iki yılda üretken yapay zekâ araçlarının siber suçlular için teknik engelleri önemli ölçüde azalttığını değerlendiriyor. Şirketin daha önce yayımladığı güvenlik araştırmalarına göre saldırganlar internet üzerindeki açık kurumsal bilgileri toplayabiliyor, çalışanların seslerini klonlayabiliyor ile gerçek kişileri taklit eden deepfake katılımcılar oluşturabiliyor.
Şirket, yapay zekâ destekli dolandırıcılık faaliyetlerinin özellikle Çin ile Avrupa kaynaklı gruplar tarafından yoğun şekilde kullanıldığını bildiriyor. Microsoft’un önceki analizlerinde Almanya’nın Avrupa Birliği’nin en büyük e-ticaret pazarı olması nedeniyle bu tür saldırılardan daha fazla etkilenen ülkeler arasında yer aldığı da belirtilmişti.
Microsoft, raporlanan toplantıları güvenlik ekiplerinin tek merkezden inceleyebilmesini sağlıyor. Teams Yönetim Merkezi temel olay kayıtlarını görüntülerken Microsoft Defender kullanan kuruluşlar daha ayrıntılı inceleme gerçekleştirebiliyor. Güvenlik ekipleri, bildirilen toplantının içerdiği riskleri değerlendirerek gerekli önlemleri alabiliyor.
Kurumsal güvenlik operasyon merkezleri için merkezi görünürlük son yıllarda daha önemli hâle geldi. Kimlik avı saldırıları ile deepfake girişimleri çoğu zaman tek bir belirtiyle anlaşılmadığı için toplantı kayıtları, kullanıcı davranışları ile güvenlik günlüklerinin birlikte değerlendirilmesi olay müdahalesini hızlandırabiliyor.
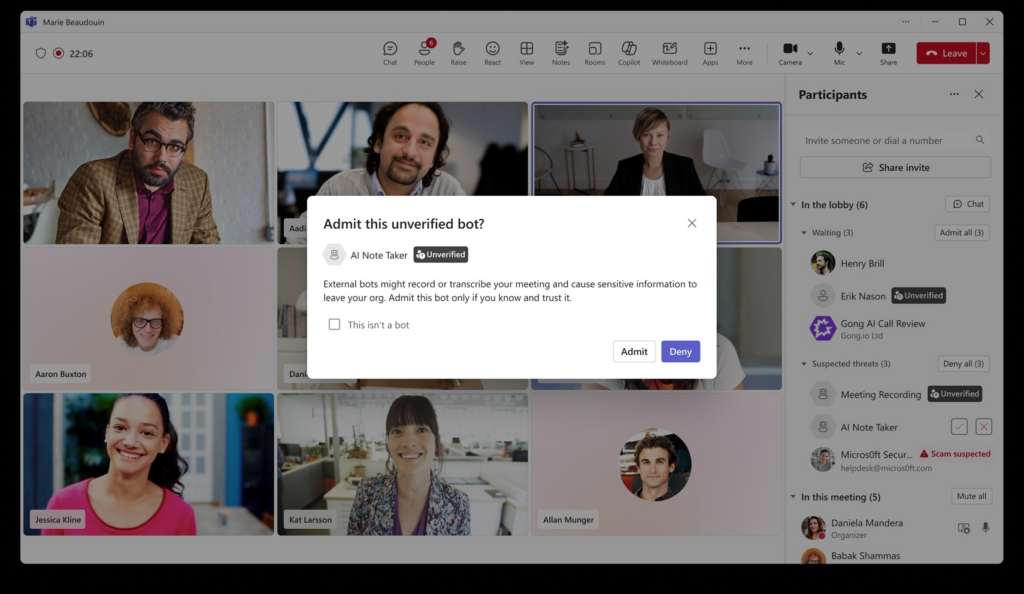
Microsoft yalnızca kullanıcı bildirimleriyle yetinmiyor. Şirket, toplantılara katılan harici yapay zekâ asistanlarını da algılayacak yeni güvenlik mekanizmasını devreye alıyor. Böylece toplantı düzenleyicileri hangi botların oturuma katıldığını görebilecek, yetkisiz yapay zekâ araçlarını daha kolay tespit edebilecek.
Teams ekosisteminde toplantı özetleri oluşturan, konuşmaları metne dönüştüren ya da görev çıkaran çok sayıda yapay zekâ tabanlı bot bulunuyor. Aynı altyapının kötüye kullanılması ise kurumsal gizlilik açısından yeni riskler oluşturabiliyor. Microsoft, yeni sistemle toplantı organizatörlerine daha fazla görünürlük ile denetim sağlamayı hedefliyor.
Microsoft, “Report a concern” özelliğinin varsayılan olarak etkin durumda sunulacağını doğruladı. Kullanıcılar ister toplantı sırasında ister toplantı sohbeti üzerinden güvenlik bildirimi oluşturabilecek. Şirket ayrıca yanlışlıkla ekran paylaşımı ya da toplantıdan çıkış gibi kullanıcı hatalarını azaltacak yeni toplantı arayüzünü de aynı dönemde kullanıma sunmayı planlıyor.
Türkiye’deki kurumlar açısından değerlendirildiğinde hibrit çalışma modelinin yaygınlaşmasıyla çevrim içi toplantılar kritik iş süreçlerinin parçası hâline geldi. Yapay zekâ destekli kimliğe bürünme saldırılarının artması nedeniyle çok faktörlü kimlik doğrulama, toplantı kimlik doğrulaması, Microsoft Defender gibi güvenlik çözümleri ile kullanıcı farkındalığı birlikte uygulanmadığında kurumsal toplantılar önemli saldırı yüzeyi oluşturabiliyor.