Microsoft Secure Boot Sertifikalarını Tüm Windows Kullanıcılarına Dağıtmaya Başladı

Microsoft, Secure Boot altyapısında kullanılan eski sertifikaların süresinin dolmasına saatler kala yeni Secure Boot 2023 sertifikalarının dağıtımını genişletti. Şirket, Windows 11 ve Windows 10 çalıştıran tüm uygun cihazların artık güncellenmiş sertifikaları otomatik olarak alabileceğini açıkladı. Microsoft tarafından yapılan açıklamaya göre son güncelleme, cihazların uygunluğunu daha doğru belirleyebilen yeni hedefleme mekanizmalarını içeriyor. Şirket, yalnızca yeterli uyumluluk ve güncelleme sinyali veren sistemlere yeni sertifikaların yüklenmeye devam ettiğini belirtti.
Secure Boot Sertifikaları Neden Yenileniyor?
Haziran 2026 toplu güncellemelerini alan kullanıcıların büyük bölümü, herhangi bir işlem yapmadan Secure Boot 2023 sertifikalarına geçmiş durumda. Microsoft, desteklenen cihazların önemli kısmını “yüksek güven” kategorisine dahil ederek güncellemenin otomatik kurulmasının önünü açtı.

Secure Boot, işletim sistemi yüklenmeden önce çalışan ve açılış sürecindeki bileşenlerin dijital imzalarını doğrulayan kritik bir güvenlik mekanizması olarak görev yapıyor. Bu teknoloji, rootkit ve bootkit gibi zararlı yazılımların sistem açılış zincirine yerleşmesini engelleyerek cihaz güvenliğini artırıyor.
Ancak Secure Boot altyapısının temelinde bulunan 2011 tarihli sertifikalar kullanım ömürlerinin sonuna yaklaşıyor. İlk olarak Microsoft Corporation KEK CA 2011 sertifikasının süresi 24 Haziran 2026 tarihinde doluyor. Bunu 27 Haziran’da Microsoft UEFI CA 2011, 19 Ekim 2026 tarihinde ise Microsoft Windows Production PCA 2011 sertifikası takip edecek. Microsoft tarafından yayımlanan takvime göre kullanım süresi sona erecek sertifikalar ile yerlerine gelecek yeni sürümler şu şekilde sıralandı:
| Eski Sertifika | Son Geçerlilik Tarihi | Yeni Sertifika | Kullanım Alanı |
|---|---|---|---|
| Microsoft Corporation KEK CA 2011 | 24 Haziran 2026 | Microsoft Corporation KEK 2K CA 2023 | DB ve DBX güncellemeleri |
| Microsoft UEFI CA 2011 | 27 Haziran 2026 | Microsoft UEFI CA 2023 | Üçüncü taraf önyükleyiciler ve EFI uygulamaları |
| Microsoft Windows Production PCA 2011 | 19 Ekim 2026 | Windows UEFI CA 2023 | Windows Boot Manager |
| Microsoft UEFI CA 2011 | 27 Haziran 2026 | Microsoft Option ROM UEFI CA 2023 | Üçüncü taraf Option ROM bileşenleri |
Microsoft, gelecekte yayınlanacak güvenlik güncellemelerinin sorunsuz şekilde çalışabilmesi için 2024 yılından bu yana yeni nesil Secure Boot sertifikalarını Windows Update üzerinden dağıtıyor.
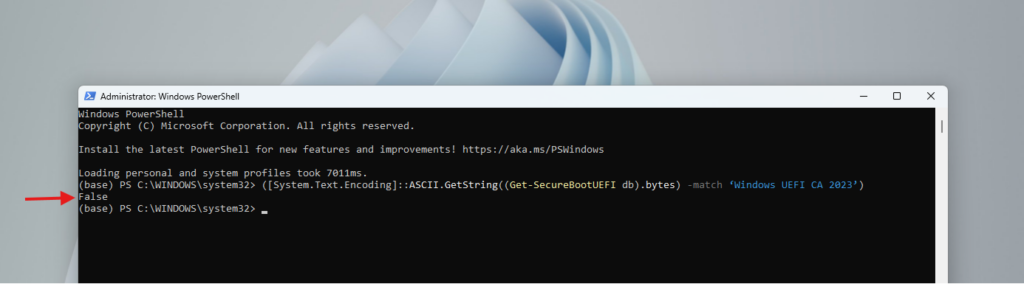
Secure Boot 2023 Sertifikalarının Yüklü Olduğu Nasıl Kontrol Edilir?
Microsoft’un Nisan 2026 güncellemesiyle birlikte Windows Güvenliği uygulamasına Secure Boot sertifika durumunu gösteren yeni bir bölüm eklendi.
Kontrol etmek için:
- Windows Güvenliği uygulamasını açın.
- Sol menüden Cihaz Güvenliği bölümüne girin.
- Secure Boot alanına gidin.
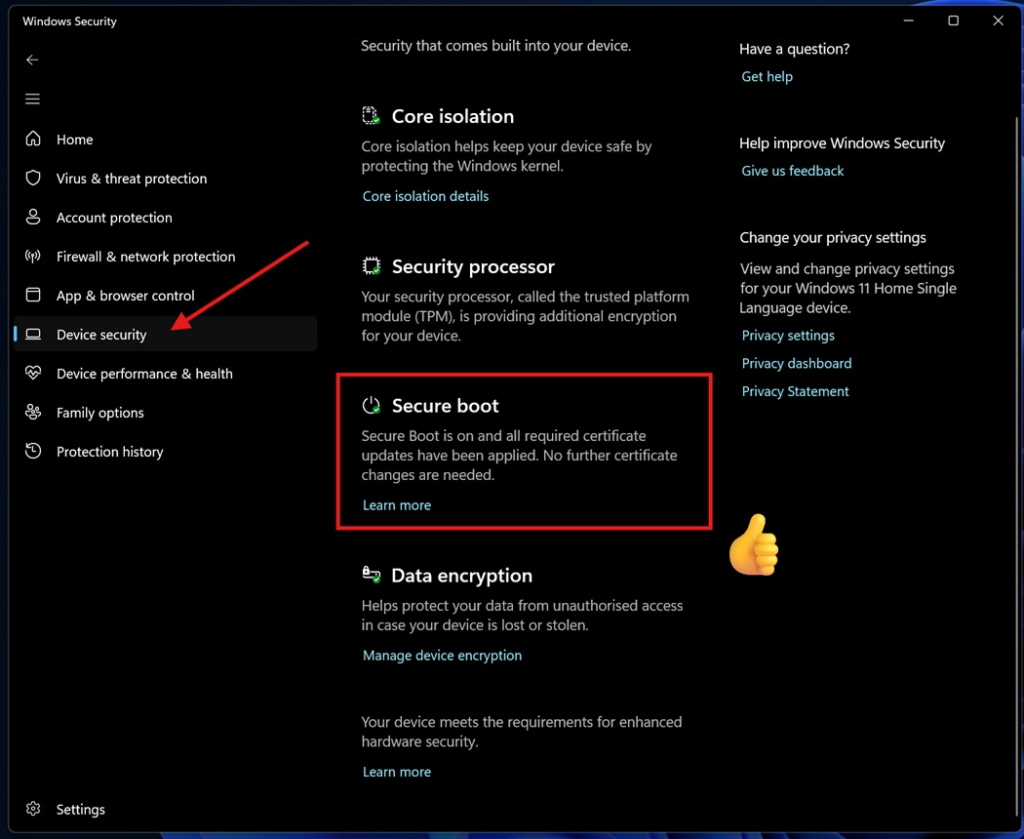
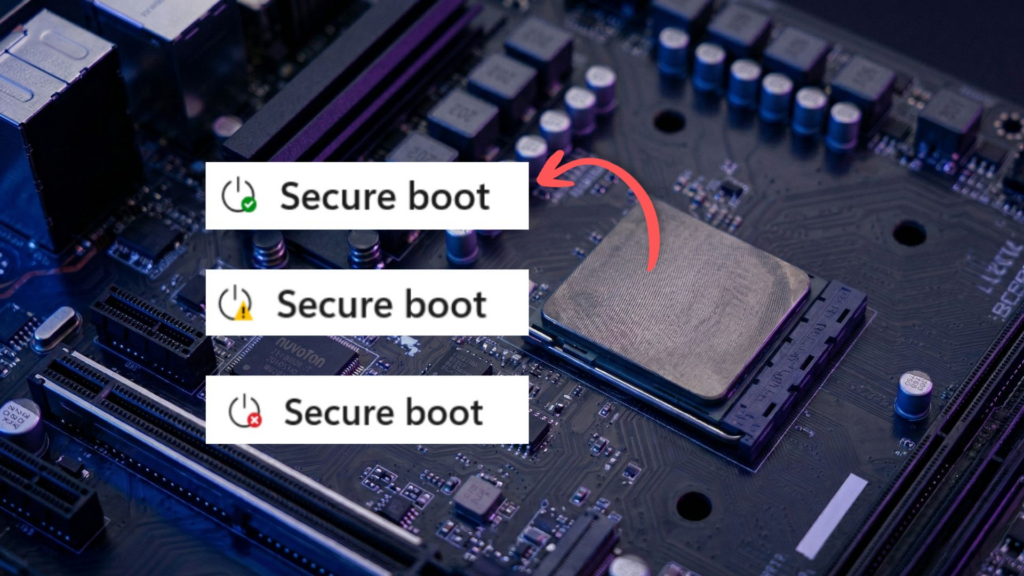
💡Bu bölümde üç farklı durum görüntülenebiliyor.
✅ Yeşil onay işareti görülüyorsa gerekli sertifikaların tamamı yüklenmiş demektir ve herhangi bir işlem yapılmasına gerek yoktur.
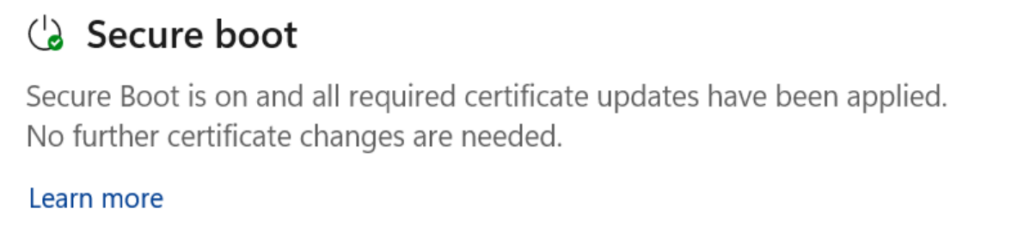
✅ Sarı uyarı işareti, güncellemenin henüz tamamlanmadığını gösterir. Sistem daha fazla uyumluluk verisine ihtiyaç duyabilir veya üretici tarafından yayınlanacak bir BIOS güncellemesi bekleniyor olabilir. Microsoft bu cihazlara güncellemeyi daha sonra otomatik olarak göndermeye devam edecek.
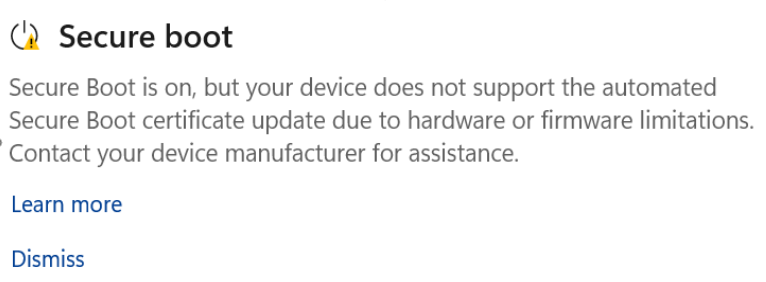
✅ Kırmızı uyarı işareti ise güncellemeyi engelleyen belirli bir soruna işaret ediyor. Bu durum çoğunlukla ürün yazılımı veya BIOS uyumsuzluklarından kaynaklanıyor. Böyle bir durumda cihaz üreticisinin destek sayfasından en güncel BIOS sürümünün kontrol edilmesi öneriliyor.
Microsoft, HP kullanıcılarının BIOS güncellemeleri konusunda dikkatli olması gerektiğini de hatırlattı. Şirket, yılın başlarında yayınlanan bazı HP BIOS sürümlerinin BitLocker kurtarma döngülerine neden olduğunu belirtti. Bu nedenle HP cihaz sahiplerinin yalnızca düzeltilmiş ve üretici tarafından onaylanmış BIOS sürümlerini yüklemesi tavsiye ediliyor.
💡Secure Boot durumunu kontrol etmek isteyen kullanıcılar Sistem Bilgisi aracını da kullanabiliyor. Bunun için:
- Win + R tuşlarına basın.
- Açılan pencereye msinfo32 yazın.
- Enter tuşuna basın.
- Sistem Özeti bölümünde bulunan Secure Boot State satırını kontrol edin.
Bu alanın etkin olarak görünmesi, Secure Boot özelliğinin sistemde aktif olduğunu gösteriyor.
Microsoft’un son dağıtımıyla birlikte milyonlarca Windows 10 ve Windows 11 cihazının, eski sertifikaların kullanım ömrünün sona ermesinden etkilenmeden yeni Secure Boot altyapısına geçmesi hedefleniyor.
Güncellemeyi Almayan Bilgisayarlar Ne Yapmalı?
Secure Boot 2023 sertifikalarını henüz almamış olmak, bilgisayarın çalışmayı durduracağı anlamına gelmiyor. Microsoft’un açıklamasına göre yeni sertifikalar yüklenmemiş cihazlar normal şekilde açılmaya ve standart Windows güncellemelerini almaya devam edecek.
Ancak bu sistemler, gelecekte yayınlanacak bazı önyükleme düzeyi güvenlik güncellemelerinden yararlanamayacak. Yeni keşfedilen zararlı önyükleyicilere yönelik engelleme listeleri (DBX güncellemeleri) ve BlackLotus benzeri gelişmiş bootkit tehditlerine karşı yayınlanacak düzeltmeler bu kapsamda yer alıyor. Güvenlik kaybı anlık olarak ortaya çıkmasa da zamanla sistem korumasının zayıflamasına neden olabiliyor.
Modern donanımlara sahip ev kullanıcılarının büyük bölümü güncellemeyi otomatik olarak aldı. Secure Boot bölümünde sarı uyarı görüntüleyen kullanıcıların ise çoğu durumda yalnızca sonraki Windows Update döngüsünü beklemesi yeterli olacak. Microsoft, her aylık güncellemeyle desteklenen cihaz kapsamını genişletmeye devam ediyor.
Eski donanımlara sahip sistemlerde durum biraz daha farklı. Özellikle üreticisi artık BIOS güncellemesi yayınlamayan bilgisayarlarda Secure Boot 2023 sertifikalarının yüklenme ihtimali oldukça düşük görülüyor. Microsoft, bazı sistemlerdeki ürün yazılımı uyumsuzluklarının güncelleme sürecini engellediğini belirtiyor. Bu nedenle manuel müdahalelerden önce cihaz üreticisinin yeni bir BIOS sürümü yayınlayıp yayınlamadığının kontrol edilmesi öneriliyor.
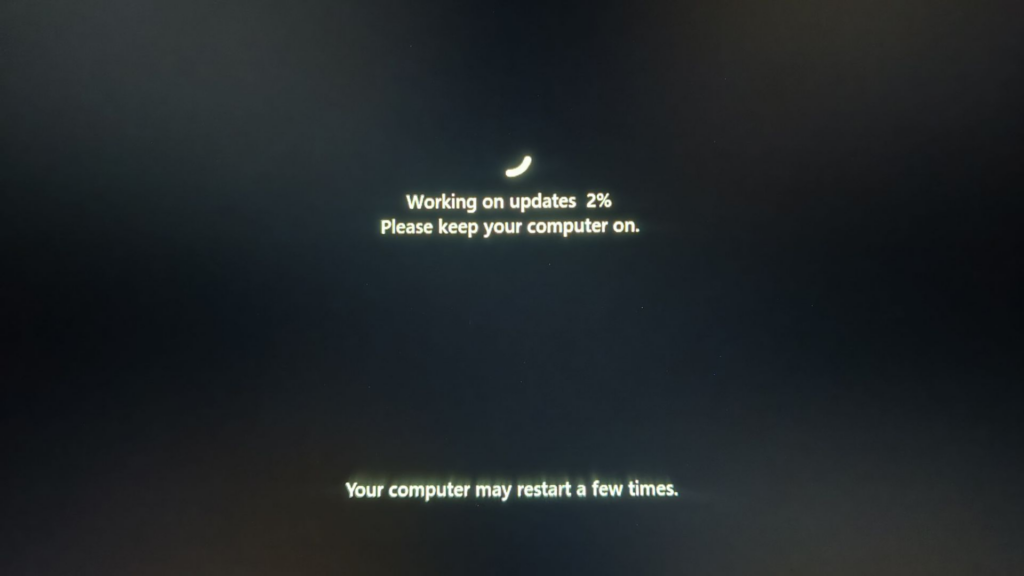
Güncelleme Sonrasında Birden Fazla Yeniden Başlatma Normal Kabul Ediliyor
Bazı kullanıcılar, Haziran 2026 güncellemesinin ardından bilgisayarlarının iki veya üç kez yeniden başlaması nedeniyle bir sorun yaşandığını düşündü. Microsoft ise bunun Secure Boot sertifika güncellemesinin doğal bir parçası olduğunu açıkladı. Yeni sertifikaların ürün yazılımına yazılması, güncellenmiş önyükleme yöneticisinin uygulanması ve sistemin yeni güvenlik zinciriyle başlatılması farklı aşamalar gerektiriyor. Bu nedenle güncelleme sonrasında birden fazla yeniden başlatma işlemi gerçekleşebiliyor. Microsoft, bu davranışın normal olduğunu ve sistemin doğru şekilde çalıştığını gösterdiğini vurguluyor.
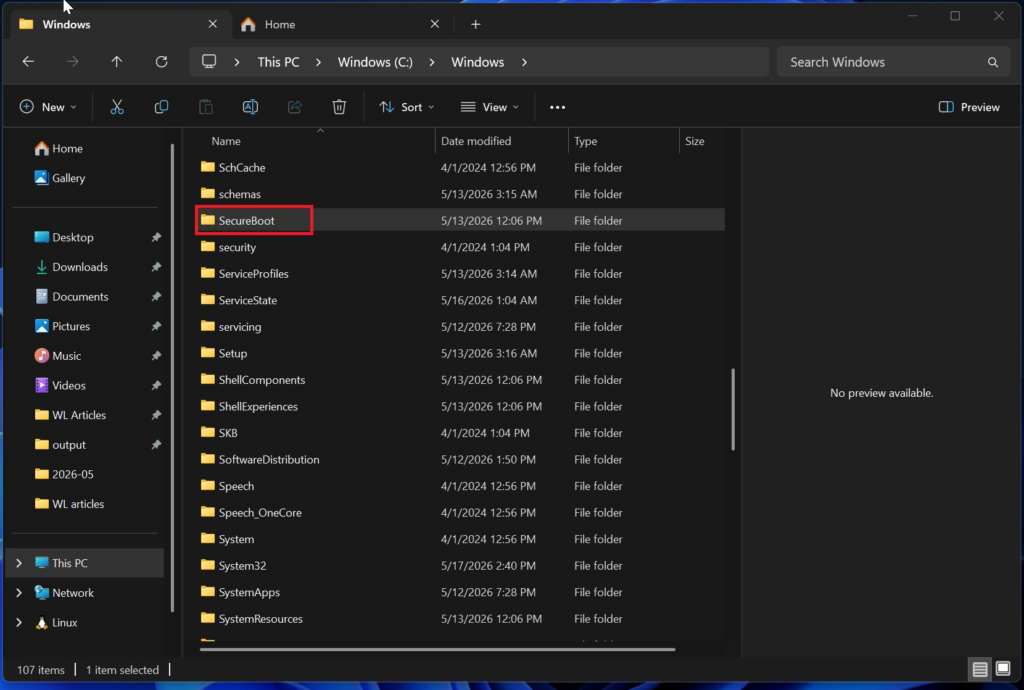
Mayıs 2026 güncellemesinden sonra birçok kullanıcı, Windows dizininde bulunan yeni C:\Windows\SecureBoot klasörünü fark etti. Bazı kullanıcılar bu klasörün zararlı yazılım olabileceğinden endişe duysa da Microsoft bunun sistem tarafından oluşturulan resmi bir klasör olduğunu doğruladı. Şirket, Secure Boot sertifikalarının ürün yazılımına aktarılmadan önce bu klasörde geçici olarak saklandığını belirtiyor. Bu nedenle klasörün silinmemesi gerekiyor.
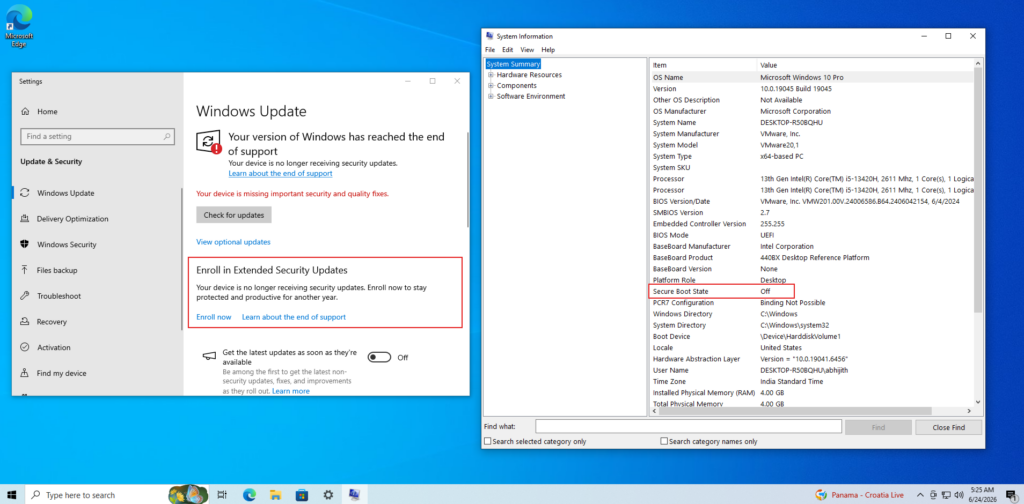
Windows 10 Kullanıcıları da Güncellemeyi Alıyor
Microsoft’un Windows 10 için desteği sona ermiş olmasına rağmen Secure Boot sertifikalarının dağıtılmaya devam etmesi, güncellemenin önemini ortaya koyuyor. Genişletilmiş Güvenlik Güncelleştirmeleri (ESU) programına kayıtlı Windows 10 kullanıcıları, Mayıs 2026’da yayınlanan KB5087544 güncellemesiyle birlikte Secure Boot durum raporlama özelliğini almaya başladı. Windows 10 ve Windows 11 tarafındaki sertifika dağıtım mekanizması aynı şekilde çalışıyor. Bununla birlikte ESU programına dahil olmayan ve artık güvenlik güncellemesi almayan Windows 10 cihazları, Secure Boot 2023 sertifikalarını Windows Update üzerinden alamayacak. ESU programına katılım için ise Microsoft hesabı kullanılması gerekiyor.
BT Yöneticileri İçin 24 Haziran Sonrası Ne Değişiyor?
24 Haziran 2026 tarihinde Microsoft Corporation KEK CA 2011 sertifikasının süresinin dolmasıyla birlikte Microsoft, eski anahtar kullanılarak yeni Secure Boot iptal listelerini (DBX güncellemeleri) imzalayamayacak. Buna rağmen daha önce imzalanmış güncellemeler ve mevcut dağıtım yöntemleri çalışmaya devam edecek. Ayrıca Windows önyükleme yöneticilerini imzalamak için kullanılan DB anahtarının geçerliliği 19 Ekim 2026 tarihine kadar sürdüğünden Microsoft bu tarihe kadar yeni önyükleme bileşenleri yayınlayabilecek.
Microsoft, kurumsal BT ekipleri için düzenlediği teknik oturumlarda Intune üzerinden takip süreçleri, PXE önyükleme senaryoları, sanal makinelerde karşılaşılabilecek sorunlar ve cihaz uyumluluk kategorileri hakkında ayrıntılı bilgiler paylaştı. Microsoft ayrıca güncellemesi geçici olarak durdurulan cihazlarda kayıt defteri üzerinden zorla yükleme yapılmasını önermiyor. Şirket, gerekli BIOS güncellemesi uygulanmadan gerçekleştirilen manuel müdahalelerin önyükleme hatalarına veya BitLocker kurtarma ekranlarına yol açabileceği konusunda uyarıyor.