Microsoft Hesaplarını Hedefleyen Parola Deneme Saldırıları 155 Kat Arttı

Huntress, 2026’nın ilk yarısında parola deneme saldırılarında 155 kat artış tespit ederken Microsoft Azure CLI’ı hedefleyen bir kampanyada 81 milyondan fazla oturum açma girişimi belirledi. Araştırmacılar, haziran ayının ortasındaki iki haftalık dönemde 78 hesabın ele geçirildiğini ve saldırıların LSHIY LLC tarafından kullanılan bir IPv6 ağı üzerinden yürütüldüğünü açıkladı. Saldırganlar, daha önce sızdırılmış kullanıcı adı-parola çiftlerini eski ROPC kimlik doğrulama akışı üzerinden deneyerek bazı kuruluşların mevcut MFA politikalarını aşmayı başardı.
Azure CLI Üzerinden Milyonlarca Oturum Açma Denemesi Yapıldı
Huntress’in incelemesi, Azure CLI üzerinden yürütülen saldırıların belirli bir sektöre odaklanmadığını ortaya koydu. Araştırmacılar, 12-26 Haziran arasındaki iki haftalık dönemde 81 milyondan fazla giriş denemesi gözlemlerken 64 kuruluşta 78 hesabın ele geçirildiğini belirledi.
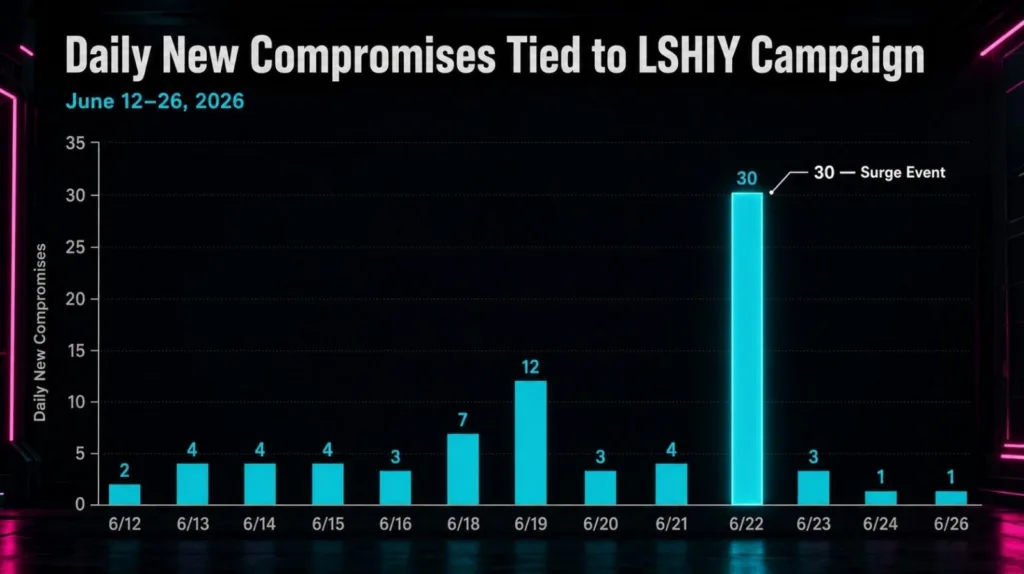

Saldırganlar, daha önce gerçekleşen veri ihlallerinden elde edilen kullanıcı adı ve parola kombinasyonlarını yeniden kullanarak başarı ihtimali yüksek kimlik bilgilerini test etti. Geleneksel kaba kuvvet yöntemlerinde çok sayıda parola denenirken söz konusu kampanya geçerli olabilecek eski hesap bilgilerine odaklandığı için başarılı bir girişin saldırgan açısından daha yüksek değer taşıdığı değerlendirildi.
Saldırının teknik temelinde Resource Owner Password Credentials adı verilen eski OAuth yetkilendirme yöntemi bulunuyor. ROPC, kullanıcı adı ile parolayı doğrudan /token uç noktasına gönderdiği için kullanıcıyı etkileşimli bir oturum açma ekranına yönlendirmiyor ve bu yapı MFA isteminin devreye girmediği senaryolara yol açabiliyor.
OAuth 2.1 ile kullanımdan kaldırılan ROPC yöntemi, modern kimlik doğrulama mekanizmalarının sunduğu ek güvenlik katmanlarını desteklemiyor. Saldırganların daha önce ele geçirilmiş ancak değiştirilmemiş bir parolayı doğru kullanıcı adıyla eşleştirmesi, etkileşimli MFA kontrolü bulunmayan bir akış üzerinden erişim belirteci elde edilmesine neden olabiliyor.
Huntress’in incelediği 23 kuruluşun sekizinde hiç MFA bulunmazken kalan 15 kuruluşun tamamında MFA farklı kapsamlarla uygulanıyordu. Araştırmacılar, saldırganların kullandığı oturum açma yönteminin bazı Conditional Access politikalarının kapsamı dışında kaldığını belirledi.
Conditional Access kurallarının yalnızca belirli uygulamalara, kullanıcı gruplarına veya güvenilir konumlara uygulanması, MFA’nın etkin olduğu ortamlarda dahi alternatif bir kimlik doğrulama yolu bırakabiliyor. Bazı kuruluşlarda politikaların yalnızca report-only modunda çalışması da güvenlik kuralının tanımlı olmasına rağmen saldırıyı fiilen engellememesine neden olabiliyor.
| Huntress Bulgusu | Sonuç |
|---|---|
| İncelenen kuruluş | 23 |
| MFA kullanmayan kuruluş | 8 |
| MFA kullanan kuruluş | 15 |
| Ele geçirilen hesap | 78 |
| Etkilenen kuruluş | 64 |
| Gözlemlenen giriş denemesi | 81 milyondan fazla |
LSHIY LLC tarafından sağlanan BYOIP hizmeti, saldırganların kendi IP adres aralıklarını internet sağlayıcısının altyapısı üzerinden yönlendirmesine olanak sağladı. Saldırılar başlangıçta 2a0a:d683::/32 IPv6 aralığından gelirken LSHIY’nin faaliyeti sonlandırmasının ardından trafik FranTech’e ait IPv6 aralıklarına taşındı.
Huntress daha sonraki saldırı faaliyetlerinde 3xK Tech üzerinden IPv4 adreslerinin kullanıldığını da tespit etti. Saldırganların sağlayıcı ve IP aralığı değiştirebilmesi, yalnızca kaynak adresleri engellemeye dayanan savunma yöntemlerinin kısa sürede etkisiz kalmasına yol açabiliyor.
IPv6’nın sunduğu geniş adres alanı da saldırganların çok sayıda farklı kaynak adresi kullanmasını kolaylaştırıyor. Güvenlik ekiplerinin bu nedenle tek tek IP adreslerini engellemek yerine kimlik doğrulama davranışlarını, uygulama erişimlerini ve hesap risklerini birlikte değerlendirmesi gerekiyor.
Huntress, kuruluşların ROPC kullanan uygulamaları belirleyerek eski kimlik doğrulama akışını devre dışı bırakmasını öneriyor. Azure CLI erişiminin yalnızca ihtiyaç duyan kullanıcılarla sınırlandırılması, tüm kullanıcılar ile bulut uygulamalarında MFA zorunluluğunun uygulanması da önerilen güvenlik önlemleri arasında yer alıyor.
Conditional Access politikalarının tüm kullanıcıları, bulut uygulamalarını ve istemci uygulama türlerini kapsaması saldırının kullandığı boşlukları azaltabiliyor. Huntress ayrıca MFA gereksinimini karşılayamayan eski kimlik doğrulama yöntemlerinin engellenmesini ve güçlü istemci kimlik doğrulamasının kullanılmasını tavsiye ediyor.
Saldırganların ele geçirilen hesapların ardından herhangi bir hareket gerçekleştirmemesi de araştırmacıların dikkatini çekti. Huntress, elde edilen kimlik bilgilerinin saldırganlar tarafından daha sonraki kullanımlar veya karanlık ağ üzerindeki satışlar için doğrulanmış olabileceğini değerlendiriyor ancak kampanyanın nihai amacının kesin olarak belirlenemediğini bildiriyor.
Microsoft Entra ID kullanan kurumlar açısından saldırının en önemli sonucu, MFA’nın varlığından çok hangi oturum açma yöntemlerini gerçekten kapsadığının önem kazanması oldu. Eski kimlik bilgilerini değiştirmek, ROPC’yi kapatmak, Azure CLI erişimini sınırlandırmak ve Conditional Access politikalarını kapsam dışı kullanıcı veya uygulama bırakmadan uygulamak, parola tabanlı saldırıların etkisini azaltmak için birlikte ele alınması gereken güvenlik adımlarını oluşturuyor.