Android’de Yeni Manic Zararlısı Yakındaki Enfekte Cihazları Veri Kaçırmak İçin Kullanıyor

Manic adlı yeni Android zararlısı, bankacılık, kimlik doğrulama, kripto para ve mesajlaşma uygulamalarındaki verileri ele geçirirken internete erişemeyen cihazlardan bilgileri yakındaki enfekte telefonlar üzerinden dışarı çıkarabiliyor. ThreatFabric araştırmacıları, en az 169 uygulamayı hedefleyen zararlının Şubat 2026’dan beri aktif olduğunu belirlerken Ukrayna’yı başlıca hedef olarak gösteriyor. Manic, Wi-Fi Direct, Bluetooth ve Bluetooth Low Energy bağlantılarını kullanarak verileri dört cihaza kadar uzanan aktarım zincirleri üzerinden komuta kontrol altyapısına ulaştırabiliyor.
Manic, Android Uygulamalarındaki Dokunma Verilerini Ele Geçiriyor
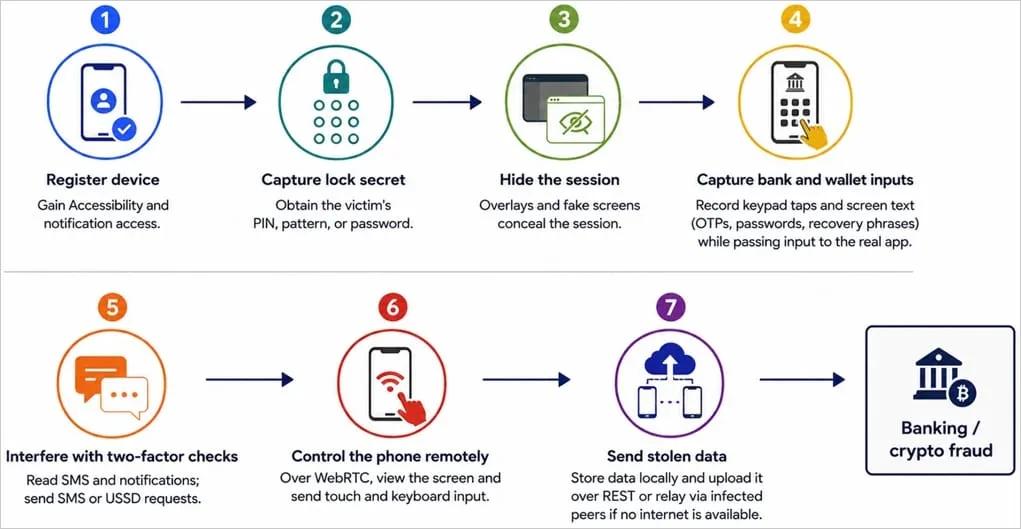
Manic bulaşmış bir Android cihazda meşru uygulamaların sayısal klavyelerinin üzerine şeffaf katmanlar yerleştirerek kullanıcının dokunuşlarını izliyor. ThreatFabric’in analizine göre zararlı, Android Accessibility hizmetini kullanarak yakaladığı girişleri gerçek uygulamaya yeniden uyguladığı için kullanıcı uygulamanın normal şekilde çalıştığını görmeye devam edebiliyor.


Android Accessibility erişimi ile bildirim izni alındığında Manic, ekran kilidi PIN’i veya parolasını, SMS mesajlarını, bildirimleri, dosyaları, konum bilgisini ve ekran görüntülerini toplayabiliyor. WebRTC oturumları ise saldırganlara ele geçirilen cihaz üzerinde uzaktan etkileşim kurabilecekleri bir kanal sağlıyor. ThreatFabric, zararlının yakaladığı metinleri türlerine göre sınıflandırdığını ve kilit ekranı girişleri, kurtarma ifadeleri, dört ila altı haneli SMS kodları, parolalar, e-posta girişleri ile sıradan metinleri birbirinden ayırabildiğini belirtiyor.
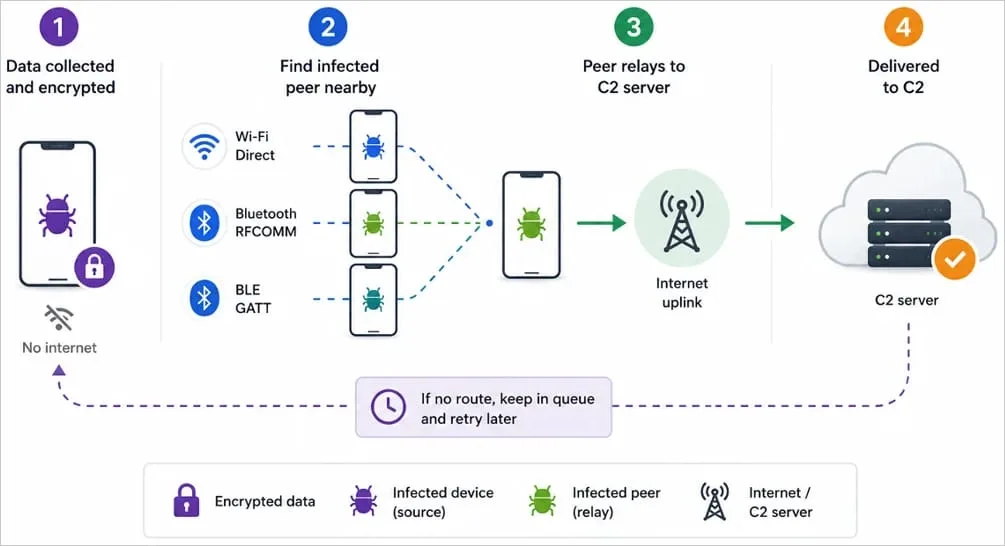
Manic’in en sıra dışı özelliği, ele geçirilen cihazın komuta kontrol sunucusuna ulaşamadığı durumlarda veri aktarımını tamamen durdurmaması oluyor. Zararlı, yakındaki enfekte cihazları ağ geçidi olarak kullanarak şifrelenmiş verileri Wi-Fi Direct veya Bluetooth üzerinden başka bir telefona aktarıyor.
ThreatFabric’in incelemesine göre Manic önce daha önce kurulmuş bir Wi-Fi Direct eş bağlantısını kontrol ediyor, ardından Bluetooth ile BLE cihazlarını tarayarak internet bağlantısına sahip enfekte bir cihaz arıyor. Zararlı, gerektiğinde veriyi birden fazla enfekte telefon üzerinden aktarabiliyor ve varsayılan yapılandırmada aktarım zinciri dört röle noktasına kadar uzanabiliyor.
Bu mimari, internete doğrudan çıkamayan bir Android telefonun bile çevresindeki başka enfekte cihazlar aracılığıyla veri sızdırabilmesi anlamına geliyor. Saldırganların kullandığı yaklaşım, geleneksel tek cihazdan C2 sunucusuna bağlantı modelinden farklı olarak enfekte cihazlardan oluşan geçici bir ağın kullanılmasına dayanıyor.
ThreatFabric, Manic’in Orta Avrupa ile Batı Avrupa’daki çok sayıda finans, ödeme, devlet kimliği, kripto para, mesajlaşma ve iki faktörlü kimlik doğrulama uygulamasını hedeflediğini bildiriyor. Ukrayna’daki bankacılık ve devlet kimlik uygulamaları zararlının en belirgin hedefleri arasında yer alırken küresel fintech platformları ile kripto para servisleri de hedef listesinde bulunuyor.
Mobil cihazlarda Accessibility hizmetinin kötüye kullanılması, Manic’in tek başına ortaya koyduğu bir yöntem değil. ThreatFabric’in önceki araştırmaları da Android bankacılık truva atlarının ekran üzerindeki işlemleri gözlemlemek, kimlik bilgilerini almak ve cihazı uzaktan yönlendirmek için aynı erişim katmanından yararlanabildiğini gösteriyor.
ThreatFabric araştırmacıları, Manic’in kesin bulaşma yöntemini henüz belirleyemedi. Mayıs sonunda ana zararlı yükünü kurban cihazına taşıyan bir wrapper yapısı görülürken sonraki aylarda saldırı altyapısının genişlediği tespit edildi.
Temmuz ayında gözlemlenen yeni wrapper sürümü, analiz edilmesini zorlaştıran daha güçlü kontroller ile bellek üzerinden DEX yükleme özelliği taşıyordu. Aynı dönemde saldırganların yeni bir yönetim paneli ile API altyapısını da devreye aldığı görüldü.
Android kullanıcılarının bilinmeyen kaynaklardan APK indirmemesi, özellikle uygulamanın temel işleviyle ilgisiz Accessibility izinlerini talep eden yazılımlara karşı dikkatli davranması gerekiyor. Google Play Protect taramalarının düzenli çalıştırılması da bilinen zararlı uygulamaların tespit edilmesi açısından ek bir savunma katmanı sağlıyor.
Kurumsal cihaz filolarında ise yalnızca uygulama mağazası politikalarına güvenmek yeterli olmayabilir. ThreatFabric, mobil cihazların bankacılık ve kimlik doğrulama işlemlerinin merkezine yerleşmesiyle birlikte Device Takeover saldırılarının hesap ele geçirme ve finansal dolandırıcılık operasyonlarında önemli bir rol oynadığını belirtiyor.
Manic’in yakın cihazları veri aktarımında kullanması, Android zararlılarının bağlantı kesintilerini aşmak için cihazlar arası iletişimden yararlanabildiğini gösteren dikkat çekici bir gelişme oluşturuyor. Saldırganların enfekte telefonları geçici röle noktalarına dönüştürmesi, mobil tehdit analizinde yalnızca C2 alan adlarının veya internet trafiğinin izlenmesine dayanan savunmaların yanında cihazlar arasındaki yerel iletişim davranışlarının da değerlendirilmesini gerektirebilir.