
Microsoft Entra ID’de FIDO Kimlik Doğrulamasını Atlatan Yeni Saldırı Yöntemi Ortaya Çıktı

Siber güvenlik araştırmacıları, Microsoft Entra ID üzerinde FIDO tabanlı kimlik doğrulamayı devre dışı bırakarak kullanıcıları daha zayıf giriş yöntemlerine yönlendiren yeni bir saldırı tekniği geliştirdi. Bu yöntem, parola yerine geçiş anahtarlarıyla sağlanan yüksek güvenlik seviyesini düşürerek hesapları oltalama ve oturum ele geçirme girişimlerine açık hale getiriyor.
FIDO Korumasını Aşmak İçin Tarayıcı Kimliğini Taklit Ediyorlar
Araştırmacılar, saldırıyı gerçekleştirmek için Evilginx adlı ara sunucu tabanlı oltalama platformuna özel olarak hazırlanmış bir “phishlet” ekledi. Bu phishlet, FIDO uyumlu olmayan bir tarayıcı kullanıcı aracısı taklidi yapıyor. Örneğin, Windows üzerinde Safari tarayıcısı FIDO desteği sunmadığı için Microsoft Entra ID bu oturumlarda FIDO doğrulamasını devre dışı bırakıyor.
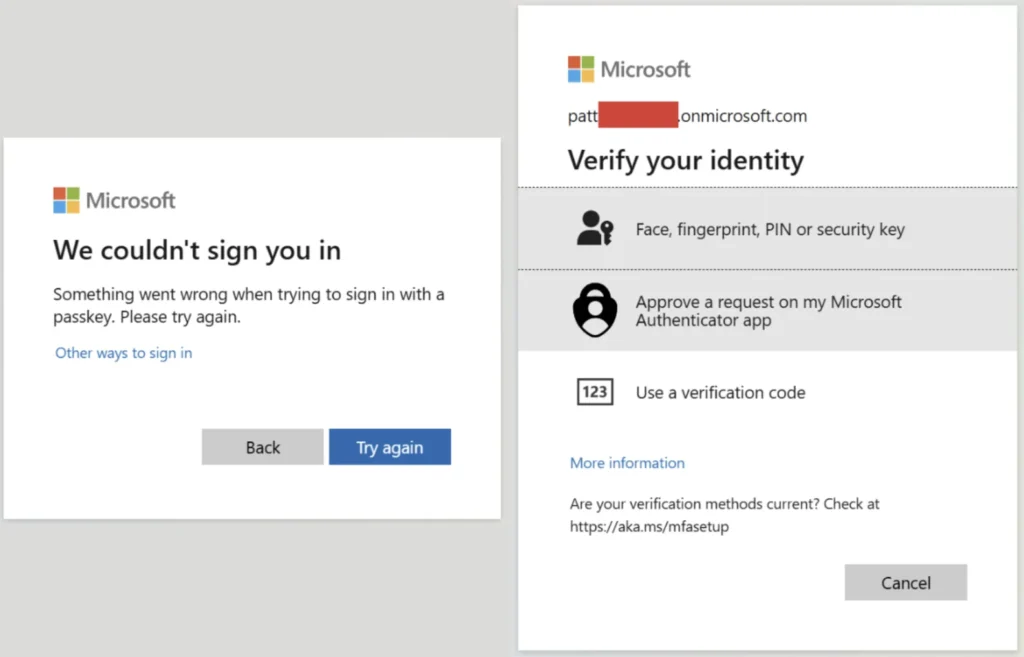

FIDO kapatıldığında sistem, kullanıcılara Microsoft Authenticator, SMS doğrulama kodu veya tek seferlik parola gibi alternatif yöntemler sunuyor. Saldırganlar, bu zayıf yöntemler üzerinden kimlik bilgilerini ve oturum çerezlerini ele geçirerek hedef hesaplara tam erişim sağlayabiliyor.
Hedef kullanıcıya e-posta, SMS veya yetkilendirme isteği gibi yollarla oltalama bağlantısı gönderiliyor. Kullanıcı bu bağlantıya tıkladığında, gerçek Microsoft oturum açma ekranı ara sunucu üzerinden yönlendirilerek gösteriliyor. Tarayıcı kimliği FIDO uyumsuz olarak taklit edildiği için sistem hata veriyor ve alternatif doğrulama talep ediyor. Kullanıcı bu yöntemi seçtiğinde saldırgan gerekli tüm oturum bilgilerini alabiliyor.
Proofpoint tarafından geliştirilen saldırı tekniğinin şu ana kadar gerçek siber saldırılarda kullanılmadığı bildirildi. Ancak araştırmacılar, hedefli saldırılarda bu yöntemin büyük risk taşıdığını vurguluyor. Özellikle hassas hesaplarda, yedek kimlik doğrulama yöntemlerinin kapatılması veya ek güvenlik kontrollerinin devreye alınması öneriliyor.
Uzmanlar, kayıtlı geçiş anahtarı yerine aniden farklı bir doğrulama yöntemi istenmesi durumunda giriş işleminin hemen durdurulmasını ve doğrulamanın yalnızca resmi kanallar üzerinden yapılmasını tavsiye ediyor.








