MatrixPDF Aracı PDF Dosyalarını Zararlı Yazılım Tuzağına Dönüştürüyor

Siber güvenlik araştırmacıları, MatrixPDF isimli yeni bir aracın PDF dosyalarını saldırı aracı haline getirdiğini ortaya çıkardı. Araç, masum görünen belgeleri kimlik avı tuzaklarına dönüştürerek kullanıcıları sahte sitelere yönlendiriyor ya da zararlı yazılım indirmeye zorluyor.
MatrixPDF Gelişmiş Özellikler ile Saldırganlara Hizmet Ediyor
Uzmanlar, MatrixPDF’in ilk olarak siber suç forumlarında satışa sunulduğunu açıkladı. Geliştiricisi aracı siber güvenlik eğitimlerinde kullanılabilecek bir simülasyon ürünü olarak tanıtsa da, saldırganların bu yazılımı kötü amaçlı faaliyetlerde kullanmaya başladığı belirlendi. Satıcıların forumların yanı sıra Telegram üzerinden de alıcılarla iletişim kurduğu tespit edildi.


Varonis’in yayınladığı rapora göre saldırganlar, MatrixPDF ile yüklenen sıradan bir PDF belgesini kolayca sahte bir tuzağa dönüştürebiliyor. Dosyaların içerisine sahte güvenlik uyarıları, bulanıklaştırılmış kısımlar ve tıklanabilir butonlar ekleniyor. “Güvenli Belgeyi Aç” gibi görünen bu butonlara tıklayan kullanıcılar, sahte sitelere ya da zararlı yazılımların bulunduğu adreslere yönlendiriliyor.
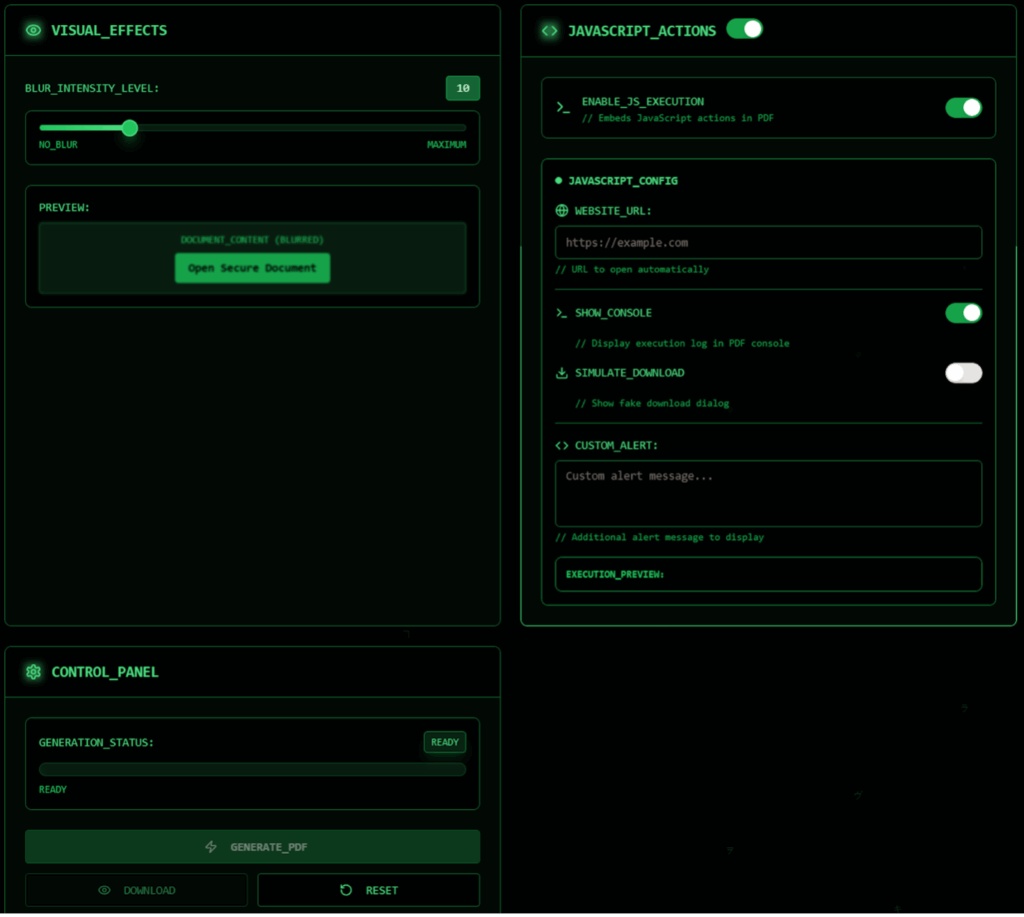
Araç, yalnızca görsel aldatmacalarla sınırlı kalmıyor. MatrixPDF, PDF dosyalarına JavaScript kodları yerleştirilmesine de imkân sağlıyor. Bu kodlar dosya açıldığında ya da butona basıldığında otomatik olarak devreye giriyor. Bazı PDF görüntüleyiciler bu girişimleri kullanıcıya uyarı vererek engellese de saldırıların tamamen önlenemediği anlaşılıyor.
Varonis’in yaptığı testlerde, MatrixPDF ile hazırlanan belgelerin Gmail üzerinden gönderilebildiği görüldü. Bunun nedeni, dosyaların içinde doğrudan zararlı yazılım bulunmaması. Gmail PDF içindeki JavaScript kodlarını çalıştırmasa da bağlantılara izin verdiği için saldırganların filtreleri aşabildiği ortaya çıktı.
Siber güvenlik uzmanları, PDF dosya formatının iş dünyasındaki evrensel kullanımının, onu siber saldırganlar için cazip bir hedef haline getirdiğine dikkat çekiyor. Bu artan tehdit ortamında, kuruluşların e-posta güvenlik altyapılarını yapay zeka destekli çözümlerle güçlendirmesi öneriliyor. Söz konusu ileri seviye koruma sistemleri, dosyaların davranışsal yapısını derinlemesine analiz ederek sofistike sahte içerikleri proaktif olarak tespit ediyor. Ayrıca, şüpheli bağlantıları izole edilmiş sanal ortamlarda (sandbox) açarak, olası bir zararlı yazılımın kurumsal ağa sızmasını etkili bir şekilde önlüyor. Bu çok katmanlı savunma stratejisi, geleneksel güvenlik önlemlerinin ötesinde bir koruma kalkanı sunuyor.