Ekran Paylaşım Aracı ScreenConnect, Zararlı Yazılıma Dönüştürülerek Saldırılarda Kullanıldı

Siber saldırganlar, ConnectWise tarafından geliştirilen ScreenConnect yazılımını kötüye kullanarak imzalı uzaktan erişim zararlısı üretti. G DATA’nın araştırmasına göre, tehdit aktörleri Authenticode imzasına gizlice veri ekleyerek zararlı yapılandırmalar yerleştirdi ve bu yöntemle dijital imzayı bozmadan kötü amaçlı yazılım dağıttı.
Authenticode İmzasına Gizlenen Yapılandırmalarla Sistemler Hedef Alınıyor
ScreenConnect, uzaktan cihaz yönetimi ve destek hizmeti sunan bir yazılım olarak sistem yöneticileri tarafından yaygın şekilde kullanılıyor. Kurulum sırasında kullanıcıya özel sunucu bilgileri, logo ve açıklama metinleri yazılıma gömülebiliyor. Bu yapılandırma verisi, yazılımın Authenticode sertifikasının içine kaydediliyor.
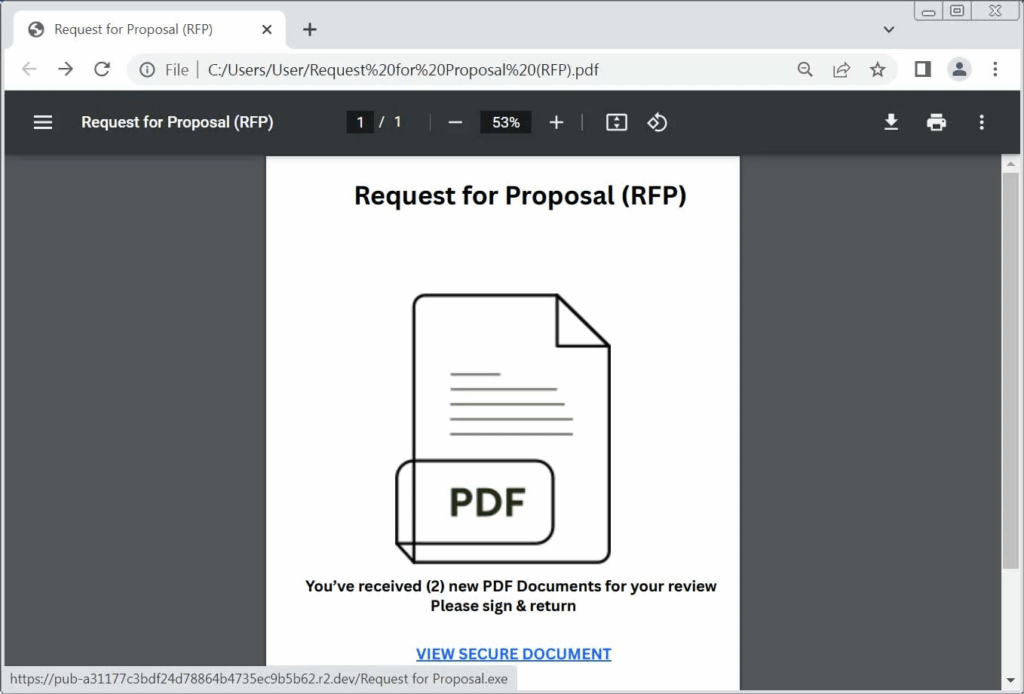
Saldırganlar, bu alanı değiştirerek zararlı istemciler oluşturdu. Dosyanın geri kalan bölümlerinde değişiklik yapılmadığı için imza geçerliliğini korudu. Yani yazılım hâlâ güvenilir bir kaynak tarafından imzalanmış gibi görünüyordu. Kullanıcılar, oltalama e-postalarıyla kandırılarak Cloudflare R2 sunucularında barındırılan dosyalara yönlendirildi. “Request for Proposal.exe” adlı zararlı dosya, gerçekte saldırganın kontrolündeki bir sunucuya bağlanan özelleştirilmiş ScreenConnect istemcisiydi.

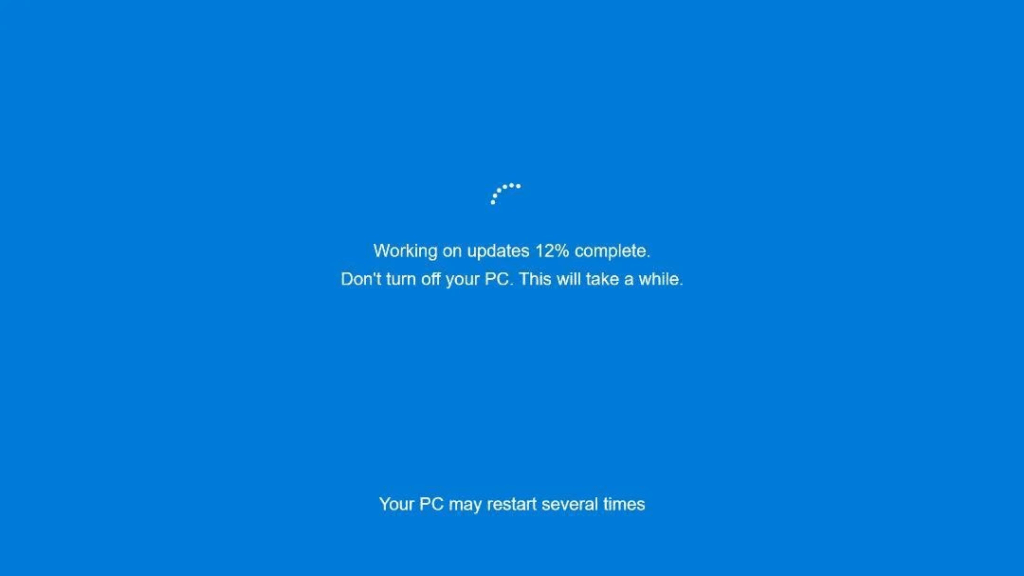
Araştırmacılar, yükleyici başlığının “Windows Update” olarak değiştirildiğini ve arka plana sahte bir Windows güncelleme ekranı yerleştirildiğini belirledi. Böylece kullanıcılar, yasal bir sistem güncellemesi aldıklarını düşünerek yazılımı çalıştırdı.
Saldırı sonrası sistemlere kurulan ScreenConnect istemcisi, saldırganlara uzaktan erişim olanağı sağladı. Yazılım, zararsız bir araç gibi davranırken arka planda yetkisiz bağlantılar kurdu. G DATA, saldırganların Authenticode alanına yaptıkları değişiklikleri analiz edebilen bir araç geliştirdi.
ConnectWise, zararlı dosyalarda kullanılan sertifikayı iptal etti. G DATA ise bu dosyaları “Win32.Backdoor.EvilConwi.” ve “Win32.Riskware.SilentConwi.” olarak işaretlemeye başladı. Ancak ConnectWise’ın saldırıyla ilgili geri dönüş yapmadığı açıklandı.
Sadece ScreenConnect değil, SonicWall’ın NetExtender VPN istemcisi de benzer şekilde hedef alındı. Saldırganlar, VPN yazılımının içine yerleştirdikleri kodlarla kullanıcı adlarını, parolaları ve alan adı bilgilerini ele geçirdi. SonicWall yetkilileri, yazılımların yalnızca resmî kaynaklardan indirilmesi gerektiği konusunda uyardı.