CloudZ Zararlı Yazılımı Microsoft Telefon Bağlantısı Üzerinden SMS Ve Kimlik Doğrulama Kodlarını Ele Geçiriyor
CloudZ RAT'ın Pheno eklentisi, Microsoft Phone Link uygulamasının veritabanını hedef alarak SMS ve tek kullanımlık şifreleri ele geçiriyor.



CloudZ uzaktan erişim aracının yeni versiyonu, Microsoft Phone Link bağlantısını hedef alan Pheno adlı daha önce görülmemiş bir eklenti ile birlikte dağıtılıyor. Cisco Talos araştırmacıları, en az Ocak ayından beri aktif olan bu saldırının amacının kimlik bilgileri ve tek kullanımlık şifreleri çalmak olduğunu tespit etti. Araştırmacılar ilk erişim vektörünü henüz belirleyememiş olsa da enfeksiyonun sahte bir ScreenConnect güncellemesi ile başladığını buldu.
Pheno Eklentisi Telefon Uygulamasının Veritabanını Hedef Alıyor
Windows 10 ve 11’de varsayılan olarak bulunan Microsoft Phone Link uygulaması, bilgisayar üzerinden mobil cihazlarla arama yapma, mesaj gönderme ve bildirimleri görüntüleme imkanı sunar. CloudZ kötü amaçlı yazılım analizi kapsamında saldırganlar bu uygulamayı kullanarak hedefin telefonuna fiziksel olarak dokunmadan hassas mesajlara erişebiliyor. Cisco Talos araştırmacıları, Pheno eklentisinin aktif Phone Link oturumlarını izlediğini ve içinde SMS ile tek kullanımlık şifreler bulunan yerel SQLite veritabanına eriştiğini açıkladı.
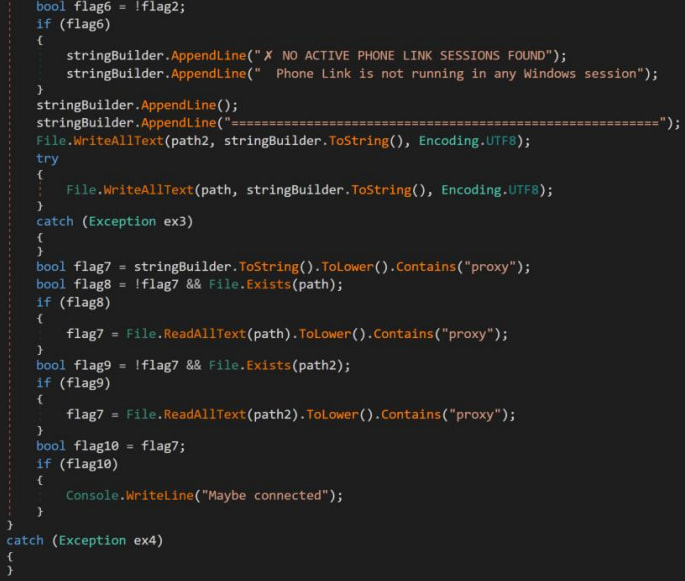
Microsoft Phone Link güvenlik açığı sayesinde saldırganlar, kurbanın bilgisayarında doğrulanmış bir Phone Link oturumu olduğunda CloudZ RAT kullanarak uygulamanın SQLite veritabanı dosyasını ele geçirebiliyor. Pheno eklentisi OTP hırsızlığı yöntemi sayesinde saldırganlar, telefonu ele geçirmeden SMS tabanlı doğrulama mesajlarına ulaşabiliyor. Bu durum, özellikle bankacılık ve kritik hesaplar için kullanılan iki faktörlü kimlik doğrulama sistemlerini ciddi şekilde tehdit ediyor.
CloudZ, web tarayıcılarında depolanan verileri hedef alabiliyor, ana sistemleri profilliyor ve çeşitli komutları çalıştırabiliyor. Uzaktan erişim aracı tehdidi olarak nitelendirilen CloudZ’ın yetenekleri arasında dosya yönetimi, kabuk komutu çalıştırma, ekran kaydı başlatma, eklenti yönetimi ve RAT sürecini sonlandırma yer alıyor.
CloudZ, HTTP trafiğini meşru tarayıcı istekleri gibi göstermek için üç sabit kullanıcı aracısı dizesi arasında geçiş yapıyor. Her HTTP isteği, proxy veya CDN’lerin C2 sunucu detaylarını önbelleğe almasını engelleyen başlıklar içeriyor. SMS tabanlı kimlik doğrulama riski oluşturan saldırı zinciri, kurbanın sahte bir ScreenConnect güncellemesini çalıştırmasıyla başlıyor. Ardından bir Rust yükleyici devreye giriyor ve .NET yükleyicisi CloudZ RAT’ı kuruyor.
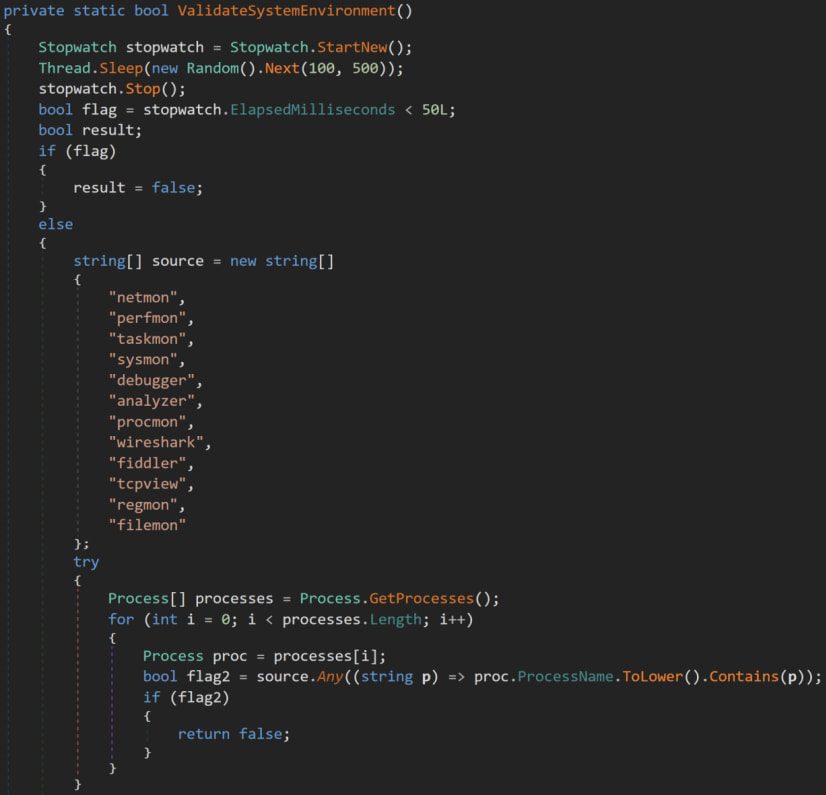
.NET yükleyicisi, zaman tabanlı kum havuzu kaçış adımları, Wireshark ve Sysmon gibi analiz araçlarına yönelik kontroller ve VM ile kum havuzu ile ilgili dize kontrolleri gibi anti-analiz mekanizmaları da içeriyor.
👉️ İlginizi Çekebilir: Windows’ta Sessizce Çalışan Özellik: Varsayılan “Keylogger” Tartışması
Bu tür saldırılara karşı korunmak için kullanıcıların SMS tabanlı OTP hizmetlerinden uzak durması ve ele geçirilmesi mümkün olmayan push bildirimleri gerektirmeyen kimlik doğrulayıcı uygulamaları tercih etmesi öneriliyor. Daha hassas bilgiler için donanım anahtarları gibi kimlik avına dayanıklı çözümlere geçilmesi tavsiye ediliyor. Cisco Talos, savunmacıların ortamlarını koruyabilmesi için kullanabileceği URL’ler, kötü amaçlı bileşenlerin hash’leri, alan adları ve IP adresleri dahil olmak üzere bir dizi gösterge yayınladı.
✍️ Editörün Notu İçin Tıklayın
Microsoft Phone Link, bilgisayar ve telefon arasında sorunsuz bir köprü kurmak için tasarlanmıştı. Ancak CloudZ RAT ve Pheno eklentisi bu köprüyü saldırganlar için bir geçit haline getiriyor. Telefonu ele geçirmeden OTP’leri çalabilmek, özellikle SMS ile doğrulama yapan bankalar ve kritik uygulamalar için büyük bir risk. En endişe verici kısım ise enfeksiyonun sahte bir ScreenConnect güncellemesiyle başlamasından geçiyor. Kullanıcıların her gelen güncelleme uyarısına güvenmemesi ve mümkünse donanım anahtarlarına geçmesi gerekiyor.