Araştırmacılar Kulaklıklardan 30 Metreden Ses Alabilen Yeni Bir Dinleme Yöntemi Geliştirdi

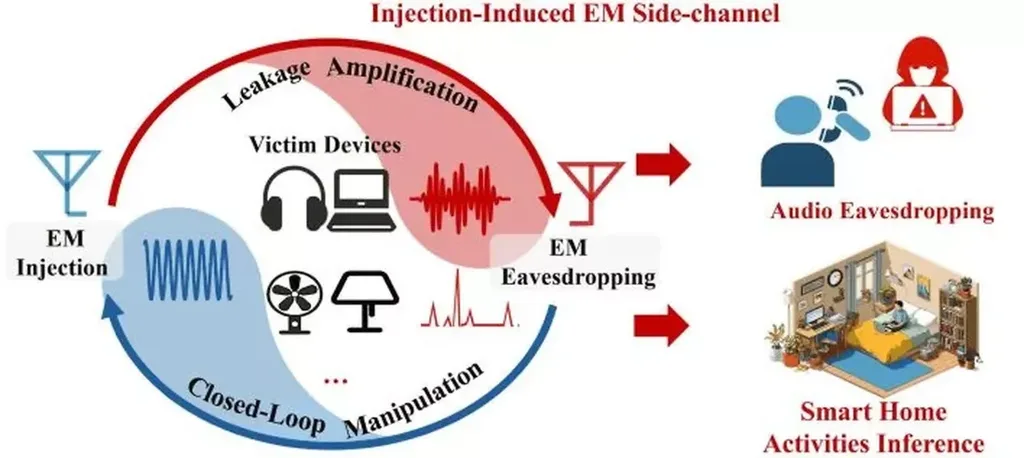
Hong Kong’daki araştırmacılar, kulaklık, telefon ve akıllı ev cihazlarından elektromanyetik sinyaller aracılığıyla bilgi sızdırabilen yeni bir yöntem geliştirirken kulaklık güvenliği açısından dikkat çekici bir donanım açığı ortaya çıkardı. InjectEave adı verilen teknik, cihazlara dışarıdan radyo frekansı sinyali göndererek analog bileşenlerde yeni elektromanyetik sızıntılar oluşturuyor ve araştırmacılar testlerde kulaklıklardan 30 metreye kadar anlaşılabilir ses elde etti. Hong Kong University of Science and Technology ile Hong Kong Polytechnic University tarafından geliştirilen yöntem, USENIX Security 2026 konferansında sunulan çalışmayla ayrıntılı biçimde ortaya kondu.
Elektromanyetik Sinyal Enjeksiyonu Donanımda Yeni Sızıntılar Oluşturuyor
Guangzhou ile Hong Kong’daki laboratuvarlarda yürütülen çalışmada araştırmacılar, geleneksel pasif dinleme yöntemlerinden farklı olarak hedef cihaza aktif bir radyo sinyali gönderdi. InjectEave saldırısı, 0 MHz ile 9 MHz arasındaki frekanslarda gönderilen sinyalin cihaz içindeki doğrusal olmayan elektronik bileşenlerle etkileşmesine dayanıyor. Araştırmacılar kesin saldırı ayarlarını açıklamazken amplifikatörler, analog-dijital dönüştürücüler, güç dönüştürücüleri ile anahtarlama MOSFET’leri yöntemin hedef aldığı bileşenler arasında yer aldı.

Analog devrede gerçekleşen sinyal karışımı, cihaz içerisindeki düşük frekanslı ses veya başka bilgilerin farklı bir elektromanyetik sinyale taşınmasına neden olabiliyor. Araştırmacıların tanımladığı analog donanım sızıntısı, verinin dijital yazılım katmanından çıkması yerine elektronik devrelerde oluştuğu için geleneksel şifreleme mekanizmalarının doğrudan müdahale edemediği bir kanal oluşturuyor.
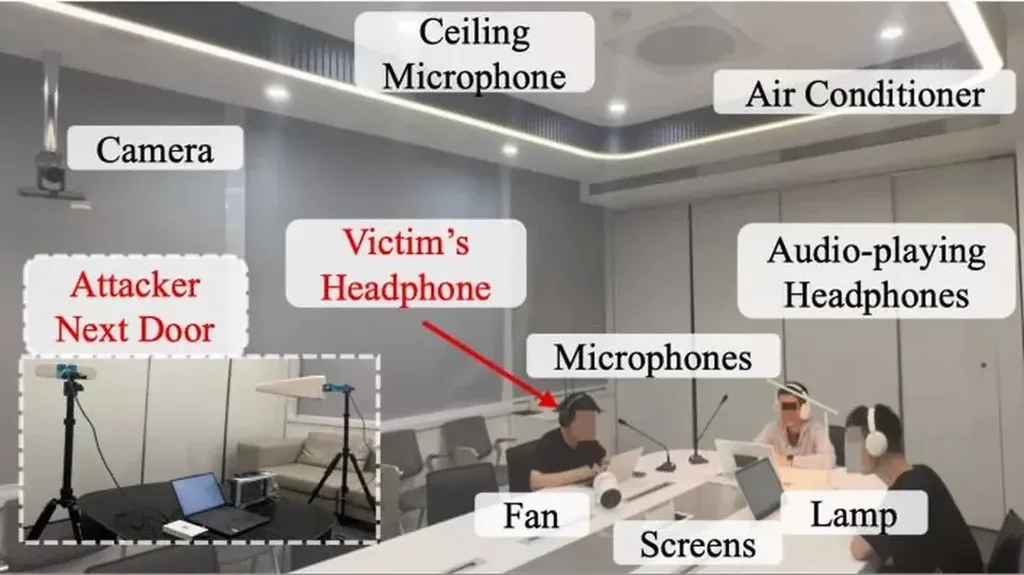
Hong Kong’daki ekip, Sony ZX110AP, Apple Earbuds, UGreen MAX2, Philips TAH2020 ile HP H231R dahil 11 ticari ürünü test etti. Araştırmacılar ayrıca Flyingvoice P23GW VoIP telefonun yanı sıra Oidire ile Xiaomi markalı akıllı fanları, Jingzao ile Xiaomi tarafından üretilen akıllı lambaları da incelemeye aldı.
Laboratuvar ölçümlerinde cihazların büyük bölümünde iki metreden daha uzak mesafelerde sinyal alınırken bazı testlerde duvarlar da elektromanyetik iletişimi tamamen engelleyemedi. Araştırmacıların kullandığı ekipman arasında USRP B210 yazılım tanımlı radyo, antenler, Siglent SSA3075X Plus spektrum analizörü ile bir dizüstü bilgisayar bulunurken bazı deneylerde RF güç yükselticisi kullanıldı.
RF güç yükselticisi kullanılan deneylerde ekip, kulaklıklardan 30 metreye kadar anlaşılabilir ses elde etti. Araştırmacı Yan Long, testlerin Sony, HP ve Philips dahil farklı üreticilerin cihazlarında sorunun ortaya çıkabildiğini belirtirken yöntemin laboratuvar ortamıyla sınırlı kalmayabileceğini gösteren deneyler de gerçekleştirildi.
Araştırmacıların geliştirdiği elektromanyetik dinleme saldırısı, ses verisinin dijital olarak şifrelenmiş bir iletişim kanalından ele geçirilmesine dayanmıyor. Saldırının analog devre üzerinde gerçekleşmesi nedeniyle şifreleme, maskeleme veya rastgeleleştirme gibi dijital savunmalar sızıntının oluşmasını doğrudan engelleyemiyor.
Kulaklık ve telefonlar, özel görüşmeler veya çevrim içi toplantılar sırasında işlenen sesler nedeniyle saldırının en dikkat çekici hedeflerini oluşturuyor. Akıllı fanlar ile lambalar da farklı bir bilgi kaynağı sağlarken araştırmacılar cihazların kontrol sinyallerinin ve güç tüketimindeki değişimlerin ev veya ofis içerisindeki kullanım alışkanlıkları hakkında ipucu verebileceğini belirtiyor.
Araştırmacıların deneylerinde suitcase içine gizlenen ekipman, otel odasının arkasındaki konumlar ve ofis mobilyalarının içi gibi senaryolar da değerlendirildi. RF sinyal enjeksiyonu, hedef cihazın elektromanyetik davranışının önceden anlaşılmasını gerektirdiği için saldırının her cihazda aynı şekilde uygulanması beklenmiyor.
Donanım üreticileri açısından ekranlama, filtreleme ve bükümlü çift kablo kullanımı elektromanyetik enerjinin hassas bileşenlere ulaşmasını azaltabiliyor. Araştırmacılar söz konusu önlemlerin saldırının uygulanmasını zorlaştırabileceğini ancak tek başına kesin koruma sağlamadığını belirtiyor.
Çalışmanın ortaya koyduğu temel risk, dijital güvenlik katmanlarının elektronik donanım kaynaklı bilgi sızıntılarını tek başına kapsayamaması olarak öne çıkıyor. InjectEave’in günlük cihazlarda gösterdiği sonuçlar, özellikle hassas ses verisi işleyen ürünlerde donanım tasarımı, elektromanyetik uyumluluk ve fiziksel izolasyonun güvenlik değerlendirmelerine daha fazla dahil edilmesi gerektiğini gösteriyor.