Windows 11’de Kritik Grup İlkesi Hatası: gpedit.msc ve GPMC Yanlış Değer Yazıyor
Windows 11 işletim sistemlerinde kullanılan Grup İlkesi yönetim araçlarında kritik bir hata ortaya çıktı. Özellikle gpedit.msc ve RSAT araçlarıyla gelen GPMC (Group Policy Management Console) üzerinde tespit edilen problem nedeniyle, yöneticilerin girdiği bazı değerlerin doğru şekilde uygulanmadığı belirtiliyor.
Sorun ilk olarak Alman IT uzmanı Mark Heitbrink tarafından fark edildi ve Mart 2026’da Microsoft’a raporlandı. Ancak şu ana kadar Microsoft tarafından resmi bir düzeltme veya açıklama yayınlanmış değil.
Sorun Nedir?
Hata özellikle Windows 11 istemci işletim sistemlerinde görülüyor. Yapılan testlere göre aynı işlem Windows Server sistemlerinde sorunsuz çalışırken, Windows 11 üzerinde belirli Group Policy değerleri kayıt edilirken taşma (overflow) problemi oluşuyor.
Bu durumda yönetici tarafından girilen yüksek sayısal değerler sistem tarafından otomatik olarak düşürülüyor veya değiştirilerek kaydediliyor.
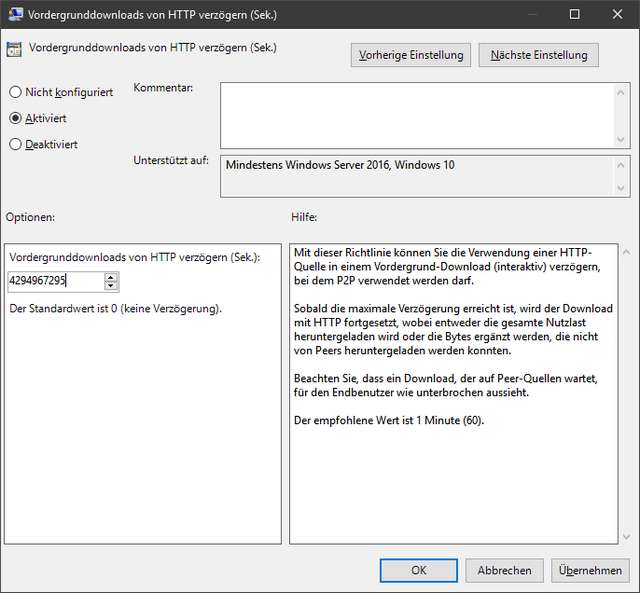
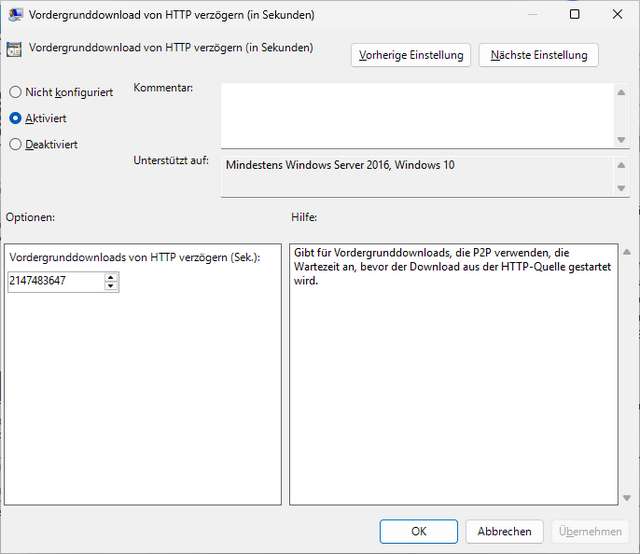
Örneğin aşağıdaki Group Policy ayarında problem gözlemleniyor:
Computer Configuration > Administrative Templates > Windows Components > Delivery Optimization


Buradaki: Delay Foreground download from http (in seconds) politikasına aşağıdaki değer girildiğinde: 4294967295 Windows 11 bazı sistemlerde bu değeri otomatik olarak: 2147483647 olarak değiştiriyor. Bu durum doğrudan Group Policy yapılandırmalarının yanlış uygulanmasına neden olabiliyor.
Teknik Sebep Ne Olabilir?
Uzmanların yaptığı incelemeye göre problem veri tipi dönüşümünden kaynaklanıyor olabilir.
Normalde ilgili değerlerin: DWORD (unsigned INT) olarak işlenmesi gerekirken, Windows 11 istemci sürümlerinin bazı yapılarda bunu: LONG / INT olarak değerlendirdiği düşünülüyor. Bu da klasik 32-bit signed integer limitine takılıyor: 2^31 – 1 = 2147483647 Sonuç olarak daha büyük değerler taşma hatasına uğruyor ve kesilerek kaydediliyor.
Hangi Sistemler Etkileniyor?
Şu ana kadarki testlerde:
- Windows Server sürümlerinde sorun görülmedi
- Windows 10 IoT Enterprise LTSC ve Windows 10 22H2 sistemlerinde problem çoğunlukla tekrar üretilemedi
- Sorun özellikle Windows 11 25H2 istemci sürümlerinde ortaya çıkıyor
Bazı uzmanlar hatanın belirli Windows güncellemelerinden sonra oluşmuş olabileceğini düşünüyor.
Etkilenen Politika Sayısı Beklenenden Fazla
Mark Heitbrink’e göre problem yalnızca tek bir policy ile sınırlı değil. İlk incelemelerde:
- Windows işletim sistemi policy’leri
- Microsoft Defender policy’leri
- Microsoft Office policy’leri
dahil olmak üzere 50’den fazla Group Policy ayarında benzer MaxValue problemi bulunduğu belirtiliyor. Bu durum özellikle büyük kurumsal yapılarda ciddi yapılandırma hatalarına yol açabilir.
Kurumsal Ortamlar İçin Riskler
Bu hata nedeniyle:
- Güvenlik policy’leri yanlış uygulanabilir
- Defender yapılandırmaları beklenenden farklı çalışabilir
- Office güvenlik ayarları eksik kalabilir
- Delivery Optimization ve ağ ayarlarında hatalı limitler oluşabilir
- GPO ile yapılan otomasyonlarda tutarsızlıklar yaşanabilir
Özellikle PAW (Privileged Access Workstation) kullanan ortamlarda Group Policy yönetiminin istemci işletim sistemi yerine Windows Server üzerinden yapılması yeniden gündeme geldi.
Şu An İçin Ne Yapılabilir?
Microsoft tarafından resmi bir düzeltme yayınlanana kadar aşağıdaki öneriler öne çıkıyor:
- Kritik GPO değişikliklerini Windows Server üzerinden yapmak
- Yazılan registry değerlerini manuel doğrulamak
- Özellikle büyük DWORD değerleri kullanan policy’leri test etmek
- RSAT araçlarını Windows 11 istemciler yerine yönetim sunucularında çalıştırmak
- Güncelleme sonrası Group Policy davranışlarını yeniden kontrol etmek
Şu an için Microsoft tarafından yayınlanmış resmi bir KB veya hotfix bulunmuyor. Ancak konu özellikle sistem yöneticileri arasında hızla yayılmaya başladı.