
Active Directory Güvenlik Serisi – Bölüm 6: SMB Signing Zorunlu Hale Getirme
Kurumsal ağlarda güvenliği sağlamanın temel adımlarından biri, istemci ve sunucular arasındaki iletişimin bütünlüğünü korumaktır. Bu noktada SMB Signing, hem kimlik doğrulama trafiğini koruyan hem de saldırganların ortadaki adam (Adversary-in-the-Middle, AiTM) pozisyonu elde etmesini zorlaştıran kritik bir güvenlik mekanizmasıdır.
SMB Signing Neden Önemli?
SMB Signing iki temel güvenlik amacına hizmet eder:
1. Mesaj Bütünlüğü (Message Integrity)
SMB trafiği üzerinde gönderilen her paket, istemci ve sunucu arasında oturum açılışında oluşturulan gizli bir session key ile imzalanır. Bu imza alıcı tarafça doğrulanır.
Bu sayede:
- Paketler yolda değiştirilmiş mi?
- İçerik manipüle edilmiş mi?
gibi soruların cevabı netleşir. Bu mekanizma, LDAP Signing’e benzer şekilde çalışır.
2. NTLM Relay Saldırılarını Engelleme
NTLM, challenge/response mantığında çalışan bir kimlik doğrulama protokolüdür. SMB genellikle NTLM trafiğini de taşıdığı için SMB Signing devre dışıyken saldırganlar NTLM relay saldırılarını kolayca gerçekleştirebilir.
SMB Signing zorunlu olduğunda ise:
- Saldırgan, trafiği iletse bile
- Oturum imzasını oluşturacak session key bilgisine sahip olmadığından
- Trafiği imzalayamaz ve kimlik doğrulama başarısız olur.
Bu nedenle SMB Signing, NTLM relay saldırılarını en etkili şekilde durduran mekanizmalardan biridir.
AiTM Saldırganları Ağa Nasıl Sızıyor?
Birçok kişi AiTM saldırılarını fiziksel erişim gerektiren senaryolar gibi düşünür; yine de modern ortamlarda saldırgan çoğunlukla:
- Bir uç noktayı ele geçirerek,
- Oradan ağa yayınlanan (broadcast) isim çözümleme isteklerini dinleyerek (LLMNR, NBT-NS),
- Cihazı kendisine yönlendiren sahte cevaplar üreterek
AiTM pozisyonu elde eder.
LLMNR ve NBT-NS’nin Tehlikesi
DNS çözülemediğinde Windows cihazları:
- LLMNR (Link-Local Multicast Name Resolution)
- NBT-NS (NetBIOS Name Service)
üzerinden broadcast yayın yaparak isim çözmeye çalışır.
Saldırgan, Responder gibi araçlarla bu yayınları yakalar ve kendini hedef sistem olarak tanıtabilir.
LLMNR’yi kapatmak kolaydır:
GPO / Intune / Registry üzerinden:
HKLM\Software\Policies\Microsoft\Windows NT\DNSClient\EnableMulticast=0
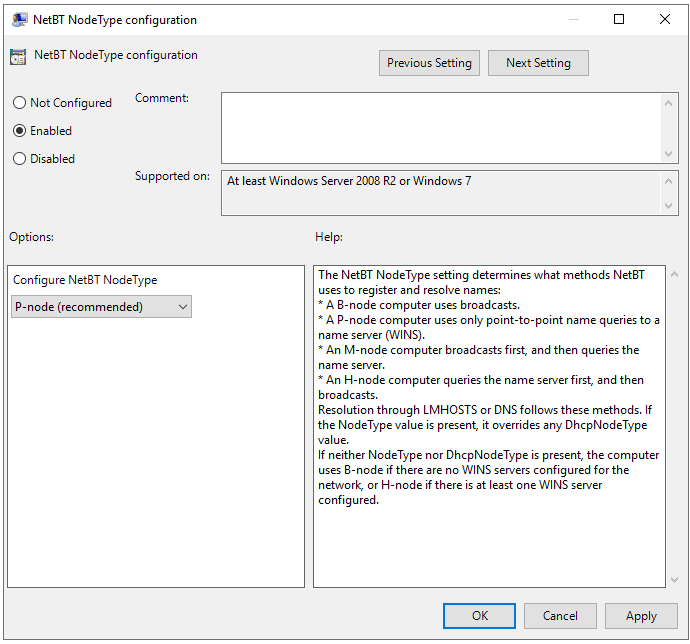
NBT-NS’yi engellemek için önerilen yöntem:
NIC üzerinden NetBIOS kapatmak yerine “NodeType=P-node” kullanmak çok daha ölçeklenebilirdir.
Registry:
HKLM\SYSTEM\CurrentControlSet\Services\NetBT\Parameters\NodeType=2
Bu işlem WINS kullanmaz, yalnızca NetBIOS broadcast çözümlemeyi devre dışı bırakır.

Mesaj Bütünlüğü Nasıl Sağlanır?
SMB istemci ve sunucu, oturum başlarken simetrik bir “session key” oluşturur. Bu key:
- Mesajın hash’ini imzalamak için kullanılır.
- Paket SMB header’ına imzalı şekilde eklenir.
- Alıcı taraf hash’i yeniden hesaplayarak bütünlüğü doğrular.
Bu mekanizma devredeyse, saldırgan trafiği değiştiremez.
NTLM Relay Nasıl Gerçekleşir?
Tipik bir NTLM relay senaryosunda saldırgan:
- Kurbanın yanlış yazdığı bir hostname nedeniyle LLMNR/NBT-NS yayını devreye girer.
- Saldırgan cihaz kendini hedef olarak tanıtır.
- NTLM challenge, saldırgan tarafından alınır.
- Challenge başka bir sunucuya iletilir.
- Kurban challenge’a doğru yanıt üretir.
- Saldırgan bu yanıtı hedef sunucuya ileterek kurban gibi kimlik doğrulaması yapar.
SMB Signing etkinse relay başarısız olur çünkü saldırgan oturumu imzalayacak session key’e sahip değildir.
Ayrıca NTLMv1 kullanılıyorsa hash kırılması daha kolay hale gelir. Bu nedenle:
- NTLMv1 mutlaka devre dışı bırakılmalı
- Şifre kompleksliği arttırılmalı
- Tahmin edilebilir şifreler Entra Password Protection ile engellenmelidir
SMB Signing Ayarlarını Zorunlu Kılmak
Windows uzun yıllardır SMB Signing desteğine sahiptir (Windows 98 ve NT4 zamanından beri). Kurumlar genelde “uygunsuz cihaz olabilir” korkusuyla bunu ertelemektedir ancak bu çoğunlukla gereksiz bir endişedir.
Kullanılacak GPO Ayarları
Legacy (SMBv1) Ayarlar
- Digitally sign communications (if server agrees)
- Digitally sign communications (if client agrees)
SMBv1 kapalıysa anlamı yoktur ama denetimlerde takılmamak için açılabilir.
Modern (SMBv2 / SMBv3) Ayarlar
- Microsoft network client: Digitally sign communications (always)
- Microsoft network server: Digitally sign communications (always)
Bu ayarlar zorunlu hale getirir. Karşı taraf desteklemiyorsa bağlantı kurulmaz.
Performans Etkisi
- Eski SMB sürümlerinde imzalamanın CPU overhead’i yüksekti.
- SMBv3 ile performans kaybı neredeyse yok.
- Modern donanımlarda etkisi ihmal edilebilir.
Kurumsal yapılar için performans yerine güvenlik her zaman öncelikli olmalıdır.
Auditing: Hangi Cihazlar SMB Signing Desteklemiyor?
Uzun zamandır en büyük sorun buydu:
SMB Signing kullanmayan cihazları tespit etmek zordu.
Windows 11 24H2 ve Windows Server 2025 ile birlikte:
- Event ID 3021 (Server tarafı – client signing desteklemiyor)
- Event ID 31998 (Client tarafı – server signing desteklemiyor)
log’ları geldi.
Bu loglarla artık uyumsuz cihazları kolayca tespit etmek mümkün.
Daha eski Windows sürümlerinde ise:
- SMB trafiği network capture (Wireshark) ile analiz edilebilir.
- imzasız SMB paketleri şu filtreyle bulunabilir:
SMBv1 için:
smb.flags2.sec_sig == 0 && !(smb.cmd == 0x72)
SMBv2+ için:
smb2.flags.signature == 0 && smb2.cmd != 0x00 && smb2.cmd != 0x01 && smb2.cmd != 0x0F
Yapılacaklar Listesi
Yapmayın
- SMB Signing’i ertelemeyin; saldırganlar bunu aktif olarak suistimal ediyor.
- Sadece domain controller üzerinde etkinleştirip bırakmayın.
- Üçüncü parti cihazları (NAS, yazıcı, appliance) kontrol etmeyi unutmayın.
Yapın
- SMB Signing’i tüm domain üyesi cihazlarda zorunlu hale getirin.
- Önce istemcilere, sonra sunuculara rollout yapabilirsiniz.
- En güçlü SMB sürümünü (SMBv3) ve modern kimlik doğrulamasını kullanın.
- NTLMv1’i tamamen devre dışı bırakın.
- LLMNR ve NBT-NS’yi kapatın.
- Windows 11 22H2/24H2 dağıtım planlarına alın ve yeni SMB audit loglarını aktif edin.
- DNS güvenliğini sıkılaştırın.
SMB Signing, modern Active Directory güvenliğinin ayrılmaz bir parçasıdır. AiTM saldırılarını, NTLM relay girişimlerini ve paket manipülasyonlarını engelleyen bu mekanizma, günümüzde varsayılan olarak açık hale gelirken kurumların geçişi geciktirmemesi büyük önem taşır. Doğru yapılandırıldığında, performans üzerindeki etkisi neredeyse yoktur ve güvenlik kazancı çok yüksektir.
Daha sonraki bölümlerde NTLM’nin tamamen devre dışı bırakılması ve modern kimlik doğrulama yöntemlerine geçiş gibi konular ele alınacaktır.


Eline sağlık.