

Oracle, E-Business Suite yazılımında tespit edilen sıfırıncı gün güvenlik açığı için acil bir güncelleme yayınladı. Söz konusu açık, Clop fidye yazılımı grubu tarafından veri hırsızlığı saldırılarında aktif olarak kullanıldı.
Kritik Açık Uzaktan Kod Çalıştırılmasına Neden Oldu
Şirket tarafından “CVE-2025-61882” koduyla duyurulan açık, Oracle E-Business Suite’in “Concurrent Processing” bileşeninde yer alıyor. Hatalı yapılandırma nedeniyle saldırganlar kimlik doğrulaması olmadan uzaktan kod çalıştırabiliyor. Bu da sistemlerin tamamen ele geçirilmesine yol açabiliyor.
Oracle tarafından yayınlanan güvenlik duyurusunda, açığın 9.8 CVSS puanına sahip olduğu ve “kritik” seviyede değerlendirildiği belirtildi. Şirket, etkilenen sürümleri 12.2.3 ile 12.2.14 arasında sıraladı.
Oracle, kullanıcıların önce Ekim 2023 Kritik Yama Güncellemesi’ni yüklemeleri, ardından yeni güvenlik düzeltmesini kurmaları gerektiğini vurguladı.
Mandiant’ın teknoloji direktörü Charles Carmakal, yapılan analizlerde Clop fidye yazılımı grubunun bu açığı kullanarak ağustos ayında birçok kuruluştan veri sızdırdığını açıkladı. Clop’un hedef aldığı şirketler arasında hem özel sektör kuruluşları hem de kamu kurumları bulunuyor.


Carmakal, saldırıların yalnızca yeni açıkla sınırlı olmadığını, grubun temmuz ayında yamalanan bazı zafiyetleri de istismar ettiğini belirtti. Bu durum, Clop’un Oracle sistemleri üzerindeki faaliyetlerini uzun süredir sürdürdüğünü gösteriyor.
Oracle, İhlal Göstergelerini Paylaştı
Oracle, saldırılarda kullanılan yöntemleri ve tespit edilen zararlı bileşenleri paylaşarak sistem yöneticilerine uyarıda bulundu. Şirket, istismarda kullanılan iki IP adresini, ters bağlantı kuran komut satırlarını ve saldırganların kullandığı dosya imzalarını duyurdu.
Bu göstergeler arasında “oracle_ebs_nday_exploit_poc_scattered_lapsus_retard_cl0p_hunters.zip” adlı bir dosya da yer alıyor. Dosya, Oracle sistemlerindeki açığı kullanarak uzaktan bağlantı oluşturmak için hazırlanmış iki Python betiği içeriyor.
Saldırının ortaya çıkmasında “Scattered Lapsus$ Hunters” adlı tehdit grubu etkili oldu. Grup, Telegram üzerinden Clop saldırılarıyla bağlantılı dosyalar yayınlayarak Oracle sistemlerindeki zafiyetin ayrıntılarını ifşa etti.
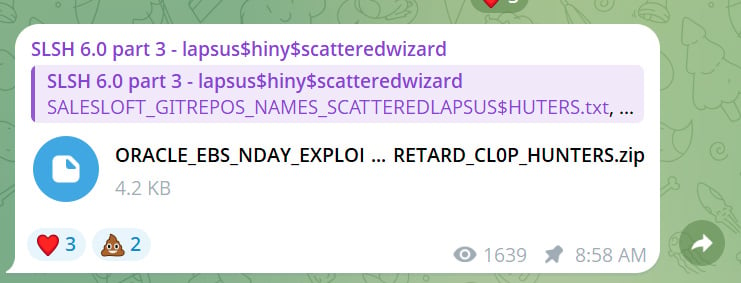
Sızdırılan dosyalar arasında Oracle’a ait olduğu düşünülen kaynak kod parçaları da yer alıyor. Güvenlik araştırmacıları, bu durumun Clop ile söz konusu grubun iş birliği içinde olabileceğini değerlendiriyor.
Clop fidye yazılımı grubu, son yıllarda birçok sıfırıncı gün açığını kullanarak dünya çapında veri hırsızlığı operasyonları gerçekleştirdi. Geçmiş saldırılardan bazıları şu şekilde sıralandı:
- 2020: Accellion FTA platformu açığı ile yaklaşık 100 kuruluş etkilendi.
- 2021: SolarWinds Serv-U yazılımındaki sıfırıncı gün açığı kullanıldı.
- 2023: GoAnywhere MFT ve MOVEit Transfer sistemlerindeki açıklar üzerinden binlerce şirketin verileri sızdırıldı.
- 2024: Cleo dosya transfer yazılımındaki iki güvenlik açığı istismar edildi.
Oracle açığıyla birlikte Clop’un hedef listesine yeni bir kurumsal ürün daha eklenmiş oldu.
Siber güvenlik uzmanları, Oracle E-Business Suite kullanan tüm kurumların en kısa sürede güncelleme yapması gerektiğini belirtiyor. Ayrıca sistemlerde olağan dışı bağlantı isteklerinin ve beklenmedik Python betiklerinin izlenmesi tavsiye ediliyor.
Güvenlik araştırmacıları, saldırının etkisinin henüz tam olarak ölçülemediğini, ancak Clop’un geçmiş eylemleri göz önüne alındığında sızdırılan verilerin yakında karanlık ağda satışa çıkabileceğini değerlendiriyor.
CVE-2025-61882 kodlu açık, Oracle E-Business Suite altyapısını kullanan şirketler için ciddi bir risk oluşturdu. Uzmanlara göre bu olay, kurumsal sistemlerin güncel tutulmasının önemini bir kez daha gösterdi. Oracle’ın acil güvenlik güncellemesi, olası saldırıların önüne geçmek için kritik öneme sahip. Şirketlerin sistem güvenliğini sağlamak için bu yamayı derhal uygulaması gerekiyor.








