
Google Play’den 19 Milyon İndirmeye Ulaşan Zararlı Uygulamalar Kaldırıldı

Zscaler’ın ThreatLabs ekibi, Google Play’de toplamda 19 milyondan fazla indirmeye ulaşan 77 zararlı Android uygulamasını tespit etti. Araştırmacılar, uygulamaların kullanıcıların cihazlarına farklı kötü amaçlı yazılım aileleri yüklediğini ortaya çıkardı. Google, raporun ardından söz konusu uygulamaları mağazadan kaldırdı.
Joker Zararlısı En Sık Görülen Tehdit Oldu
Analiz edilen uygulamaların büyük kısmında reklam yazılımları bulundu. Ancak en çok karşılaşılan zararlı yazılım Joker oldu. Joker, cihazda kısa mesaj okuma ve gönderme, ekran görüntüsü alma, arama yapma, rehber bilgilerini çalma gibi birçok işlevi yerine getirebiliyor. Ayrıca kullanıcıları habersiz şekilde ücretli aboneliklere kaydedebiliyor.


Araştırmada, bir bölüm uygulamanın maskware kategorisinde yer aldığı belirlendi. Bu tür yazılımlar normal bir uygulama gibi çalışarak güven kazanıyor. Fakat arka planda banka bilgilerini, giriş şifrelerini ya da SMS verilerini ele geçiriyor. Maskware ayrıca başka zararlı yazılımların sisteme sızması için de kullanılabiliyor.
Zscaler siber güvenlik uzmanları, Joker trojanının Harly adı verilen yeni bir varyantını tespit etti. Görünüşte güvenilir uygulamaların içerisinde gizlenen Harly, kodun derinliklerinde sakladığı zararlı bölümlerle Google’ın güvenlik inceleme sürecini atlatmayı başarıyor. Daha önce Human Security’nin raporunda da yer aldığı gibi Harly, genellikle oyun, duvar kâğıdı, fotoğraf düzenleyici ve el feneri uygulamalarının içine sızarak tehlike saçıyor.
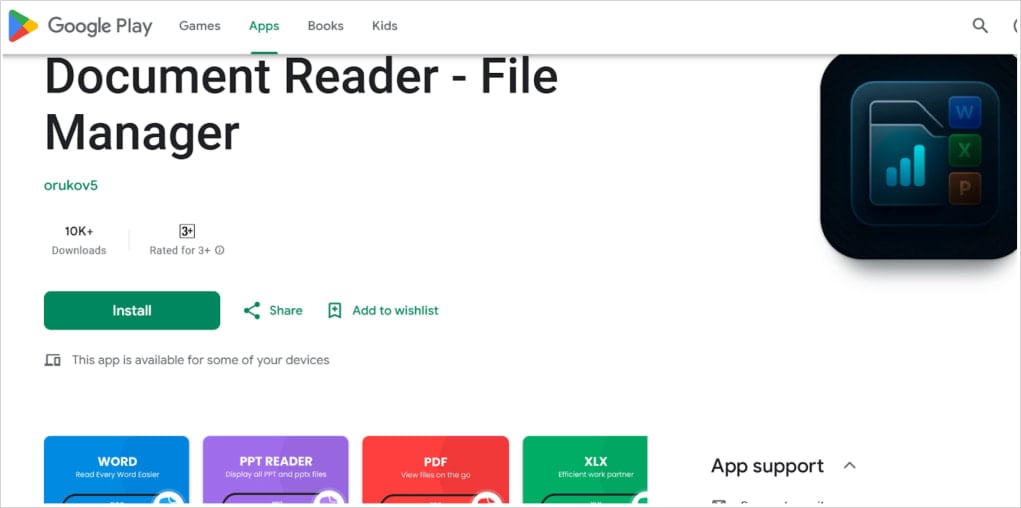
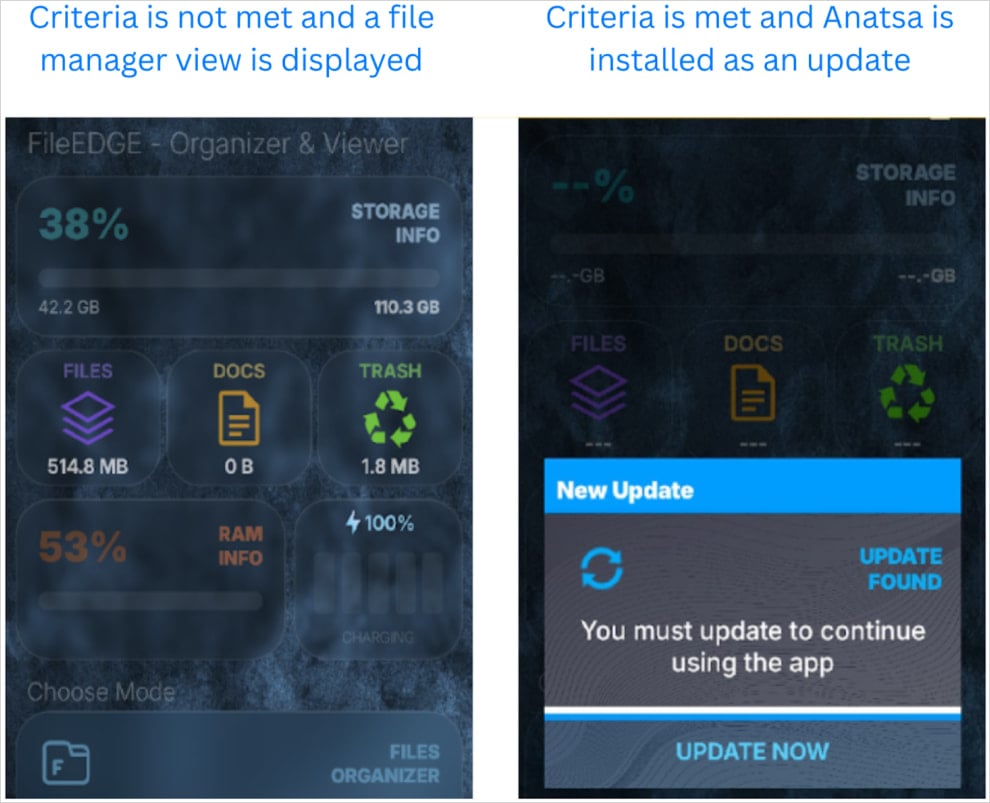
Son kampanyada Anatsa (Tea Bot) adı verilen bankacılık truva atı da öne çıktı. Saldırganlar, “Document Reader – File Manager” adıyla yayınlanan bir uygulamayı yem olarak kullandı. Uygulama indirildikten sonra zararlı yazılımın yüklenmesi sağlandı. Anatsa, Android’in Erişilebilirlik izinlerini kötüye kullanarak kendisine geniş yetkiler tanıdı. 831 farklı banka ve kripto para uygulamasına ait verileri hedef aldı. Ayrıca tuş kaydedici modülü ile genel veri hırsızlığı yapabildi.
Zscaler, en riskli kategorilerin araçlar ve kişiselleştirme uygulamaları olduğunu açıkladı. Eğlence, fotoğrafçılık ve tasarım uygulamalarının da tehditler arasında yer aldığı bildirildi. Uzmanlar, kullanıcıların yalnızca güvenilir geliştiricilerden uygulama indirmesi gerektiğini hatırlattı. Play Protect’in etkin olması ve uygulamalara yalnızca temel işlevleri için gerekli izinlerin verilmesi önerildi. Anatsa ile enfekte olan kullanıcıların ise bankalarıyla iletişime geçerek hesaplarını güvence altına alması gerektiği belirtildi.








