Güvenlikte “shift-left”, kontrolleri ve doğrulamaları geliştirme yaşam döngüsünün mümkün olan en erken aşamalarına taşımaktır. Amaç, hatayı prod ortamında yakalamak yerine, fikrin kod satırına dönüşmeden önce riskleri görünür kılmak ve çözmektir. Bu yaklaşım yalnızca ihlalleri önlemek için değil; teslim süresini kısaltmak, maliyeti düşürmek ve ekiplerin güvenlik sorumluluğunu paylaşan bir kültüre evrilmesini sağlamak için de devreye alınır. Kısacası, shift-left “güvenliği geçiş kapısı” olmaktan çıkarır, ürünün doğal bir özelliğine dönüştürür.
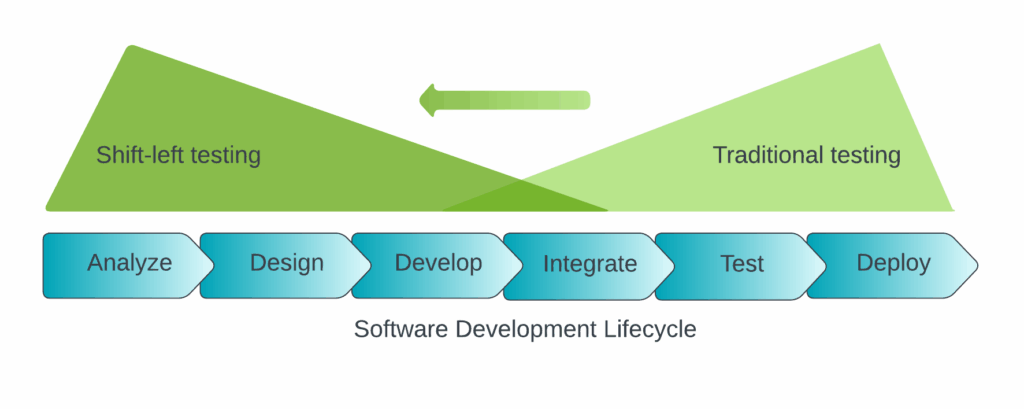

Güvenliği Sürecin Kalbine Taşımak
Shift-left; gereksinim analizi, tasarım, kodlama ve CI/CD aşamalarının her birine ölçülebilir güvenlik adımları yerleştirir. Ekipler, otomasyonla desteklenen kontrol noktaları ve geri bildirim döngüleri sayesinde, güvenliği “son test” değil “sürekli pratik” olarak konumlar. Böylece güvenlik, hızın rakibi değil hızın güvencesi haline gelir.
Kod Güvenliği (Secure Coding)
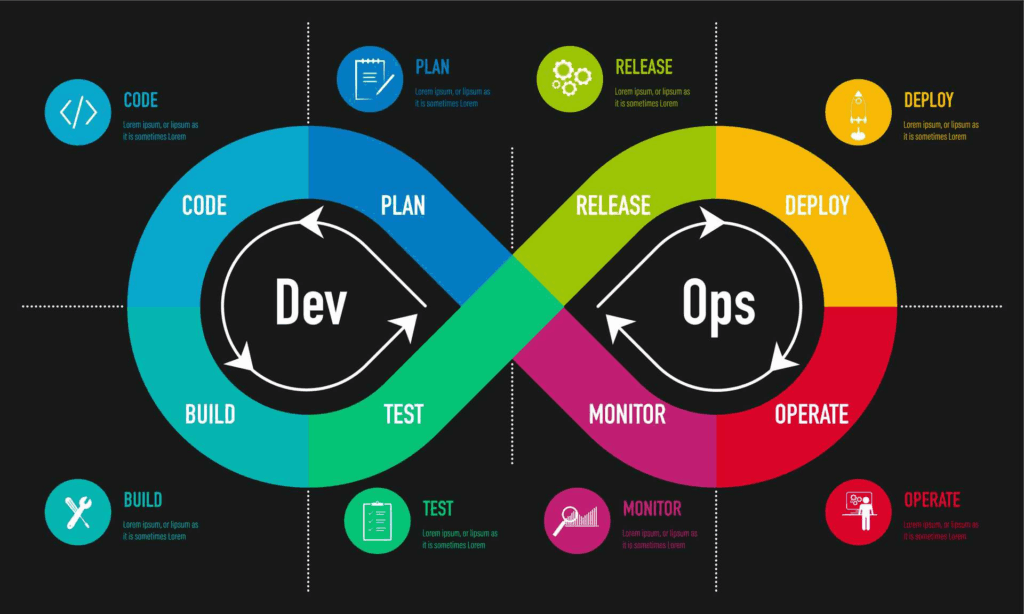
Secure coding, geliştiricinin editöründen başlar. Güvenli kodlama standartlarının (OWASP ASVS, SEI CERT) benimsenmesi, dil/çatıya özgü güvenli kalıpların kullanılması ve hataya açık anti-pattern’lerin terk edilmesi esastır. Kod incelemelerinde güvenlik checklist’leri ve örnek vakalarla rehberlik sağlanır; IDE eklentileri, anlık uyarılarla geliştiriciyi doğru karara iter. Buradaki strateji net: açık oluşmadan önce güvenli varsayılanlar, temiz girdiler ve minimal yetki prensibi.
Otomatik Güvenlik Testleri (CI/CD Entegrasyonu)
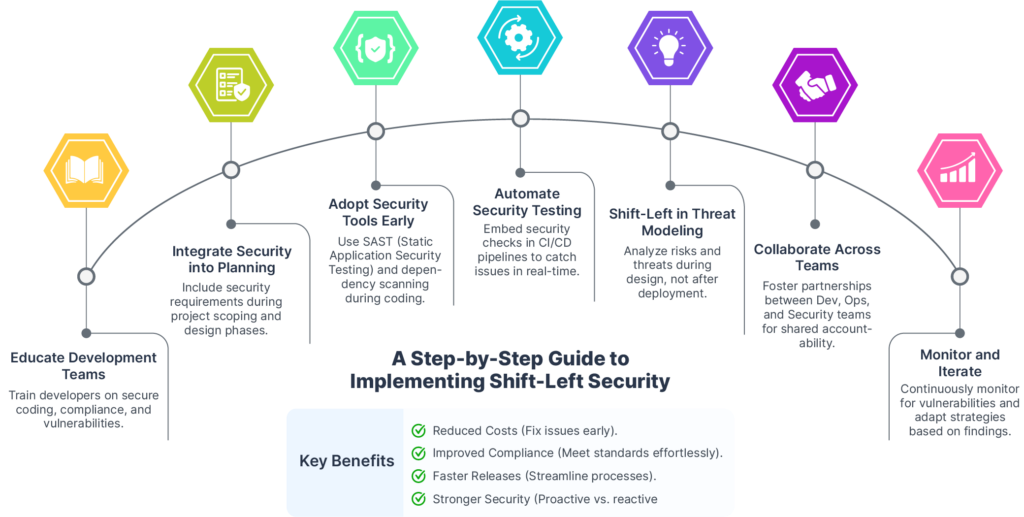
Pipeline’a entegre SAST/DAST/SCA ve konteyner imaj taramaları, değişiklik her tetiklendiğinde otomatik çalışır. “Gating” politikaları, kritik bulgular için derlemeyi durdurur; düşük riskler teknik borç havuzunda izlenir. Testlerin hızlı, deterministik ve geliştirici dostu olması şarttır; aksi halde bypass edilirler. Raporlama, yalnızca sorun saymakla kalmaz, düzeltmeye yönelik spesifik remediasyon önerileri üretir.
Sonuç: Güvenlik, build süresinin doğal bir parçası olur.
Threat Modeling
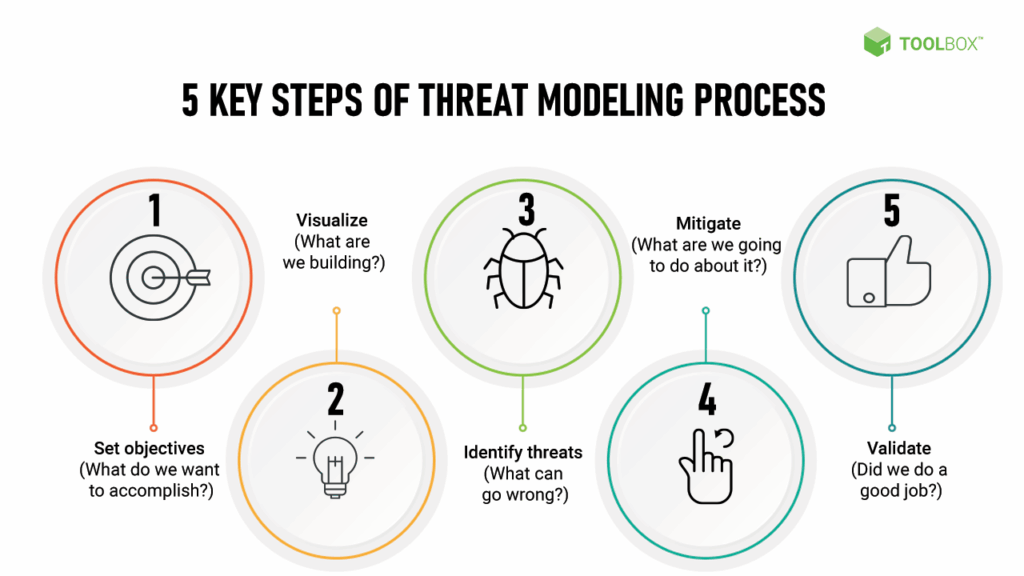
Threat modeling, tasarım safhasında öngörülebilir saldırı yüzeylerini masaya yatırır. Mimari diyagramlar üzerinden varlıklar, veri akışları ve güven sınırları netleştirilir; STRIDE benzeri kanvaslarla kötü senaryolar oynatılır. Kritik akışlar için koruma hedefleri (gizlilik, bütünlük, erişilebilirlik, izlenebilirlik) belirlenir ve tasarım kararları buna göre revize edilir. Erken modelleme, pahalı refactor’ları azaltır ve ekipler arasında ortak bir risk dili kurar.
Dependency Management (Bağımlılıkların Güvenliği)
Modern uygulamalar, üçüncü taraf kütüphanelere ve paket yöneticilerine yaslanır. SCA araçlarıyla lisans ve zafiyet taraması yapılır; “allow-list” yaklaşımı ve versiyon sabitleme (pinning) benimsenir. Tedarik zinciri saldırılarına karşı imzalı artefaktlar, reproducible build’ler ve izlenebilir SBOM (Software Bill of Materials) üretimi kritik kazanımlardır. Amaç, “en güncel sürüm” değil “en güvenli bilinen sürüm” dengesini yönetmektir.
Security as Code (Güvenliği Kodla Yönetmek)
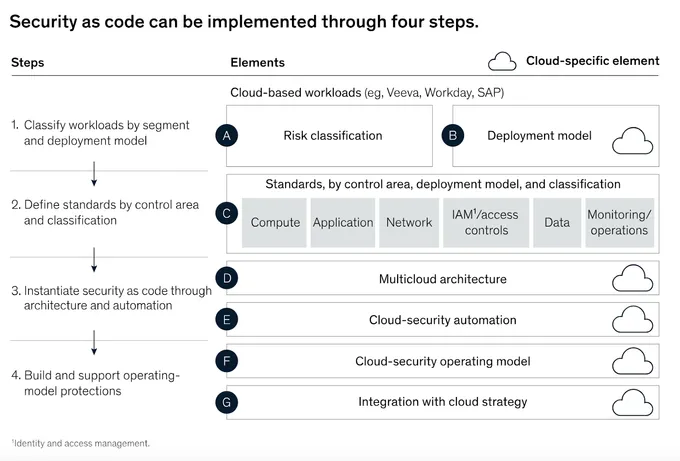
Policy-as-Code ve IaC güvenlik kontrolleri, kod depolarında sürümlenir, gözden geçirilir ve denetlenir. Terraform/CloudFormation şablonları için statik kontroller, runtime mis-config’leri için sürekli doğrulama uygulanır. Erişim politikaları, şifre rotasyonu, ağ segmentasyonu ve veri şifreleme kuralları kodla ifade edilir. Bu, hem tutarlılık hem de ölçeklenebilirlik sağlar; insan hatasını azaltır ve uyumluluğu kanıtlanabilir hale getirir.
Neden Önemli: Maliyet, Hız, Kültür, Uyumluluk
Prod ortamında yakalanan bir zafiyetin maliyeti, tasarım aşamasında önlenenin katbekattır. Shift-left bu eğriyi tersine çevirir; erken tespit ve hızlı düzeltme sayesinde geliştirme bütçesi kontrol altında kalır. Hız boyutunda, otomasyon ve self-service güvenlik kontrolleri, bekleme sürelerini ortadan kaldırır; ekipler “bloklandım” yerine “doğru yaptım” modunda ilerler. Kültürel dönüşüm, güvenliği yalnızca AppSec’in değil tüm ürün ekibinin ortak işi haline getirir: geliştirici, QA, DevOps ve güvenlik tek ritimde çalışır. Uyumluluk/regülasyon tarafında ise kanıtlanabilir denetim izi, politikaların kodlanması ve SBOM üretimi; KVKK, ISO 27001, PCI DSS veya sektörel regülasyonlar karşısında hazırlıklı olmayı sağlar. Denetime girdiğinizde, karar ve kontrolleriniz dokümante edilmiş, tekrarlanabilir ve ölçülebilirdir.
Shift-Left’te Kullanılan AST’ler (Application Security Testing)
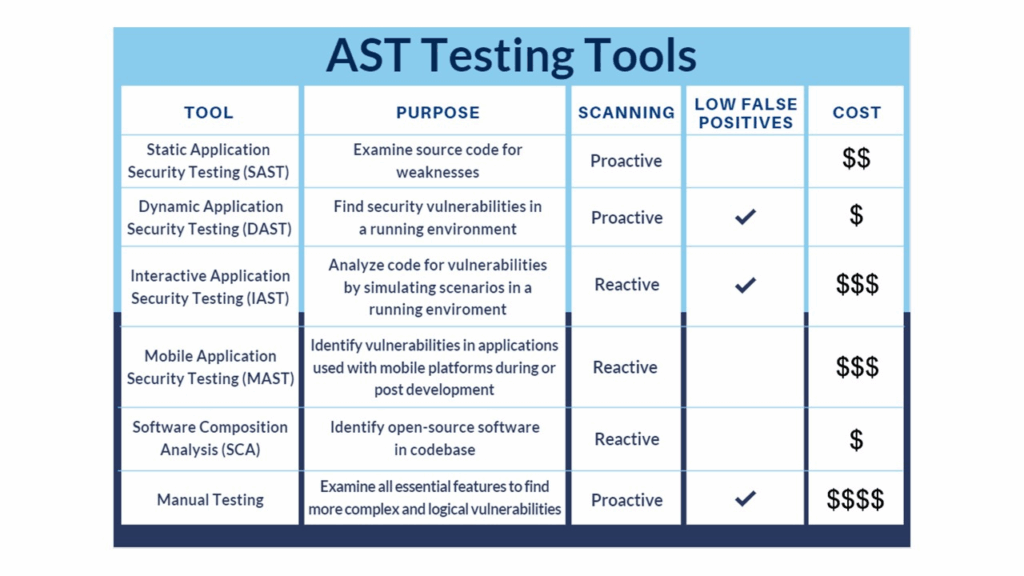
Shift-left stratejisinin operasyonel omurgası AST araçlarıdır. Amaç; geliştiriciye olabildiğince erken, aksiyona çevrilebilir ve gürültüsü düşük geri bildirim üretmektir. Aşağıda başlıca türler, ne zaman/neyi yakaladıkları ve shift-left açısından güçlü/limitli yönleri özetlenmiştir.
SAST (Static Application Security Testing)
Kaynak kodu statik olarak tarar; enjeksiyon, XSS, SSRF, kimlik/doğrulama anti-pattern’leri ve CWE sınıflarını erken aşamada yakalar.
– Zamanı: Pre-commit, Pull Request, her build.
– Artıları: En erken geri bildirim; geliştirici IDE’sinde anında düzeltme; otomatik “fix hint” desteği.
– Limitleri: Yanlış pozitif üretme riski; framework/dil özelinde kuralların olgunluğu kritik.
SCA (Software Composition Analysis)
Üçüncü taraf kütüphanelerde CVE ve lisans riskini tarar; SBOM üretir.
– Zamanı: PR ve build aşaması; container image push öncesi.
– Artıları: Çok hızlıdır; tedarik zinciri risklerini görünür kılar; “known exploited” sinyalleriyle önceliklendirme.
– Limitleri: “Vulnerable ≠ exploitable” ayrımı; versiyon yükseltme etkisinin test edilmesi gerekir.
Secrets Scanning (Gizli Anahtar Taraması)
Kod ve commit geçmişinde API key, token, parola tespiti.
– Zamanı: Pre-commit hook, PR, main branch koruması.
– Artıları: En düşük maliyetle en yüksek risk azaltımından biridir.
– Limitleri: Yanlış pozitifleri azaltmak için allow-list ve entropi ayarları şart; sızıntı bulunursa otomatik revoke akışı kurgulanmalı.
IaC Scanning (Infrastructure-as-Code Güvenliği)
Terraform/CloudFormation/Kubernetes manifestlerinde yanlış yapılandırma (açık S3, aşırı izinli SG, public RDS vb.).
– Zamanı: PR ve plan/apply öncesi.
– Artıları: Bulut hatalarını daha deploy edilmeden keser; politikalar kodla yönetilir.
– Limitleri: Ortam-spesifik istisnalar için policy-as-code bakımı gerekir.
Container Image Scanning
Base image ve paket katmanlarında CVE analizi, root user, setuid gibi mis-config kontrolleri.
– Zamanı: Build sonrası, registry’e push öncesi; admission controller ile deploy kapısı.
– Artıları: Hızlı, deterministik; supply-chain hijyenini artırır.
– Limitleri: “High CVE” ama düşük exploitability durumlarında gürültü yönetimi önemlidir.
DAST (Dynamic Application Security Testing)
Koşan uygulamayı dışardan (black-box) test eder; kimlik doğrulama, oturum yönetimi, input doğrulama kusurlarını yakalar.
– Zamanı: Ephemeral preview ortamlarında PR başına “DAST-light”; nightly veya stage üzerinde tam tarama.
– Artıları: Gerçek çalışma koşullarına yakın; zincirleme açıkları gösterebilir.
– Limitleri: Erken aşamada deploy gerektirir; tarama süresi ve kimlik yönetimi entegrasyonu önemlidir.
IAST (Interactive Application Security Testing)
Ajan tabanlı; fonksiyonel testler koşarken kodun içinden veri akışı ve sink/source ilişkilerini görür.
– Zamanı: Entegrasyon test adımı, stage.
– Artıları: Düşük yanlış pozitif, bağlamsal isabet; “gerçekten ulaşılabilir” açıkları öne çıkarır.
– Limitleri: Enstrümantasyon overhead’i; test kapsamı kadar etkilidir.
API Security Testing
OpenAPI/GraphQL şemasına dayalı, kimlik/rol, rate-limit ve injection vektörlerini hedefler.
– Zamanı: Contract testleri, PR ve entegrasyon aşaması.
– Artıları: Mikroservis ve mobil backend’lerde kritik; otomatize kolay.
– Limitleri: Şema doğruluğuna bağımlılık; gölge API’ler gözden kaçabilir.
Fuzzing (Akıllı/Fuzz Tabanlı Testler)
Girdi uzayını sistematik bozan testler; parser, protokol ve API uçlarında bellek/işlem hataları yakalar.
– Zamanı: Unit/integration sonrası sürekli arka plan job’ları veya nightly.
– Artıları: Köşe durumları ve nadir crash’ler; yüksek kalite güvencesi.
– Limitleri: Kurulum/kapsam mühendisliği gerektirir; bulgunun tekrarlanabilirliği önemlidir.
MAST (Mobile Application Security Testing)
Mobile için SAST/DAST/DA birleşik; sertifika pining, depolama, IPC, jailbreak/root tespiti vb.
– Zamanı: Build ve pre-release.
– Artıları: Store yayını öncesi riskleri indirger.
– Limitleri: Cihaz/OS parçalanması; emülatör vs gerçek cihaz farkları.
Entegrasyon ve Politika Tasarımı (Pratik Yol Haritası)
- PR Kapıları (gates): Critical/High SAST, Secrets, IaC ve SCA bulgularında otomatik blok; Medium için JIRA oluşturup zaman penceresi tanımla.
- Hız Profili: PR başına <5 dakikalık “hızlı tarama” seti (SAST-lite, SCA, secrets, IaC). Nightly’de derin DAST/IAST/fuzzing.
- Developer-first UX: IDE eklentisi, satır-içi fix önerisi, tek tıkla bastion repro.
- Metrikler: MTTR (gün), fix rate (%), yanlış pozitif oranı, kapsam (dosya/test yüzdesi), “gated build” yüzdesi.
- Policy-as-Code: Ciddiyet eşikleri, istisna (waiver) kuralları ve süreleri repoda sürümlensin; denetim izi otomatik üretilsin.
- SBOM & Tedarik Zinciri: Her build’de SBOM; imzalı artefakt ve provenance; registry/admission kontrolüyle enforcement.
AST portföyünüzü “erken hızlı + sonra derin” prensibiyle kurgulayın. PR anında gürültüsü düşük, geliştirici-dostu taramalar; nightly/stage’te kapsamlı dinamik ve etkileşimli testler.
Böylece shift-left, yalnızca bir slogan değil, sürdürülebilir bir güvenlik işletim modeli haline gelir.



Eline sağlık.
Çok teşekkürler Hakan Bey.