Microsoft, Azure’daki egemen bulut seçenekleri için yeni ve güncellenmiş denetimleri duyurdu. Duyurular; encryption key kontrolü, Microsoft çalışanlarının üretim ortamlarına erişiminin izlenmesi, confidential computing ve iş sürekliliği gibi alanları kapsıyor.
Microsoft’a göre egemenlik gereksinimleri yalnızca verinin hangi bölgede tutulduğuyla sınırlı değil. Özellikle AI workloads için prompts, retrieved context, model responses, embeddings ve operational telemetry gibi farklı veri türlerinin nerede işlendiği, nasıl korunduğu ve kimlerin erişebildiği de değerlendirilmesi gereken konular arasında.
Sovereign Control Panel, Ignite’ta public preview’a çıkacak
Şu anda private preview’da olan Sovereign Control Panel’in Microsoft Ignite’ta public preview’a açılması planlanıyor. Azure tabanlı bu deneyim, kurumların egemenlik durumlarını merkezi bir noktadan değerlendirmesine, riskleri ve eksikleri görmesine, uygulanan kontrolleri takip etmesine ve iyileştirme çalışmalarını doğrulamasına yardımcı olmayı amaçlıyor. Microsoft, teslimat takviminin değişebileceğini belirtiyor.
Panel, Discover, Control ve Act modelini izliyor. Kurumlar mevcut durumlarını ve kanıtlarını inceleyebiliyor, uygulanması gereken kontrolleri tanımlayabiliyor ve tespit edilen eksikler için yönlendirilmiş iyileştirme adımları oluşturabiliyor. Ayrıca farklı çalışma ortamları arasında portability ve business continuity hazırlığının değerlendirilmesi de hedefleniyor.
Avrupa’daki erişim denetimleri genişliyor
Microsoft, Avrupa Birliği ve Avrupa Serbest Ticaret Birliği (EU ve EFTA) müşterileri için Data Guardian ve Production Touch Ledger özelliklerini aşamalı olarak devreye alıyor.
Data Guardian, kapsam dahilindeki üretim sistemlerine Microsoft mühendisleri tarafından yapılan uygun uzaktan erişimlerin, Avrupa’da bulunan güvenilir bir iş ortağı tarafından izlenmesini sağlıyor. Bu kapsam Azure, Microsoft 365 ve Dynamics 365 workloads’u içeriyor.
Production Touch Ledger ise bu erişimler sırasında gerçekleştirilen işlemlere ilişkin kurcalamaya karşı dayanıklı kayıtlar tutuyor. Bu iki özellik, Microsoft’un mevcut Just-in-Time Access ve Customer Lockbox denetimlerini tamamlıyor: erişim önceden yönetiliyor, erişim sırasında gözetim sağlanıyor ve yapılan işlemler için kayıt oluşturuluyor.
External Key Management genel kullanıma açıldı
External Key Management with Azure Managed HSM artık genel kullanıma sunuluyor. Bu özellik, müşterilerin root encryption key’i kendi yönettikleri veya güvendikleri bir üçüncü tarafın işlettiği HSM’de tutmasına imkân veriyor.
Desteklenen bir Azure service, data-encryption key üzerinde işlem yapmak istediğinde Azure Managed HSM, gerekli cryptographic operation’ı External Key Management proxy aracılığıyla harici HSM’ye yönlendiriyor. Böylece Azure Managed HSM, Azure tarafındaki authorization ve key management işlevlerini sürdürürken root encryption key müşterinin kontrolündeki donanımda kalabiliyor. Özellik dünya genelindeki müşterilere sunuluyor.
Harici HSM, proxy ve bağlantı bu yapıda workload’un kritik parçaları hâline geldiğinden Microsoft; production öncesinde availability, failover, key rotation, rewrapping ve recovery süreçlerinin tasarlanıp test edilmesini öneriyor.
Confidential Clean Rooms sınırlı önizlemede
Azure Confidential Clean Rooms, şu anda Limited Preview aşamasında. Özellik, kuruluşların hassas verileri doğrudan paylaşmadan ortak analiz yapabilmesini hedefliyor. Katılımcılar, hardware-protected bir ortamda Spark SQL kullanarak onaylanmış datasets üzerinde çalışabiliyor.
Microsoft’un verdiği kullanım örnekleri arasında advertising measurement, customer matching ve joint risk analysis bulunuyor. Katılımcılar verilerini şifreleyebiliyor, yapılacak analizi belirleyebiliyor ve encryption keys serbest bırakılmadan önce ortamı ve çalıştırılacak kodu attestation yoluyla doğrulayabiliyor. Yalnızca onaylı sonuçların ortam dışına çıkması ve önemli işlemlerin kurcalamaya dayanıklı audit trails ile kaydedilmesi amaçlanıyor.
Sovereign Landing Zone için Bicep ve Terraform desteği
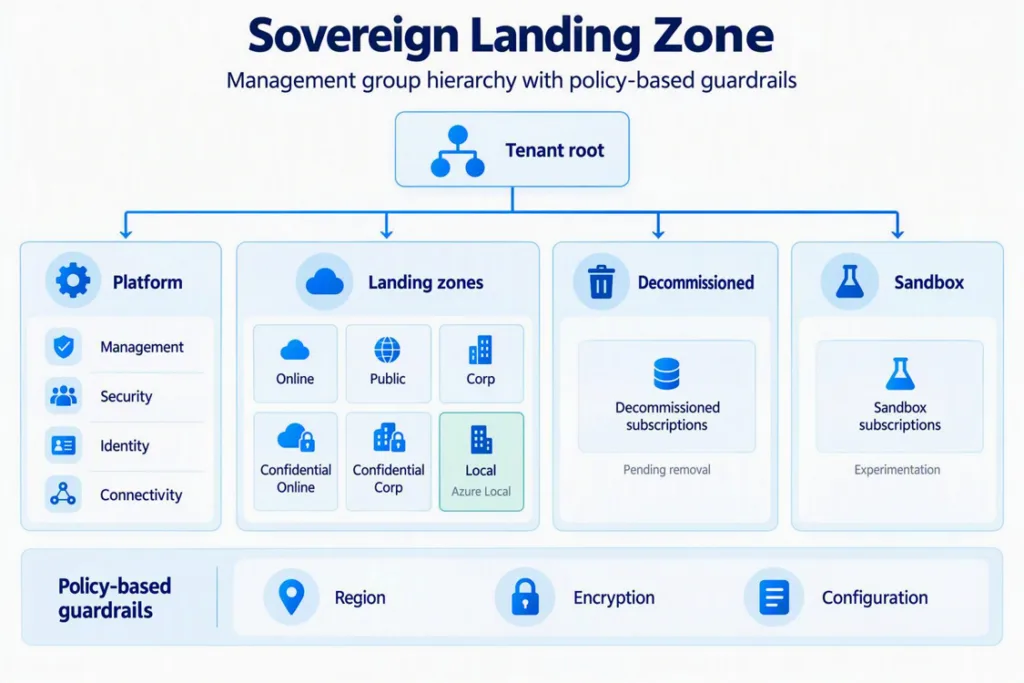

Microsoft, Sovereign Landing Zone için Bicep ve Terraform kullanan güncellenmiş bir uygulama modelini duyurdu. Azure Verified Modules temelindeki yapı taşları, platform ekiplerinin egemenlik denetimlerini mevcut infrastructure-as-code süreçlerine eklemesine yardımcı olacak.
Güncellenen hiyerarşide Azure Local clusters ve bunların üzerindeki workloads’u yönetmek için yeni bir Local management group da yer alıyor. Bu yaklaşım, Azure public cloud’da tasarlanan workloads için ileride Azure Local’a geçiş seçeneğinin değerlendirilmesini ve business continuity planlamasının mimariye baştan dahil edilmesini destekliyor.
Microsoft ayrıca Azure, Azure Local ve Azure Local disconnected operations arasında süreklilik yolları tasarlamaya yönelik yeni Sovereign Business Continuity rehberleri ve mimari örüntüler yayımlıyor. Rehberlerin ilk bölümü sunuluyor; yeni içeriklerin önümüzdeki aylarda eklenmesi bekleniyor.
Kontroller workload gereksinimlerine göre seçilecek
Microsoft, tek bir egemen bulut mimarisi önermek yerine kurumların her workload’un gereksinimine göre farklı kontrolleri bir araya getirmesini öngörüyor. Örneğin root encryption key’in Microsoft altyapısı dışında tutulması gerekiyorsa External Key Management değerlendirilebilir. Verinin kullanım sırasında korunması isteniyorsa encryption at rest tek başına yeterli olmayabilir; confidential computing ve attestation ile key release gibi mekanizmalar da gerekebilir.
Microsoft, service, region, SKU ve workload desteğinin yeteneğe göre değiştiğini belirtiyor. Bu nedenle bir kontrolü mimarinin kritik bir bağımlılığı hâline getirmeden önce ilgili destek koşullarının doğrulanması gerekiyor.