
Giriş
Bugün kurumlar siber tehditlerle öylesine yoğun bir şekilde karşılaşıyor ki, klasik güvenlik çözümleri artık yeterli olmuyor. Bir tarafta firewall, diğer tarafta antivirüs, bir kenarda WAF… Hepsi var ama ayrı ayrı çalışıyor. Bu parçalı yapı, saldırıların hızına ve koordinasyonuna yetişemiyor. İşte tam burada devreye giren yeni bakış açısı: Security Fabric.


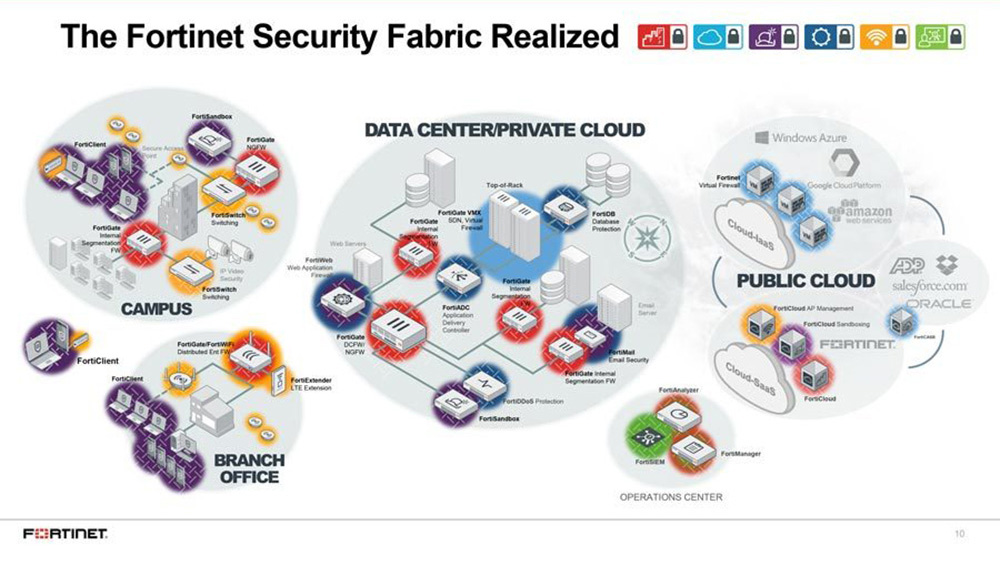
Security Fabric, tek tek güvenlik ürünlerinin ötesinde, hepsini birbirine bağlayan ortak bir doku sunuyor. Bu doku sayesinde güvenlik altyapınız, “birbirinden kopuk cihazlar” olmaktan çıkıp, “tek vücut halinde çalışan bir ekosistem” haline geliyor.
Security Fabric Nedir?
Basitçe ifade etmek gerekirse: Security Fabric, kurumun tüm güvenlik bileşenlerini entegre eden ve bunları bir bütün olarak yöneten bir yaklaşım.
- Firewall, SIEM, EDR, NAC, WAF, SD-WAN… Hepsi aynı çatı altında konuşuyor.
- Veri ve tehdit istihbaratı ortak bir platformda toplanıyor.
- Güvenlik ekipleri tek ekrandan tüm altyapıyı yönetebiliyor.
Kısacası Security Fabric, güvenlik çözümlerini “ürünlerden” çıkarıp, “dokulara” dönüştürüyor.
Neden Security Fabric?
Hızlı Tepki
Saldırılar dakikalar değil, saniyeler içinde gerçekleşiyor. Fabric yaklaşımıyla bir noktadaki olay, anında tüm güvenlik altyapısına yayılıyor.
Merkezi Görünürlük
Tüm bileşenlerin loglarını ve aksiyonlarını tek bir merkezden görebiliyorsunuz. Böylece “gözden kaçan boşluklar” minimize ediliyor.
Otomasyon
Olaylara manuel müdahale yerine, otomatik aksiyon zincirleri devreye giriyor. İnsan hatası azalıyor, hız artıyor.
Uyum Kolaylığı
KVKK, BTK Siber Güvenlik Rehberleri, ISO 27001 gibi standartlara uyum daha basit hale geliyor. Çünkü loglama ve raporlama tek merkezde.
Örnek Senaryo
Bir kullanıcı oltalama e-postasına tıkladığında:
- Endpoint güvenliği bu durumu algılar.
- Firewall, ilgili IP’yi engeller.
- NAC cihazı kullanıcının bilgisayarını ağdan ayırır.
- SIEM bu olayı raporlar.
Böylece tehdit, farklı ürünlerin birlikte hareket etmesiyle hızlı şekilde engellenir.
Regülasyon ve Uyum

Türkiye’de KVKK, ISO 27001 ve BTK gibi regülasyonlara uyum için log toplama, raporlama ve denetim süreçleri oldukça önemlidir. Security Fabric bu süreçleri kolaylaştırır:
- Logların merkezi toplanmasını sağlar.
- Denetim için standart raporlamayı destekler.
- Politika uyumluluğunu artırır.



Eline sağlık.
Çok teşekkürler Hakan Bey.