Oracle Sunucularını Hedef Alan Kritik Açık İçin Alarm Verildi
CISA, aktif olarak saldırılarda kullanılan Oracle WebLogic açığı nedeniyle federal kurumlara acil güncelleme çağrısı yaptı. Risk altındaki sunucu sayısı binlerle ifade ediliyor.



ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), aktif olarak saldırılarda kullanılan kritik bir Oracle WebLogic açığı nedeniyle kurumlara acil yama çağrısı yaptı. İki yıl önce kapatılan güvenlik zafiyetinin yeniden gündeme gelmesi, internete açık binlerce sistemi risk altına soktu. Oracle WebLogic açığı olarak takip edilen sorun, yetkisiz saldırganların uzaktan erişim elde etmesine imkân tanıyabiliyor.
CISA Federal Kurumlara Süre Verdi
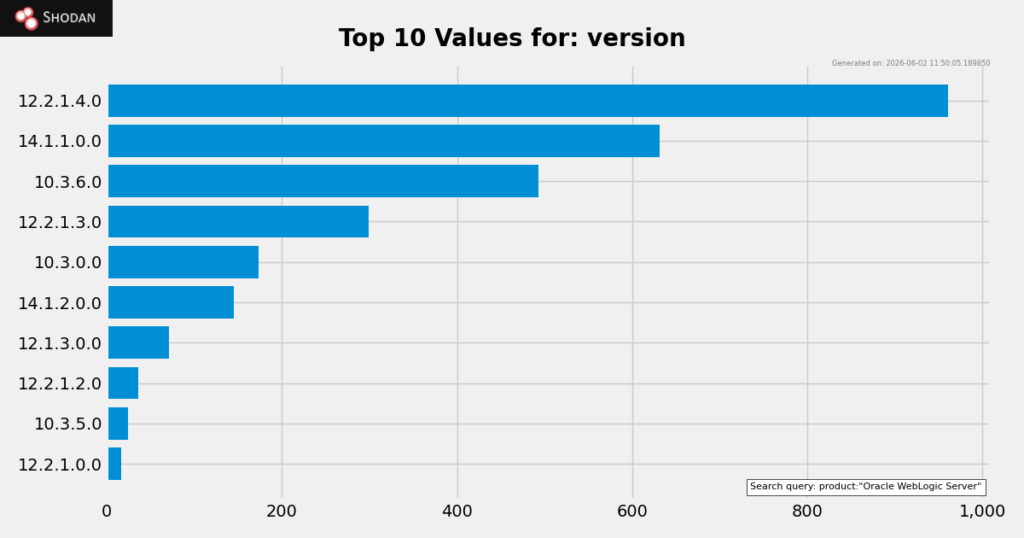
ABD’de federal sistemleri korumakla görevli CISA, CVE-2024-21182 koduyla izlenen güvenlik açığını aktif saldırılar listesine ekledi. Kurum, federal kuruluşlardan etkilenen sistemleri belirlenen süre içerisinde güncellemelerini talep etti. Siber güvenlik uzmanları, söz konusu açığın düşük karmaşıklık seviyesinde gerçekleştirilebilen saldırılarla istismar edilebildiğini belirtiyor. Oracle sunucu güvenliği açısından yüksek risk oluşturan zafiyet, özellikle WebLogic Server 12.2.1.4.0 ile 14.1.1.0.0 sürümlerini etkiliyor.
Oracle tarafından daha önce yayımlanan teknik bilgilere göre saldırganlar herhangi bir kullanıcı hesabına sahip olmadan ağ üzerinden sistemi hedef alabiliyor. Başarılı bir saldırı sonrasında kritik verilere erişim sağlanabildiği gibi sunucuda bulunan tüm verilere ulaşılabilmesi de ihtimaller arasında yer alıyor. Güvenlik araştırmacıları, uzaktan istismar edilen açık kategorisinde değerlendirilen bu zafiyetin özellikle kurumsal uygulama altyapılarında ciddi sonuçlar doğurabileceği görüşünde. Büyük ölçekli şirketlerde yaygın kullanılan WebLogic platformu, çok katmanlı kurumsal uygulamaların çalıştırılmasında önemli rol üstleniyor.
👉️ İlginizi Çekebilir: CISA, Oracle Identity Manager’daki Kritik Uzaktan Kod Yürütme Açığı İçin Uyarı Yayınladı
Shodan verileri üzerinde yapılan incelemeler, internete açık çok sayıda Oracle WebLogic sisteminin hâlâ savunmasız durumda olduğunu ortaya koyuyor. Güncel verilere göre bin 500’den fazla sunucu CVE-2024-21182 istismarları karşısında korunmasız görünüyor. Uzmanlar, WebLogic güvenlik açığı nedeniyle risk altında bulunan kuruluşların yalnızca kamu kurumlarıyla sınırlı olmadığını belirtiyor. Özel sektör şirketleri, finans kuruluşları, telekom operatörleri ile büyük kurumsal altyapılar da saldırı yüzeyinin bir parçası olarak değerlendiriliyor.
CISA’nın geçmiş kayıtları incelendiğinde Oracle ürünlerine yönelik saldırıların son yıllarda düzenli şekilde arttığı görülüyor. Kurum daha önce Oracle E-Business Suite içerisinde bulunan bir SSRF açığı için de acil uyarı yayımlamıştı. Mart ayında yayımlanan başka bir güvenlik güncellemesinde ise Oracle Identity Manager ile Web Services Manager ürünlerini etkileyen kritik bir uzaktan kod çalıştırma açığı kapatılmıştı. Siber tehdit istihbaratı raporları, son yıllarda Oracle ürünlerinde tespit edilen onlarca açığın gerçek saldırılarda kullanıldığını gösteriyor. Bazı güvenlik açıklarının fidye yazılımı operasyonlarında da kullanıldığı biliniyor.
✍️ Editörün Notu İçin Tıklayın
Oracle WebLogic sunucularını hedef alan bu gelişme, kurumların yıllar önce yayımlanmış yamaları bile gözden kaçırmasının ne kadar ciddi sonuçlar doğurabileceğini gösteriyor. Saldırganlar çoğu zaman sıfır gün açıklarından önce uzun süredir bilinen ancak uygulanmamış yamaları hedef alıyor. Özellikle internete açık kurumsal sistemlerde yama yönetimi artık yalnızca bakım süreci değil doğrudan güvenlik stratejisinin temel unsurlarından biri hâline geldi. CISA’nın aktif saldırı uyarısı yayımlaması da tehdidin teorik olmaktan çıktığını ortaya koyuyor. Kuruluşların benzer riskleri azaltabilmesi için envanter kontrolü ve güncelleme süreçlerini düzenli şekilde gözden geçirmesi gerekiyor.