Microsoft Teams üzerinden yürütülen yeni bir kimlik avı kampanyası, kurumsal kullanıcıları hedefleyen SynkLoader adlı zararlı yazılımı dağıtıyor. Saldırganlar şirketlerin BT destek ekiplerini taklit ederek kurbanları Microsoft Azure üzerinde barındırılan sahte bir PowerShell Cleaner MSI dosyasını yüklemeye yönlendirirken saldırının gözlemlenen örnekleri 28 Temmuz 2026 civarında ortaya çıktı. SynkLoader, Windows parolasını ele geçirmek için sahte kilit ekranı oluşturmasının yanında uzaktan komut çalıştırma, masaüstü kontrolü, ağ trafiğini yönlendirme ve kalıcılık sağlama gibi yetenekler taşıyor.
Sahte BT Desteği Talebi Zararlı Kuruluma Götürüyor
Saldırının başlangıç aşamasında tehdit aktörleri hedef şirketin BT yardım masası çalışanı gibi davranarak Microsoft Teams üzerinden kullanıcıyla iletişim kuruyor. Expel araştırmacısı Marcus Hutchins tarafından incelenen kampanyada saldırganlar, kullanıcıdan bilgisayar temizleme aracı olduğu izlenimi verilen bir MSI paketini çalıştırmasını isterken dosyanın Microsoft Azure üzerinde barındırılması güvenilirlik algısını güçlendiriyor. Kullanıcı kurulum dosyasını çalıştırdığında yükleyici cleaner.ps1 adlı PowerShell betiğini çıkarırken aynı paket içerisinde Python çalışma ortamı, kötü amaçlı Python kodu, derlenmiş Python kütüphaneleri ile sahte Microsoft çalışma zamanı DLL’leri bulunuyor.
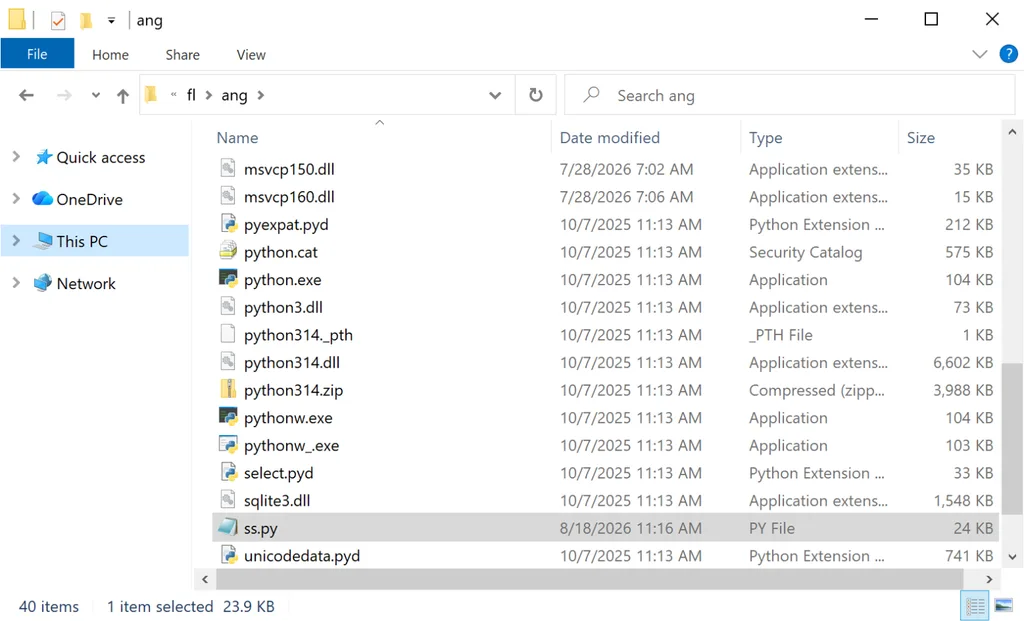

SynkLoader adı verilen zararlı yazılım, farklı programlama dillerini tek bir saldırı zincirinde birleştirmesiyle ayrışıyor. Araştırmacılar bazı modüllerde Python, PowerShell, C# ve C++ bileşenlerinin birlikte kullanıldığını belirlerken saldırganların ele geçirilen sistemin özelliklerine göre hangi modüllerin çalıştırılacağını seçebildiği görüldü. Expel tarafından yapılan incelemede zararlının yaklaşık 28 Temmuz 2026 tarihinde derlenip dağıtılmaya başlandığına işaret eden tarih bilgileri de tespit edildi.
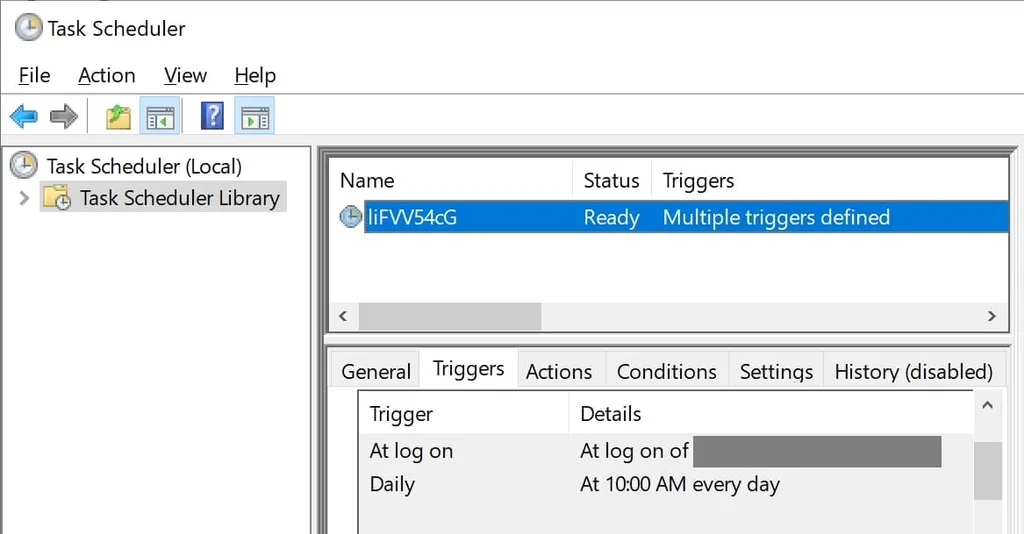
SynkLoader’ın sistem profilleme modülü, saldırganlara hedef bilgisayarın hostname, kullanıcı adı, yetki seviyesi, çalışan işlemleri, servisleri, etki alanı bilgileri ile Active Directory içerisindeki bilgisayar sayısını aktarıyor. Kalıcılık modülü ise rastgele oluşturulan bir görev adıyla Zamanlanmış Görevler mekanizmasını kullanarak zararlının kullanıcı oturum açtığında çalışmasını sağlıyor ve ayrıca her gün saat 10.00’da yeniden başlatılacak şekilde yapılandırılıyor. Saldırganlar bu yapı sayesinde ilk bulaşma sonrasında sistemi yeniden başlatan kullanıcı karşısında erişimi kaybetmemeyi hedefliyor.
TrafficRedirector bileşeni, ele geçirilen bilgisayar üzerinden ters vekil bağlantısı oluştururken saldırganların şirket içindeki ağ servislerine uzaktan erişmesine veya internet trafiğini kurban bilgisayar üzerinden yönlendirmesine yardımcı oluyor. Interactive Shell adlı uzaktan erişim modülü PowerShell komutlarının çalıştırılmasına izin verirken StreamMaster adlı VNC bileşeni saldırganlara kullanıcının masaüstünü izleme, fareyi hareket ettirme ve klavyeyi kontrol etme yetkisi sağlıyor. Module Status Script ise çalışan modüllerin durumunu, ilgili iş parçacıklarını ve etkin bileşenleri saldırganlara raporluyor.
SynkLoader’ın PhishLocker modülü saldırının en doğrudan kimlik bilgisi hırsızlığı aşamasını oluşturuyor çünkü bileşen gerçek Windows kilit ekranını taklit eden tam ekran bir arayüz açarak kullanıcının hesap parolasını girmesini bekliyor. Ele geçirilen Windows parolası, TrafficRedirector tarafından oluşturulan ağ tüneliyle birlikte kullanıldığında saldırganların kurumsal sistemlere bulaşmış bilgisayar üzerinden ulaşmasına yardımcı olabilir.
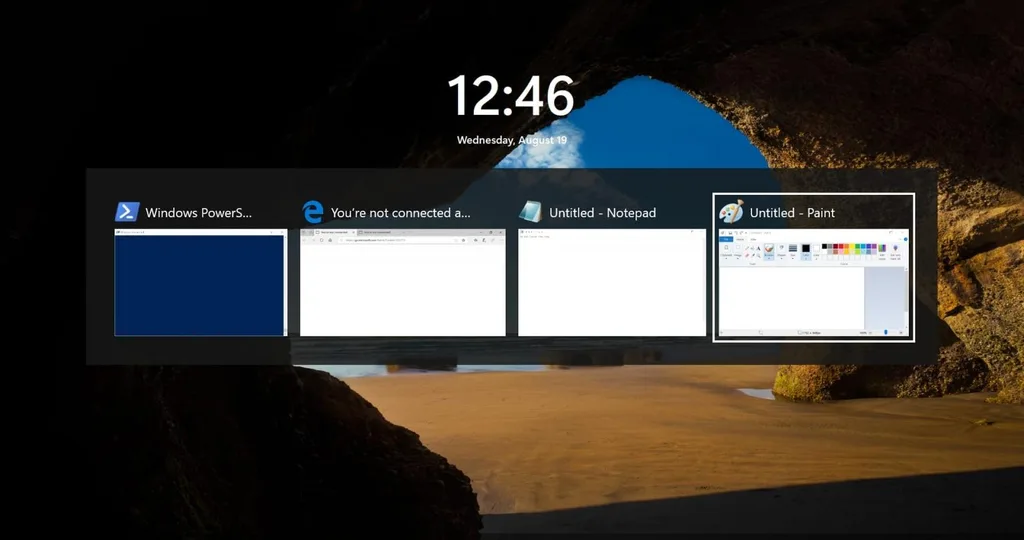
Expel, sahte ekranın gerçek Windows arayüzüne oldukça benzer görünmesine rağmen ayrı bir uygulama olarak çalıştığını belirtiyor. Kullanıcı Alt+Tab tuşlarına bastığında diğer açık pencerelerin sahte kilit ekranının üzerinde görünmesi, ekranın işletim sisteminin gerçek güvenlik mekanizması olmadığını ortaya çıkarabiliyor. Ctrl+Alt+Delete kombinasyonu da kullanıcıların şüpheli kilit ekranlarını kontrol etmesi için kullanılabilecek yöntemlerden biri olarak öne çıkıyor.
Expel araştırmacıları, SynkLoader’ın Active Directory ortamının büyüklüğünü ölçmeye yönelik yeteneklerinin saldırının yalnızca tek bir bilgisayardaki hesapları ele geçirmekten daha geniş bir hedefe sahip olabileceğini değerlendiriyor. Araştırmacılar, uzaktan kabuk modülünün davranışını doğrulamak için saldırganın kontrol sunucusuna karşı bir emülatör kurarken tehdit aktörlerinin ortamın gerçek bir kurban sistemine ait olmadığını fark etmeden önce çeşitli keşif komutları çalıştırdığını gözlemledi.
Kurumsal ağın kullanıcı, cihaz ve etki alanı yapısını çıkarmaya yönelik keşif faaliyetleri, saldırganların sonraki aşamalarda daha geniş erişim elde etmeye çalıştığını gösterebilir. Hutchins, SynkLoader’ın bu davranışları nedeniyle zararlının fidye yazılımı operasyonlarında kullanılma ihtimalinin yüksek olduğunu değerlendirirken gözlemlenen saldırının nihai amacının mevcut verilerle kesin olarak doğrulanmadığını da belirtmek gerekiyor.
Microsoft Teams üzerinden gelen bir BT talebinin doğrudan güvenilir kabul edilmemesi, SynkLoader benzeri saldırılara karşı en temel savunma adımlarından birini oluşturuyor. Kurum çalışanlarının yazılım yükleme taleplerini ilgili BT ekibinin resmî kanallarından doğrulaması, özellikle beklenmeyen MSI dosyalarının çalıştırılmasını engellemesi gerekiyor. Microsoft Azure üzerinde barındırılan bir dosyanın görülmesi de tek başına dosyanın güvenli olduğunu göstermediği için kullanıcıların barındırma hizmeti ile dosyanın güvenilirliğini birbirinden ayırması önem taşıyor.
Güvenlik ekipleri açısından SynkLoader’ın modüler yapısı savunmayı yalnızca tek bir dosya imzasına dayandırmayı zorlaştırıyor çünkü Expel, gözlemlenen bulaşmalarda modül karmalarının her enfeksiyonda değişebildiğini belirtiyor. Kurumların bunun yerine şüpheli Zamanlanmış Görevler, beklenmeyen PowerShell çalıştırmaları, olağan dışı uzaktan erişim bağlantıları, Active Directory keşif faaliyetleri ve bilinmeyen ağ tünellerini birlikte izlemesi daha geniş bir tespit alanı sağlayabilir. Teams üzerinden başlayan sosyal mühendislik saldırılarının yerel bilgisayardan kurumsal ağa taşınabilmesi, kullanıcı farkındalığı ile uç nokta izleme mekanizmalarının birlikte çalışmasını özellikle önemli hâle getiriyor.