AWS Güvenliğinde Kritik Açık: Binlerce Eski Anahtar Hâlâ Kullanılabiliyor

Amazon Web Services altyapısında yıllardır açık kaynaklarda kalan binlerce kimlik bilgisinin hâlâ kullanılabilir olduğu ortaya çıktı. Truffle Security araştırmasına göre Ağustos 2022 ile Ağustos 2026 arasında internete sızan 9.300’den fazla AWS erişim anahtarının hâlen geçerli olduğu belirlenirken şirketlerle ilişkilendirilen 817 anahtarın 526’sının kök hesaplara ait olduğu tespit edildi. Araştırmacılar, özellikle yönetici yetkisine sahip anahtarların saldırganlara şirketlerin bulut hesaplarında son derece geniş kontrol sağlayabileceği konusunda uyarıyor.
Yıllardır Açıkta Kalan Kimlik Bilgileri Hâlâ Kullanılabiliyor
Truffle Security araştırmacıları, dört yıllık inceleme sırasında kod depoları, Git geçmişleri, veri kümeleri, Docker görüntüleri, kayıt depoları ve sürekli entegrasyon günlüklerinde yüz binlerce AWS gizli bilgisi tespit etti. Araştırma ekibi toplam 431.875 AWS gizli bilgisini inceleyerek tekrar eden kayıtları temizledikten sonra 64.024 benzersiz anahtara ulaştı ve söz konusu anahtarların 50.654 farklı AWS hesabıyla ilişkili olduğunu belirledi.
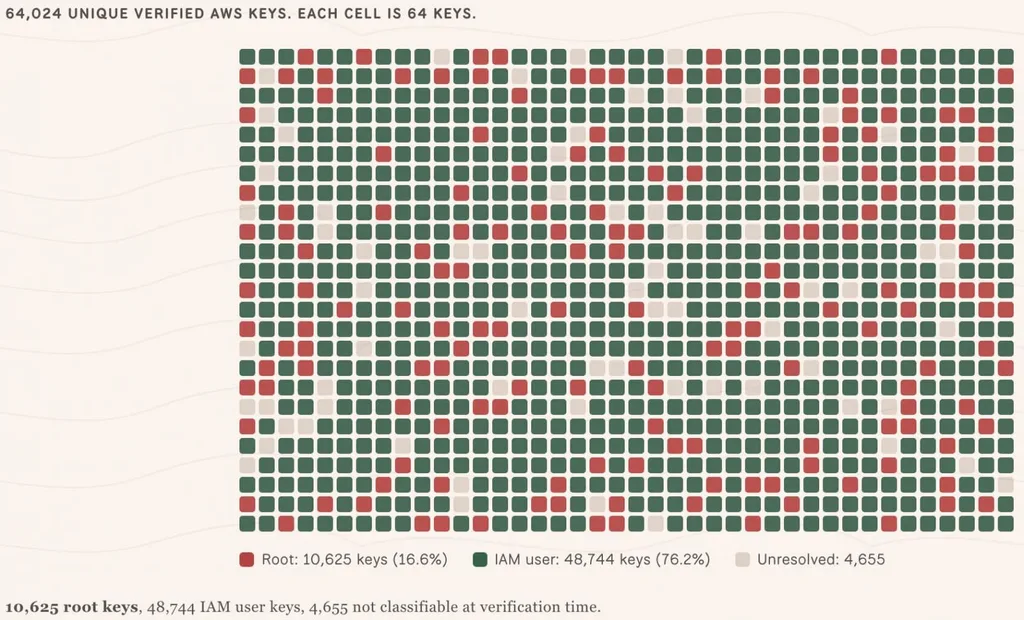

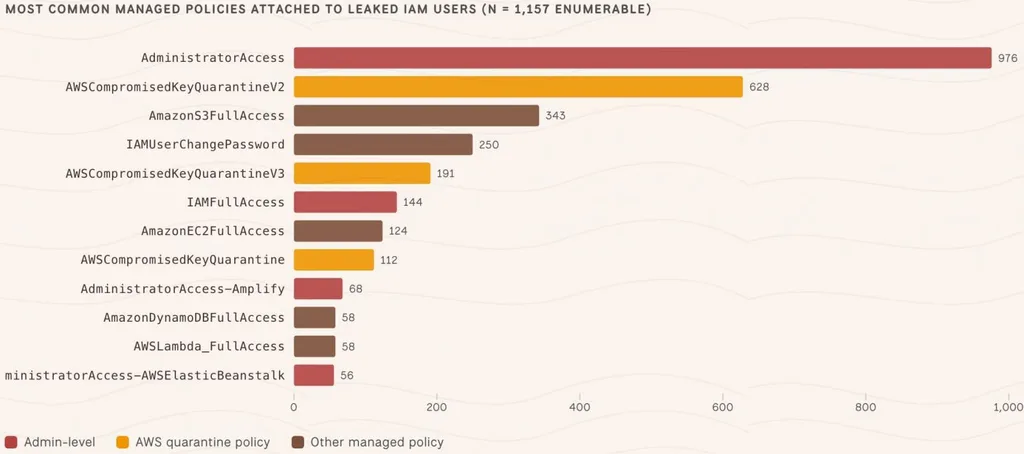
Araştırmacıların yeniden doğrulama yapabilecekleri eksiksiz kimlik bilgileriyle sınırladığı veri kümesinde 10.616 anahtar bulunurken bu anahtarların yüzde 88’i 10 Ağustos 2026 itibarıyla hâlâ AWS üzerinde kimlik doğrulaması yapabiliyordu. Şirketlerle ilişkilendirilen 817 anahtarın 242’si AdministratorAccess politikasına sahip IAM kullanıcılarına aitken bu yetki, hesap içerisindeki çok sayıda AWS hizmeti ile kaynağı üzerinde oluşturma, değiştirme, silme ve görüntüleme işlemlerine izin veriyor.
AWS root erişim anahtarı kullanan bir saldırgan, IAM tarafından tanımlanan kullanıcı izinleriyle sınırlı olmayan en yüksek ayrıcalık seviyesine ulaşabiliyor. Araştırmada şirketlerle bağlantılı 526 root anahtarının bulunması, saldırının yalnızca belirli bir uygulama veya sunucuyla sınırlı kalmayıp doğrudan AWS hesabının tamamını etkileyebilmesi açısından önem taşıyor.
Ele geçirilmiş bir AWS hesabı, saldırganların bulutta saklanan verileri kopyalamasına veya silmesine, sunucular ile uygulamaları değiştirmesine ve yeni yönetici hesapları oluşturmasına zemin hazırlayabiliyor. Tehdit aktörleri ayrıca ele geçirilen kaynakları kripto para madenciliği için kullanarak şirketlerin beklenmedik yüksek bulut faturalarıyla karşılaşmasına neden olabiliyor.
Truffle Security tarafından incelenen 2.754 okunabilir AWS hesabının yalnızca 262’sinde bütçe uyarısının etkin olması, finansal kötüye kullanımın tespit edilmesi açısından da önemli bir açık oluşturuyor. AWS maliyet alarmı bulunmayan hesaplarda saldırganların yüksek işlem gücü tüketen kaynakları çalıştırması, güvenlik ekibinin olaydan haberdar olmasından önce ciddi harcamalar doğurabiliyor.
Hugging Face üzerinde yapılan incelemeler 8.482 benzersiz AWS anahtarının tek başına bu platformdan kaynaklanan açıklarla ilişkili olduğunu gösterdi. Yapay zekâ modellerinin, veri kümelerinin ve uygulamaların paylaşıldığı platformdaki söz konusu anahtarların yüzde 17,9’unun root erişimine sahip olması, herkese açık geliştirme ortamlarında bulut kimlik bilgilerinin saklanmasının oluşturduğu riski daha da artırıyor.
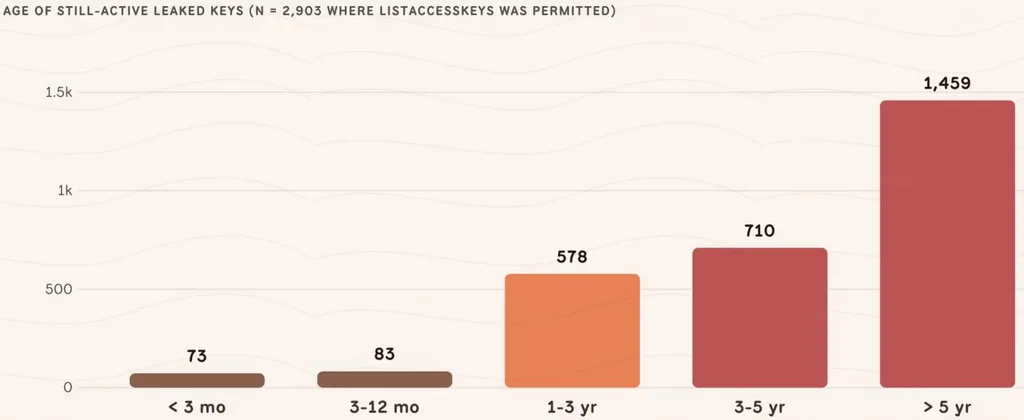
AWS anahtarlarının yaşına ilişkin veriler de sorunun yalnızca yeni gerçekleşen sızıntılardan ibaret olmadığını gösteriyor. Oluşturulma tarihi belirlenebilen 2.903 anahtar arasında ortanca yaş 1.831 gün olarak hesaplanırken en eski anahtarın 17,4 yıldır var olduğu belirlendi. Aynı kullanıcıyla ilişkili daha yeni bir erişim anahtarının yalnızca 398 kayıtta bulunması, incelenen anahtarların büyük bölümünün düzenli olarak yenilenmediğine işaret ediyor.
Genel erişime açılmış herhangi bir AWS kimlik bilgisinin ele geçirilmiş kabul edilmesi, araştırmacıların temel güvenlik önerilerinden biri olarak öne çıkıyor. Truffle Security, şirketlerin root erişim anahtarlarını kaldırmasını, IAM kimlik bilgilerini yaşlarına göre incelemesini, sızdırılmış anahtarları iptal etmesini veya yenilemesini ayrıca AWS hesaplarında bütçe uyarılarını etkinleştirmesini öneriyor.
Amazon ise araştırmaya ilişkin açıklamasında AWS’nin tespit ettiği açıkta kalmış anahtarlar konusunda ilgili müşterileri bilgilendirdiğini ve bildirilen vakaları inceleyerek gerektiğinde riskleri azaltmak için karantina politikaları uyguladığını belirtti. Şirket, AWS güvenliğinin ortak sorumluluk modeli kapsamında yürütüldüğünü hatırlatırken müşterilerin kimlik, güvenlik ve uyumluluk uygulamalarını takip etmesini tavsiye etti.
Bulut altyapısında güvenlik ekiplerinin yalnızca yeni oluşturulan kimlik bilgilerini takip etmesi yeterli olmayacak çünkü yıllar önce oluşturulmuş bir anahtar bugün hâlâ aktifse saldırı yüzeyinin parçası olmaya devam ediyor. Özellikle Git depoları, CI/CD sistemleri, Docker imajları ve herkese açık veri kümeleri üzerinde düzenli gizli bilgi taraması yapılması, unutulmuş kimlik bilgilerinin yeniden kullanılmasını engellemek açısından kritik rol oynayacak.