Microsoft Teams Üzerinden Yürütülen Sahte Destek Saldırılarına Karşı Uyarı Yayınladı
Microsoft Teams üzerinden yürütülen ve bilgi işlem personelini taklit eden siber saldırılar artış gösteriyor.

Microsoft kurumsal ağlara sızmak isteyen siber saldırganların Teams platformu üzerinden bilgi işlem personeli kılığında çalışanlarla iletişime geçtiği yeni bir siber saldırı dalgası hakkında kritik bir uyarı paylaştı. Şirket tarafından hazırlanan rapor hackerların güven kazanmak için dış kiracı sohbetlerini kullandığını ve çalışanları Quick Assist gibi meşru uzaktan destek araçlarını kullanmaya ikna ettiğini ortaya koyuyor. Başlangıç aşamasında hesap sorunu veya güvenlik güncellemesi bahanesini kullanan bu tehdit aktörleri sistem kontrolünü ele geçirdikten sonra şirket verilerini bulut depolama servislerine aktararak dijital operasyonları tehlikeye atarken Microsoft Teams saldırısı vakaları profesyonel iş hayatını tehdit ediyor.
Tehdit Aktörleri Bilgi İşlem Personeli Kılığında Kurumsal Ağlara Sızıyor
Saldırı zinciri genellikle hedef seçilen çalışanın harici bir Teams sohbeti üzerinden bilgi işlem personeli olduğunu iddia eden birinden mesaj almasıyla hareketleniyor. Hackerlar kullanıcıyı bir uzaktan yardım oturumu başlatmaya ikna ettikten sonra Quick Assist üzerinden cihazın tam kontrolünü ele alarak Komut İstemi ve PowerShell yardımıyla ağ içerisinde hızlı bir keşif çalışması yürütüyor. Bu sızma yöntemi meşru idari protokolleri ve imzalı uygulamaları kullandığı için güvenlik sistemleri tarafından normal bir teknik destek faaliyeti olarak algılanıyor. Süreç içerisinde sisteme yerleştirilen kötü amaçlı kodlar DLL yan yükleme yöntemiyle güvenilir yazılımlar üzerinden çalıştırılarak tespit edilmeyi zorlaştırıyor.


Kalıcılık sağlayan saldırganlar Windows Uzaktan Yönetim protokolünü istismar ederek etki alanı denetleyicileri gibi yüksek değerli varlıklara doğru yatayda hareket ediyor. Rclone gibi veri transfer araçlarını kullanan suçlular hassas bilgileri filtreleyerek sadece değerli verileri harici bulut noktalarına sızdırıyor. Kurumsal ağ siber saldırı girişimleri kapsamında yürütülen bu sızma aşamasının oldukça hedefli olduğu ve trafik hacmini düşük tutarak siber güvenlik ekiplerinden gizlenmeyi amaçladığı görülüyor. Güvenlik uzmanları ağ yöneticilerinin harici iletişimleri varsayılan olarak güvensiz kabul etmesi gerektiğini belirtirken uzaktan yardım araçlarının kullanımının sıkı bir denetim altına alınmasını öneriyor.
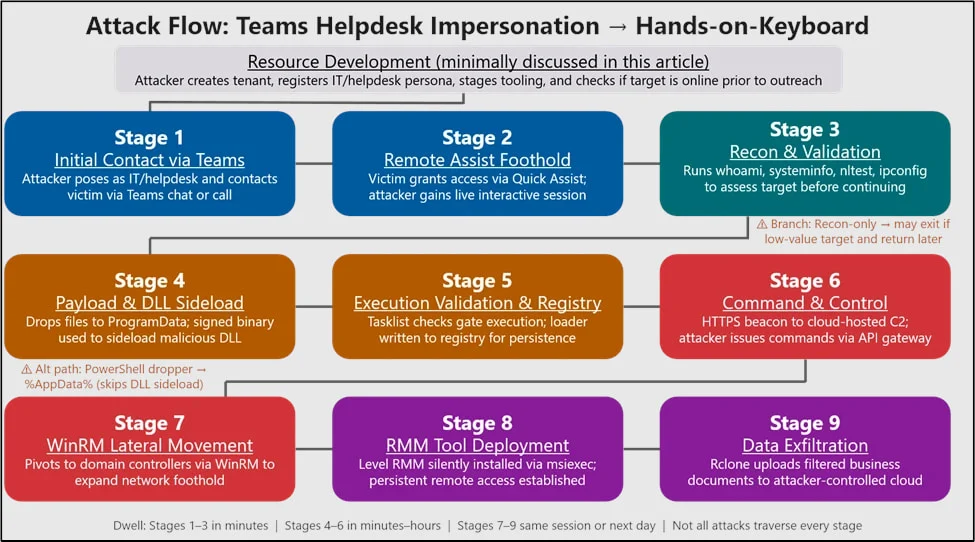
Bilişim dünyasında büyük yankı uyandıran helpdesk impersonation saldırısı zinciri boyunca HTTPS tabanlı iletişim kanalları kullanılarak komuta kontrol sunucularıyla bağlantı kuruluyor. Tehdit aktörleri Windows Kayıt Defteri üzerinde yaptıkları değişikliklerle sistemde kalıcı bir yer edinirken ağ üzerindeki diğer cihazlara sızmak için kurumsal güven ilişkilerini suistimal ediyor. Bu yöntemle yayılan zararlı içerikler kurumsal ağlardaki normal veri akışıyla karıştığı için geleneksel antivirüs yazılımları tarafından fark edilmesi oldukça güç bir boyuta ulaşıyor. Şirketler veri hırsızlığını engellemek adına Windows Uzaktan Yönetim kullanımını kısıtlı ve kontrollü sistemlerle sınırlandırarak savunma kalkanlarını güçlendirmeye çalışıyor.
👉️ İlginizi Çekebilir: Microsoft Teams Platformunda Veri Güvenliği Standartlarını Değiştiren Önemli Bir Adım Atıyor
Yazılım devinin yayınladığı güvenlik bülteninde Teams üzerindeki dış kuruluş uyarılarının dikkate alınması ve şüpheli Teams kimlik avı saldırısı girişimlerine karşı uyanık olunması gerektiği hatırlatılıyor. Saldırganlar genellikle veri sızıntısı önleme yazılımlarını veya popüler iş araçlarını kendi emellerine alet ederek güvenlik bariyerlerini aşıyor. Kurumsal veri güvenliğini korumak isteyen yöneticilerin ağ trafiğini anlık olarak izlemesi ve yetkisiz bulut depolama bağlantılarını engellemesi bu siber savaşta en etkili koruma yöntemlerinden biri olarak öne çıkıyor. Quick Assist güvenlik riski oluşturan bu yeni nesil yöntemler hackerların artık teknik açıklar yerine doğrudan insan psikolojisini hedef aldığını gösteriyor. Teams uzaktan erişim saldırısı karşısında bilinçli personel en büyük savunma hattını oluşturuyor.
✍️ Editörün Notu İçin Tıklayın
Microsoft’un bu uyarısı, siber saldırıların artık karmaşık yazılım açıklarından ziyade insan mühendisliği ve meşru araçlar üzerine yoğunlaştığını gösteriyor. Kendi kullandığımız Quick Assist gibi araçların birer saldırı silahına dönüşmesi, siber güvenlikte sıfır güven yaklaşımının ne kadar hayati olduğunu kanıtlıyor. Şirket çalışanlarının Teams üzerinden gelen her mesajı gerçek bir destek talebi sanmaması için düzenli siber güvenlik farkındalık eğitimleri alması, şu an için en sağlam savunma hattı olarak kabul görüyor.