
Microsoft’un 2023 yılında duyurduğu ve güvenli yazılım geliştirme süreçlerinde çıtayı yeniden belirlemeyi hedefleyen Secure Future Initiative (SFI), yalnızca bir güvenlik programı değil; şirketin mühendislik, kültür, operasyon ve regülasyon uyumu eksenlerinde baştan sona dönüşümünü içeren çok yıllı bir girişimdir. Nisan 2025 itibarıyla yayımlanan son ilerleme raporu, bu dönüşümün kapsamını ve etkisini açıkça ortaya koymaktadır.
Raporun detaylarına buradan ulaşabilirsiniz.
Kurumsal Güvenlik Kültürü
Microsoft, güvenliği yalnızca IT departmanına ait bir sorumluluk olmaktan çıkarıp her çalışanın bireysel önceliği haline getirme hedefiyle yola çıkıyor.
- %100 çalışan, performans değerlendirmelerinde Security Core Priority üzerinden değerlendiriliyor.
- 50.000’den fazla personel Microsoft Security Academy üzerinden rol bazlı teknik eğitimler aldı.
- Bu dönüşüm, oltalama saldırılarına karşı duyarlılığı %50 oranında artırdı.
Buradaki önemli nokta;
Güvenlik farkındalığı, teknik kontrollerin tamamlayıcısıdır; kültür, sürdürülebilirliğin temelidir.
Yönetişim ve Global Regülasyon
SFI’nin merkezinde yer alan Cybersecurity Governance Council, 14 Deputy CISO ile birlikte Microsoft’un ürün, hizmet ve fonksiyonları üzerinde risk temelli karar alma süreçlerini yönlendiriyor.
- Avrupa Birliği’nin Cyber Resilience Act başta olmak üzere küresel regülasyonlara aktif katkı sağlanıyor.
- CISA’nın Secure by Design taahhüdü kapsamında sektörle ortak çalışmalara imza atılıyor.
Güvenlik Prensipleri: Secure by Design, by Default, by Operation


Secure by Design
- AI sistemleri özelinde oluşturulan AeGIS birimi, güvenli yapay zekâ geliştirme süreçlerini uçtan uca denetliyor.
- Kullanıcı arayüzleri için geliştirilen Secure by Design UX Toolkit, 22.000 çalışana dağıtıldı.
- Kripto madencilik kötüye kullanımına karşı entegre dolandırıcılık modelleri devreye alındı.
Secure by Default
- Azure, Windows ve Microsoft 365 ortamlarında MFA zorunlu hale getirildi.
- Windows Hotpatch ile güvenlik güncellemeleri %60 daha hızlı uygulanabiliyor.
- Azure AI Foundry ve Smart App Control gibi servisler, kullanıcı güvenliğini varsayılan olarak sağlayan altyapılara dönüştürüldü.
Secure Operations
- 14 milyar işlem analiz edilerek 4 milyar $’lık dolandırıcılık girişimi engellendi.
- Davranış temelli algılama sistemleri, yeni TTP’ler üzerinden sürekli güncelleniyor.
6 Alanda Derinlemesine Dönüşüm
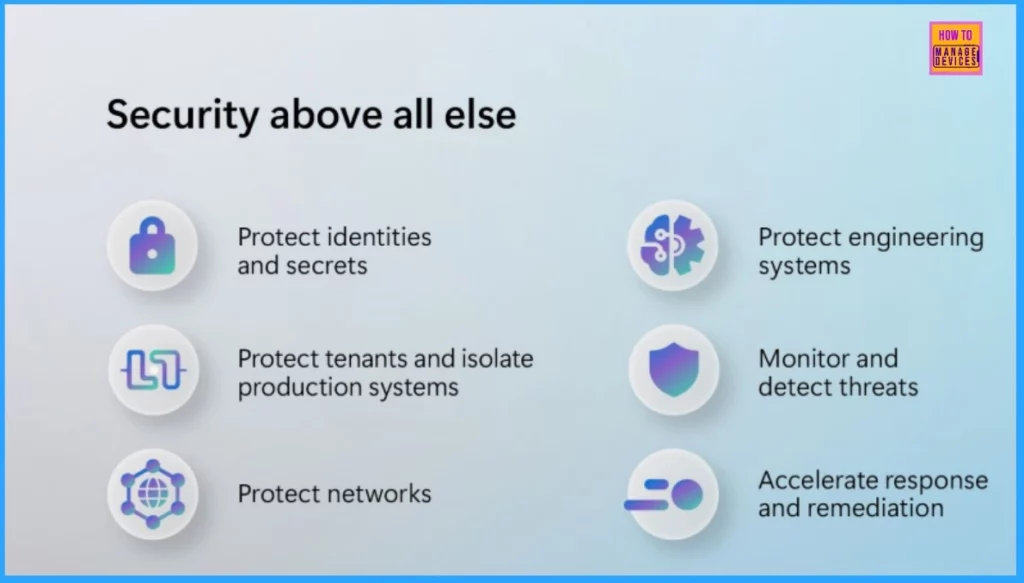
Kimlik & Gizli Bilgiler
- Entra ID token’larının %90’ı standart SDK ile doğrulanıyor.
- Çalışanların %92’si phishing-resistant MFA kullanıyor.
- Quantum-safe PKI entegrasyonları başladı.
Tenant İzolasyonu
- 6.3 milyon kullanılmayan tenant kaldırıldı.
- 28.000 yüksek riskli kullanıcı izole Azure Virtual Desktop ortamına geçirildi.
Ağ Güvenliği
- %99.97 oranında ağ cihazı merkezi envantere dahil edildi.
- Network Security Perimeter, DNSSEC, Azure Bastion Premium gibi yetenekler yaygınlaştı.
Yazılım & Geliştirme Güvenliği
- Azure DevOps pipeline’larının %99.2’si envantere dahil.
- Kod erişimi %81 oranında MFA korumalı.
- Açık kaynak bileşenler zararlı yazılım ve typo-squatting analizine tabi.
Tehdit Algılama & Olay İzleme
- 200+ yeni tehdit tespiti, Microsoft Defender’a entegre edildi.
- Tüm sistemlerde 2 yıllık log saklama politikası uygulanıyor.
Zafiyet Yönetimi & Müdahale
- Zero Day Quest ile 180 yeni güvenlik açığı keşfedildi.
- Otomatik patch süreçleri ile 91 milyon güncelleme başarıyla uygulandı.
Örnek Teşkil Eden Bir Güvenlik Mimarisine Doğru
Secure Future Initiative, sadece Microsoft’un değil; tüm sektörel paydaşların güvenliğe bakışını dönüştürme potansiyeline sahip. Teknolojinin hızla evrildiği bir çağda bu tip programlar, “reaktif güvenlik” yerine “proaktif, ölçeklenebilir ve kültürel temelli” güvenlik yaklaşımının mümkün ve gerekli olduğunu gösteriyor.



Eline sağlık.
Çok teşekkür ederim Hakan Bey