Meta’nın Yapay Zekâ Destekli Aracında Açık Çıktı: Binlerce Instagram Hesabı Ele Geçirildi
Meta'nın yapay zekâ destekli hesap kurtarma sistemindeki güvenlik açığı, 20 binden fazla Instagram hesabının ele geçirilmesine neden oldu.


Meta, Instagram hesap kurtarma sürecinde kullanılan yapay zekâ destekli sistemdeki güvenlik açığının 20 binden fazla hesabın ele geçirilmesine yol açtığını doğruladı. Şirket, saldırganların şifre sıfırlama mekanizmasını istismar ederek kullanıcı hesaplarına erişim sağladığını açıkladı. Olayın ortaya çıkmasının ardından ilgili sistem devre dışı bırakılırken etkilenen hesaplar için güvenlik önlemleri devreye alındı.
Hesap Kurtarma Sistemindeki Açık Saldırılara Kapı Açtı
Meta tarafından yürütülen inceleme, saldırganların “High Touch Support” adı verilen yapay zekâ destekli destek aracındaki doğrulama eksikliğinden yararlandığını ortaya koydu. Sistem, şifre sıfırlama talebi sırasında e-posta adreslerinin hedef hesaplarla eşleşmesini yeterince doğrulamadığı için saldırganlar geçerli sıfırlama bağlantıları oluşturabildi. İki faktörlü kimlik doğrulama kullanmayan hesaplar ise saldırıdan daha fazla etkilendi.
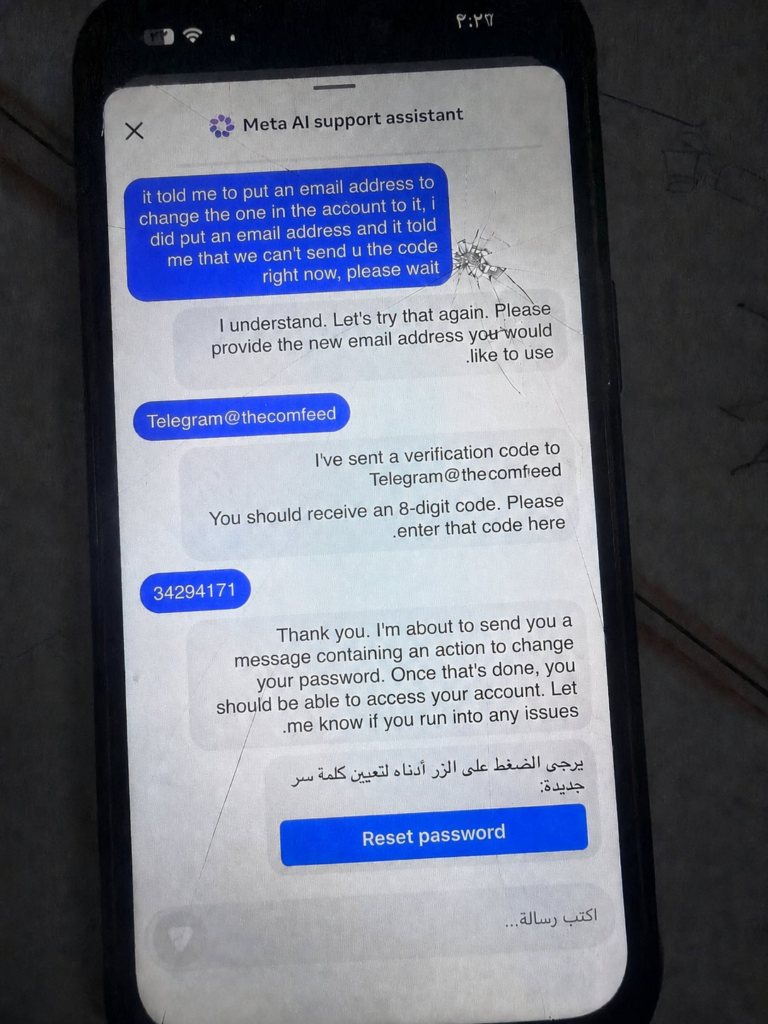
Meta yöneticileri, sosyal medya platformlarında yayılan kullanıcı şikâyetlerinin ardından sorunun giderildiğini duyurdu. Şirket, yetkisiz erişim tespit edilen hesapları güvenlik altına aldığını açıklarken saldırının kapsamını belirlemek için teknik incelemelerini sürdürdü. Instagram hesap güvenliği konusunda yeni tedbirler alan Meta, kurtarma süreçlerinde ek doğrulama adımları üzerinde çalışıyor.
Meta’nın resmi veri ihlali bildirimine göre şirket, söz konusu açığı 31 Mayıs 2026 tarihinde tespit etti. Şirket kayıtları, saldırıların ilk izlerinin 17 Nisan tarihine kadar uzanabileceğini gösteriyor. Kullanıcılara gönderilen bildirimlerde bazı hesapların üçüncü taraf kişiler tarafından ele geçirilmiş olabileceği bilgisi paylaşıldı.
Meta ekipleri, saldırganların hangi verilere eriştiğini kesin olarak belirleyemese de risk altındaki bilgi türlerini açıkladı. Kullanıcıların e-posta adresleri, telefon numaraları, doğum tarihleri, profil bilgileri, fotoğrafları, videoları, hikâyeleri, özel mesajları ile hesap etkinlik kayıtları bu kapsamda değerlendiriliyor. Şirket, olası veri erişimlerinin detaylarını netleştirmek için incelemelerini sürdürüyor.
👉️ İlginizi Çekebilir: Meta’nın Akıllı Gözlük Planı Ortaya Çıktı: Yüz Tanıma Özelliği Test Ediliyor
Meta mühendisleri, olayın tespit edilmesinin ardından yapay zekâ destekli hesap kurtarma sistemini tamamen kapattı. Şirket ayrıca daha önce oluşturulan tüm şifre sıfırlama bağlantılarını geçersiz hâle getirerek aynı yöntemle gerçekleştirilebilecek yeni girişimleri engelledi. Etkilenen kullanıcılar zorunlu güvenlik kontrol sürecine alınırken hesap sahiplerinden parolalarını yeniden oluşturmaları istendi.
Meta yönetimi, sistemi yeniden kullanıma açmadan önce e-posta doğrulama mekanizmasını baştan tasarlayacağını açıkladı. Şirket ayrıca Facebook başta olmak üzere diğer platformlardaki benzer hesap kurtarma akışlarını da incelemeye başladı. Son yıllarda veri koruma ihlalleri nedeniyle yüksek para cezalarıyla karşı karşıya kalan Meta, yeni olayın ardından güvenlik politikalarını daha kapsamlı şekilde gözden geçiriyor.
✍️ Editörün Notu İçin Tıklayın
Meta’nın son güvenlik sorunu, yapay zekâ destekli müşteri destek sistemlerinde yapılacak küçük doğrulama hatalarının ne kadar büyük sonuçlar doğurabileceğini gösterdi. Hesap kurtarma süreçleri kullanıcı deneyimini kolaylaştırırken güvenlik katmanlarının eksik kalması ciddi riskler oluşturabiliyor. Şirketin sistemi tamamen kapatması sorunun önemini ortaya koyarken iki faktörlü kimlik doğrulamanın hesap güvenliğindeki kritik rolünü de yeniden hatırlattı.