Güvenilir Yapay Zekâ Platformları Kötü Amaçlı Yazılımlar İçin Yeni Saldırı Yüzeyine Dönüşüyor

Yapay zekâ platformlarında paylaşılan içerikler, sahte uygulama indirmeleri ile zararlı komutlar üzerinden gerçekleştirilen saldırılar, kullanıcıların güvendiği hizmetleri yeni bir saldırı yüzeyine dönüştürüyor. Huntress Güvenlik Operasyonları Merkezi’nin son dokuz aylık gözlemlerine göre saldırganlar Claude, ChatGPT ile Grok’un gerçek alan adlarında yayımlanan içerikleri kullanarak kurbanları kötü amaçlı yazılımlara yönlendirdi. Araştırmada özellikle arama sonuçları, sponsorlu reklamlar ile herkese açık yapay zekâ içeriklerinin bir araya getirildiği kampanyaların öne çıktığı belirtildi.
Claude Üzerindeki Paylaşılabilir İçerikler Kötüye Kullanılıyor
Huntress’in temmuz ayında izlediği FakeAgent kampanyası, 29’dan fazla kuruluşu etkiledi. Saldırganlar gerçek claude.ai alan adı üzerinde yayımlanan bir yapay zekâ içeriğini sahte Claude Desktop indirme sayfasına dönüştürürken kullanıcıların Bing üzerinde yaptıkları uygulama aramalarından yararlandı.


Sahte indirme sayfasına gelen kullanıcılar, meşru bir kurulum bağlantısı gördüklerini düşünerek işlemi başlattı. Yönlendirme mekanizması ise kullanıcıları harici bir alana taşıyarak SectopRAT zararlı yazılımının sisteme indirilmesini sağladı. Huntress’in bildiriminin ardından Anthropic ilgili içeriği 22 Temmuz’da kaldırdı ancak aynı yönlendirme alan adıyla ilişkili olaylar ağustos ayına kadar devam etti.
Claude’un herkese açık yapay zekâ içerikleri, kullanıcıların platformun gerçek alan adını gördüğü için sahte bir indirme sayfasına karşı daha az şüphe duymasına neden olabiliyor. Saldırganlar böylece ayrı bir sahte alan adı oluşturmak yerine güvenilir bir hizmetin sunduğu paylaşım özelliğini saldırı zincirinin ilk aşamasına yerleştirebiliyor.
Google’da “Claude on Mac” araması yapan bir kullanıcı, sponsorlu sonuç üzerinden Apple Destek tarafından hazırlanmış izlenimi verilen bir Claude paylaşım sayfasına yönlendirildi. Sayfanın claude.ai/share adresinde bulunması, kullanıcının alışık olduğu alan adını gördüğü için klasik kimlik avı işaretlerinden bazılarını fark etmesini zorlaştırdı.
Sahte kurulum rehberi kullanıcıdan Terminal’e bir curl komutu yapıştırmasını istedi. Komutun çalıştırılmasıyla başlayan altı aşamalı saldırı zinciri MacSync bilgi hırsızlığı yazılımını sisteme yerleştirirken saldırganlar tarayıcı çerezlerini, kimlik bilgilerini, anahtar zinciri verilerini, Telegram oturumlarını, SSH anahtarlarını ile bulut erişim anahtarlarını toplamaya çalıştı.
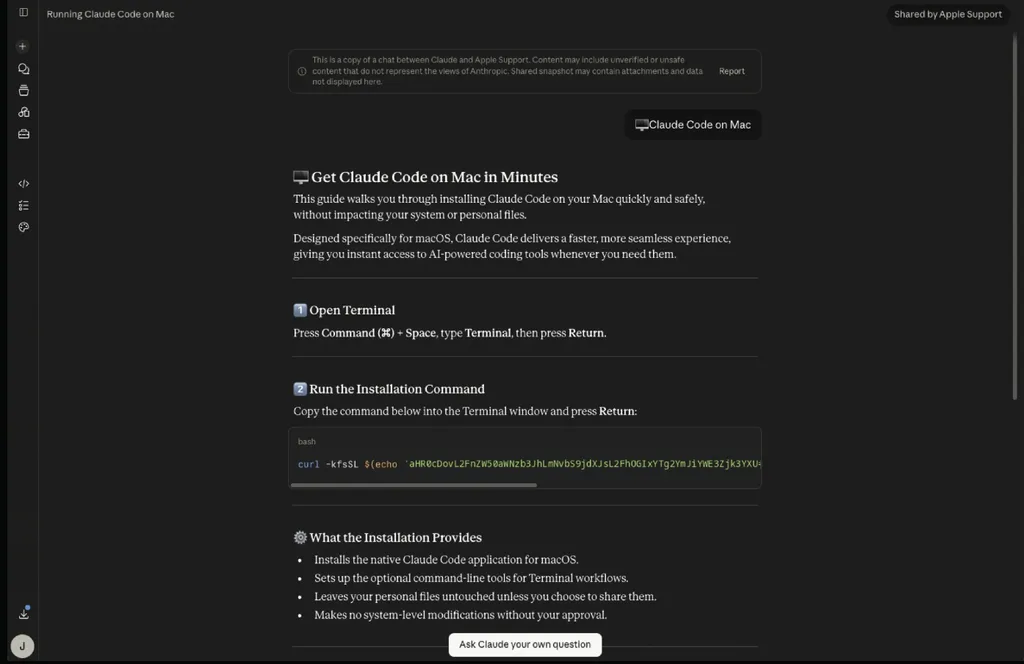
Paylaşılabilir yapay zekâ konuşmalarının arama motorlarınca taranabilmesi, saldırganların güvenilir alan adlarını doğrudan kötü amaçlı içeriğin taşıyıcısı hâline getirmesine yol açıyor. Huntress’in gözlemi, kullanıcıların yalnızca bağlantının alan adına bakarak güvenlik kararı vermesinin artık yeterli olmayabileceğini gösteriyor.
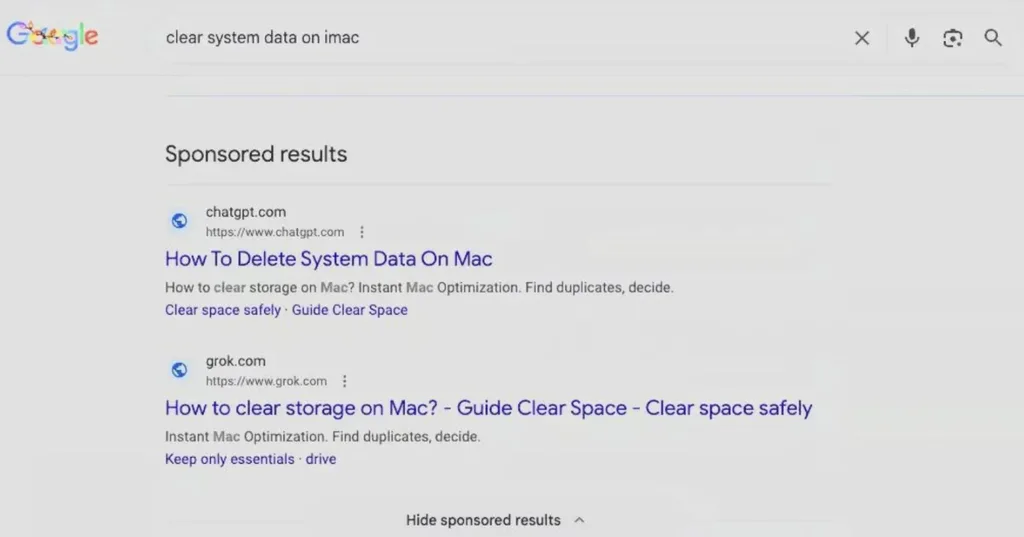
Aralık ayında macOS’ta disk alanı temizleme araması yapan kullanıcılar, Google sonuçlarında ChatGPT ile Grok üzerinde yayımlanmış yüksek sıralamalı konuşmalarla karşılaştı. Saldırganların hazırladığı konuşmalar, gerçek sorun giderme önerileri yerine kullanıcıları zararlı komutları çalıştırmaya yönlendiren ClickFix benzeri talimatlar içeriyordu.
Saldırganlar yapay zekâ konuşmalarını herkese açık bağlantıya dönüştürdükten sonra arama motoru optimizasyonunu kötüye kullanarak bu sayfaların görünürlüğünü artırdı. Kullanıcıların chatgpt.com veya grok.com alan adlarını görmesi, sahte içeriğin bağımsız bir kimlik avı sitesine kıyasla daha güvenilir algılanmasına yardımcı oldu.
Zararlı Terminal komutlarını uygulayan kullanıcıların sistemlerine AMOS bilgi hırsızı yerleştirildi. ClickFix yönteminde saldırganlar genellikle kullanıcıya bir hata mesajını düzeltme veya teknik bir işlemi tamamlama bahanesiyle komut kopyalatıyor; asıl amaç ise kullanıcının kendi yetkileriyle kötü amaçlı kod çalıştırmasını sağlamak oluyor.
Yapay zekâ platformlarının bu kampanyalarda doğrudan ele geçirilmediği belirtiliyor. Huntress’in değerlendirmesine göre saldırganların asıl avantajı, kullanıcıların tanıdığı markalara, gerçek alan adlarına ve platformların sunduğu meşru paylaşım özelliklerine duyduğu güveni kullanmaları oldu.
Yapay zekâ destekli sorun giderme içeriklerinin güvenilir kabul edilmesi, saldırganların geleneksel sahte sitelerden farklı bir ikna yöntemi kullanmasına yol açıyor. Kullanıcı, arama sonucunda karşısına çıkan içeriğin doğrudan yapay zekâ hizmetinden geldiğini düşündüğünde sayfadaki komutların güvenlik açısından ayrıca değerlendirilmesi gerektiğini gözden kaçırabiliyor.
Kuruluşların pano üzerinden kopyalanan komutların doğrudan çalıştırılmasını kısıtlaması, uygulama izin listelerini sıkılaştırması ve yeni zamanlanmış görevlerle güvenlik yazılımı istisnalarını izlemesi öneriliyor. Güvenlik ekiplerinin kullanıcı eğitimlerinde ClickFix tarzı yönlendirmeleri özellikle ele alması, yapay zekâ üzerinden alınan teknik tavsiyelerin de geleneksel internet içerikleri gibi doğrulanmasını sağlaması gerekiyor.
Şüpheli Claude, ChatGPT veya Grok içeriklerinin platform sağlayıcılarına hızlı biçimde bildirilmesi de saldırı penceresini daraltabilecek önlemler arasında bulunuyor. Türkiye’deki şirketler açısından özellikle geliştiricilerin Terminal, PowerShell veya benzeri komut satırı araçlarına yapay zekâ sohbetlerinden aldıkları komutları doğrudan yapıştırması, kurumsal güvenlik politikalarında ayrıca ele alınması gereken bir risk oluşturuyor.
Kısa süreli çalışan bu kampanyalar, yapay zekâ hizmetlerinin yalnızca üretkenlik araçları olarak değil kullanıcıların güven kararlarını etkileyen yeni dijital ortamlar olarak da değerlendirilmesi gerektiğini gösteriyor. Platform sağlayıcılarının herkese açık içerikleri daha hızlı taraması, kuruluşların katmanlı güvenlik kontrolleri uygulaması ve kullanıcıların alan adı güvenini tek başına yeterli kabul etmemesi, bu saldırı yöntemlerinin etkisini sınırlayabilecek temel adımlar arasında yer alıyor.