Ivanti Connect Secure İçin Saldırılarda Kullanılan İki Sıfır Gün Açığı Kapatıldı

Ivanti, Connect Secure uzaktan erişim cihazlarını hedef alan saldırılarda kullanılan iki yeni sıfır gün güvenlik açığı için güvenlik güncellemeleri yayınladı. CVE-2026-111357 ve CVE-2026-118527 kodlarıyla izlenen açıkların, daha önce yamalanan bir kimlik doğrulama atlatma güvenlik açığıyla birlikte en az 1 Ekim 2026’dan bu yana istismar edildiği bildirildi. Kuruluşların ağ güvenliğini korumak için desteklenen yazılım sürümlerini güncellemesi ve cihazlardaki olası ihlal belirtilerini incelemesi gerekiyor.
Ivanti Connect Secure Açıklarında Üçlü Saldırı Zinciri Ortaya Çıktı
Siber saldırganlar, Ivanti Connect Secure sistemlerine yönelik saldırılarda üç güvenlik açığını birlikte kullandı. Zincirin ilk aşamasında yer alan CVE-2026-104935 kodlu kimlik doğrulama atlatma açığı, Ivanti tarafından ekim ayında giderildi. Şirket, söz konusu açığın sınırlı sayıda gerçek saldırıda kullanıldığını tespit etmesinin ardından yöneticilere güncellemeyi gecikmeden yüklemeleri çağrısında bulundu.

Yeni açıklanan CVE-2026-111357, yüksek önem derecesine sahip bir ayrıcalık yükseltme güvenlik açığı olarak sınıflandırıldı. CVE-2026-118527 ise kimliği doğrulanmış saldırganların güncellenmemiş cihazlara dosya yüklemesine izin veriyor. Saldırganların bu iki açığı daha önce açıklanan kimlik doğrulama atlatma sorunuyla birleştirmesi, Connect Secure cihazlarına yönelik saldırı zincirinin farklı aşamalarında birden fazla güvenlik zafiyetinden yararlandıklarını gösteriyor.
Ivanti, önceki açığa yönelik düzeltmeyi hazırlarken diğer güvenlik sorunlarının da ortaya çıktığını belirtti. Şirket, CVE-2026-104935 için çözümün desteklenen sürümlerde kalite güvence aşamasında bulunduğunu, bu nedenle temel saldırı yolunu kapatan güncellemeyi geciktirmeden kullanıcılara sunmayı tercih ettiğini açıkladı. Şirketin ilk aşamadaki önceliği, müşterilerin korunmasını hızlandırmak oldu.
Güvenlik araştırma şirketi Volexity, CVE-2026-104935 açığını keşfeden kuruluş olarak saldırı zincirine ilişkin ayrıntılar paylaştı. Şirketin raporuna göre UTA0576 olarak takip edilen tehdit aktörü, en az 3 Ekim 2026’dan itibaren söz konusu güvenlik açığını diğer iki açıkla birlikte kullanarak güncellenmiş Connect Secure cihazlarında kimlik doğrulaması gerektirmeyen, kök düzeyinde kod çalıştırma yeteneği elde etti.
Volexity’nin açıklamasında saldırganların geleneksel kötü amaçlı yazılım veya web kabuğu yerleştirmediği belirtildi. Bunun yerine tehdit aktörü, çalıştırdığı her komut için cihaza yeniden erişti ve faaliyetlerini gizlemek amacıyla günlük kayıtlarını değiştirdi. Bu yöntem, saldırganların cihazda kalıcı bir web kabuğu bırakmadan işlem yapmasına ve Ivanti’nin Integrity Checker Tool aracının tespitinden kaçınmasına yardımcı oldu.
Tehdit istihbaratı şirketi Defused da Volexity’nin bulgularını destekledi. Kuruluş, CVE-2026-104935 açığının aktif olarak istismar edildiğine ilişkin ilk işaretleri 1 Ekim 2026’da gözlemlediğini bildirdi. İki farklı güvenlik kuruluşunun bulguları, saldırıların yeni yamaların yayınlanmasından önce başladığına işaret ediyor.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), salı günü CVE-2026-104935 güvenlik açığını bilinen ve aktif olarak istismar edilen güvenlik açıkları kataloğuna dahil etti. Ajans, federal kurumlara sistemlerini cuma gününe kadar güncelleme talimatı verdi.
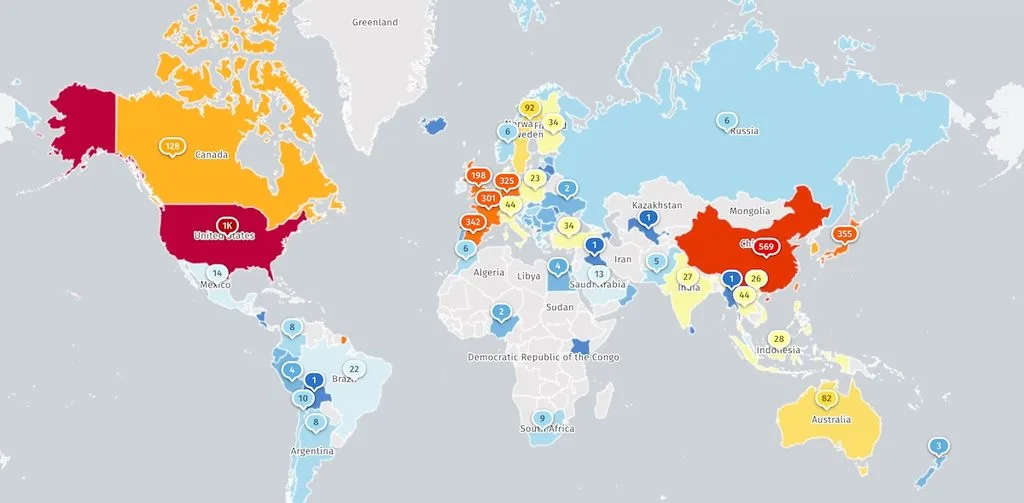
İnternet üzerindeki tehditleri izleyen Shadowserver verilerine göre internete açık 5.000’den fazla Ivanti Connect Secure örneği takip ediliyor. Ancak bu cihazların kaçının saldırılara karşı güvence altına alındığına ilişkin doğrulanmış bir sayı paylaşılmadı. İnternete doğrudan açık uzaktan erişim ağ geçitleri, kurumların iç ağlarına ulaşmak isteyen saldırganlar için önemli hedefler arasında yer alıyor.
Kuruluşların yalnızca yazılım güncellemesini yüklemesi değil, cihaz günlüklerini ve güvenlik kayıtlarını da incelemesi gerekiyor. Özellikle saldırganların günlükleri değiştirebildiğine ilişkin bulgular, standart bütünlük kontrollerinin tek başına yeterli olmayabileceğini gösteriyor. Güvenlik ekiplerinin mevcut tehdit göstergelerini değerlendirmesi ve şüpheli erişimleri araştırması, olası ihlallerin belirlenme