Alpine Linux, RCE Saldırısı Girişiminin Ardından GitLab Sunucusunu Yeniden Kurdu

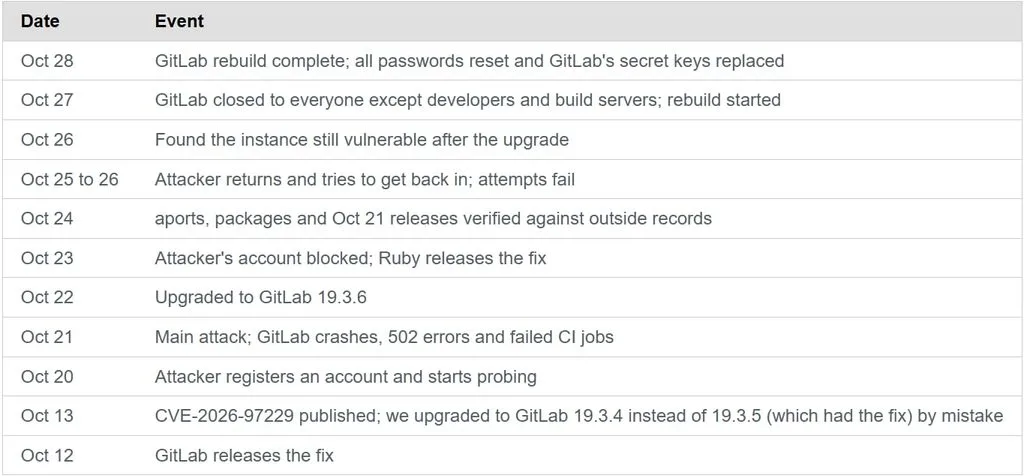
Alpine Linux, geliştirme altyapısındaki GitLab sunucusunu hedef alan kritik bir uzaktan kod yürütme (RCE) saldırısı girişiminin ardından sistemi sıfırdan kurdu ve tüm parolaların sıfırlanmasını istedi. 20-21 Ekim 2026 tarihlerinde gerçekleşen saldırılarda, CVE-2026-97229 kodlu kritik güvenlik açığı kullanılarak GitLab işlemleri art arda çökertildi. Proje ekibi, yazılım paketlerinde veya yayınlarda kötüye kullanım kanıtı bulamasa da eksik günlük kayıtları nedeniyle sistemin ele geçirilmiş olma ihtimalini dışlayamadı.
Alpine Linux GitLab Altyapısını Neden Yeniden Kurdu?
Alpine Linux ekibi, saldırganların sunucuda kod çalıştırmayı başarıp başaramadığını kesin biçimde doğrulayacak kayıtların artık bulunmadığını açıkladı. Ekip, olası bir ihlali göz ardı etmek yerine GitLab örneğini tamamen yeniden kurma kararı aldı. Bu yaklaşım, saldırı sırasında herhangi bir yazılım değişikliği tespit edilmemesine rağmen geliştirme ortamının güvenilirliğini yeniden tesis etmeyi amaçladı.

Alpine Linux, düşük kaynak tüketimiyle öne çıkan ve Docker konteyner görüntülerinde yaygın biçimde kullanılan hafif bir işletim sistemi olarak biliniyor. Projenin GitLab altyapısı, kaynak kod depolarını, kod incelemelerini ve sürekli entegrasyon (CI) işlerini barındırıyor. Sistemde ayrıca Alpine paketlerinin hazırlanmasında kullanılan “aports” derleme tarifleri bulunuyor.
Bu yapı, GitLab sunucusunu yalnızca bir geliştirme aracı olmaktan çıkararak yazılım tedarik zincirinin önemli bir parçası haline getiriyor. Saldırganların kaynak koduna veya derleme süreçlerine müdahale etmesi, doğrudan Alpine Linux paketlerini kullanan sistemlere kadar uzanabilecek riskler doğurabiliyor.
CVE-2026-97229, GitLab’ın CI/CD altyapısında kullanılan Ruby bileşenindeki Onigmo düzenli ifade derleyicisini etkileyen kritik bir tamsayı taşması güvenlik açığı olarak tanımlanıyor. Güvenlik açığı, belirli koşullarda özel hazırlanmış bir düzenli ifadenin CI/CD işlem hattı yapılandırmasına eklenmesiyle kimlik doğrulaması yapmamış saldırganların sunucuda rastgele kod çalıştırmasına yol açabiliyor.
GitLab, güvenlik açığını 12 Ekim 2026’da duyurarak düzeltmeleri yayınladı. Ancak Alpine Linux’un ilk aşamada GitLab 19.3.5 yerine 19.3.4 sürümünü kurması, güncel olmayan bileşenlerin kullanılmasına neden oldu. Daha sonra GitLab 19.3.6 sürümüne geçilmesi de sorunu tek başına çözmedi; çünkü gerekli düzeltme, Ruby bileşenine yönelik ek bir yamayı gerektiriyordu ve GitLab’ın resmî paketlerinde bulunan bu düzeltme Alpine’ın özel konteyner görüntüsüne dahil edilmemişti.
Bu ayrıntı, yazılım sürüm numarasının güncel olmasının her zaman tüm güvenlik açıklarının kapatıldığı anlamına gelmediğini gösteriyor. Özel derleme süreçlerinde kullanılan bağımlılıkların ve yamaların da ayrıca kontrol edilmesi gerekiyor.
Alpine Linux’un açıklamasına göre saldırganlar, 20-21 Ekim tarihlerinde açık CI yapılandırmaları göndererek güvenlik açığını istismar etmeye çalıştı. Girişimler sonucunda sekiz çalışan süreç çöktü; bunların dördünde istismar kısmen başarılı oldu. Ancak ekip, saldırganların kod yürütme aşamasını tamamladığını gösteren kesin bir kanıt bulamadı.
İnceleme sırasında saldırganların Alpine Linux GitLab konteyner görüntüsünü indirdiği de belirlendi. Bu hareket, saldırganların yazılım tedarik zincirine yönelik olası bir saldırı için hazırlık yapmış olabileceği ihtimalini gündeme getirdi. Bununla birlikte, konteyner görüntüsünün indirilmesi tek başına başarılı bir ihlali doğrulamıyor.
Alpine Linux ekibi, 27 Ekim’e kadar olan depo kayıtlarını, paketleri ve yayınları incelediğinde herhangi bir kurcalama belirtisi tespit etmedi. İmzalama anahtarlarının GitLab sunucusunda tutulmaması da bu anahtarların söz konusu olay üzerinden açığa çıkmış olma riskini sınırladı.
GitLab Güvenlik İhlalinde Hangi Veriler Risk Altında Olabilir?
Alpine Linux, saldırganların kod yürütmeyi başarması halinde çeşitli hassas bilgilere erişmiş olabileceğini belirtti. Ancak bu verilerin ele geçirildiği doğrulanmadı. Potansiyel risk kapsamındaki bilgiler şunları içeriyor:
- Kullanıcı bilgileri ve parola özetleri.
- İki faktörlü kimlik doğrulama (2FA) sırları.
- CI/CD süreçlerinde kullanılan gizli anahtarlar ve erişim bilgileri.
- Harici entegrasyonların kimlik bilgileri.
- Özel projelerdeki kaynak kodları ve diğer içerikler.
Bu ihtimaller nedeniyle Alpine Linux, kullanıcıların GitLab parolalarını sıfırlamasını önerdi. Kuruluşların ayrıca kullandıkları kimlik bilgilerini değerlendirmesi ve gerekli durumlarda erişim sırlarını yenilemesi, olası bir güvenlik ihlalinin etkilerini azaltmaya yardımcı olabilir.
Alpine Linux, güvenlik açığını gideren Ruby bileşenini içeren alpinelinux/gitlab:19.3.6 konteyner görüntüsünü 27 Ekim 2026’da yayınladı. Ruby 3.3.13 sürümünü içeren bu görüntü, CVE-2026-97229 açığına yönelik düzeltmeyi barındırıyor.
Kullanıcıların güncel görüntüye geçmesi ve GitLab parolalarını sıfırlaması, projenin duyurduğu temel önlemler arasında yer alıyor. Sistem yöneticilerinin ayrıca kendi dağıtımlarında kullanılan GitLab ve Ruby bileşenlerinin gerçekten yamalı sürümlerden oluştuğunu doğrulaması gerekiyor.
Alpine Linux’un yaklaşımı, kritik RCE açıklarında yalnızca sürüm yükseltmenin yeterli olmayabileceğini ortaya koyuyor. Günlük kayıtlarının eksikliği olayın kesin olarak doğrulanmasını engellediğinde, altyapıyı yeniden kurmak ve kimlik bilgilerini yenilemek daha kapsamlı bir güvenlik önlemi haline gelebiliyor.