
Makalemize konu olan özellik, Security Fabric’in bir parçası olarak hizmete sunulan Automation Stitch. Bu özellik, oluşan durumlara istinaden, manuel işlem gerekmeksizin aksiyonlar, bildirimler alabilmemizi sağlamaktadır. Örneğin; yaptığımız bir konfigürasyon değişikliği sonrasında, otomatik olarak konfigürasyon yedeğinin alınması, başarılı/başarısız login işlemlerinin e-posta ile bildirilmesi gibi. İletişim kanalları e-posta ile sınırlı değil, dilerseniz MS Teams, Slack, SMS üzerinden de bildirimler gönderebilirsiniz.
Automation Stitch, 2 ana bileşenden oluşmaktadır. Bunlar; Trigger ve Action’dır. Trigger ile koşullar adreslenir. Action üzerinden de koşul karşısında hangi aksiyonun alınacağı belirtilir. Bu alanlarda, mevcut tanımlamaların yanı sıra ihtiyaçlarımıza göre oluşturacağımız tanımlamaları da kullanabiliriz.
Gerçekleştireceğimiz senaryo, e-posta bildirimlerini de içereceği için öncelikli olarak FW üzerinde e-posta konfigürasyonunu yapacağız.
Not: Bu çalışma, FG VM v7.6.7 versiyonu üzerinde gerçekleştirilmiştir. Versiyona göre tanımlamalar, menüler, komutlar farklılık gösterebilir.

1) E-Posta Konfigürasyonu
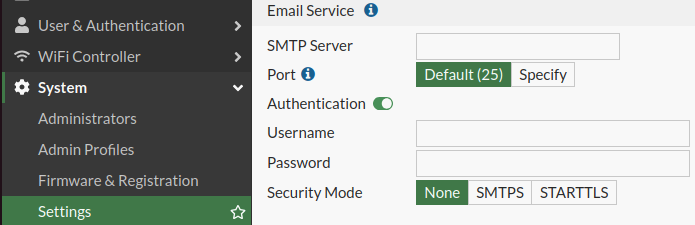
İşlem yapacağımız alan, varsayılan olarak aşağıdaki gibi görünmektedir.

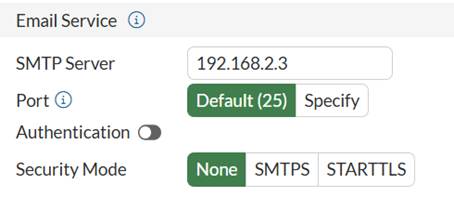
Yerel Ağ’da bulunan bir SMTP Sunucusu tanımlayacağız, bu nedenle sadece IP Adresini yazıyoruz.
MS, Google gibi servis sağlayıcılar için tanımlamalar, aşağıdaki gibi olmalıdır.
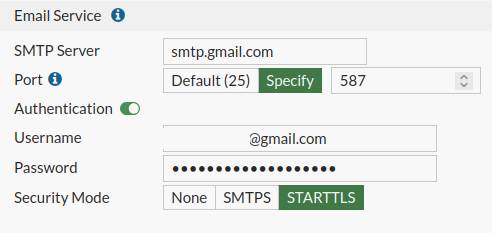
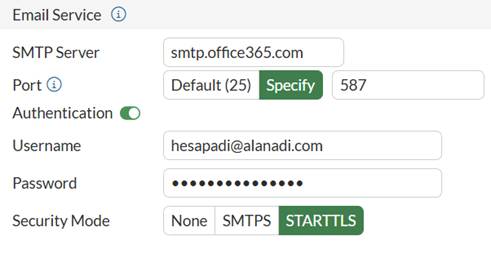
Not: Parola, Uygulama Parolası olarak yazılmalıdır.
Tanımladığımız konfigürasyon, CLI’dan aşağıdaki komut ile kontrol edilebilir.
show system email-server
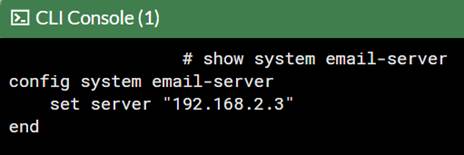
Konfigürasyon işlemi tamamlandı, Automation tarafında işlemlere başlayabiliriz.
2) Automation Süreçleri
Giriş bölümünde de bahsettiğimiz üzere; Automation, Security Fabric’in bir parçası ve alt menü olarak gelmektedir. Mevcut bileşenler üzerinden örnekleme yapacağız. İhtiyacınız doğrultusunda, yeni tanımlamalar da yapabilirsiniz.
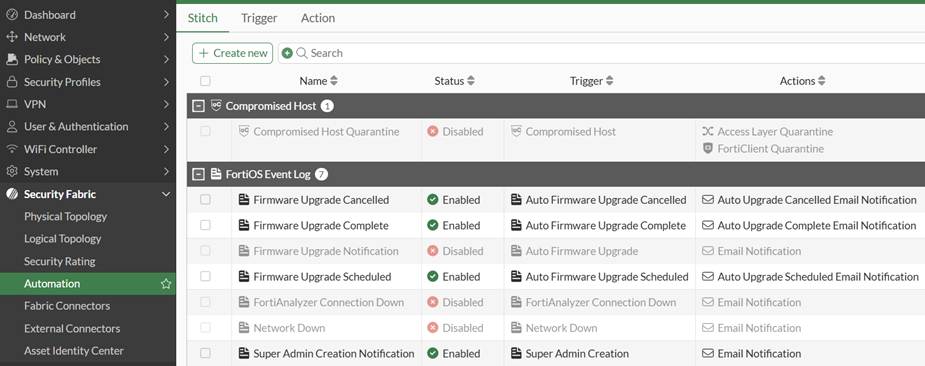
Senaryo 1
FW’ye giriş işlemlerini takip eden bir Stitch, işlem başarılı ise e-posta üzerinden bildirim gönderilmektedir. Aşağıdaki adımları takip ediyoruz.
Öncelikle e-posta bildirimlerini yöneteceğimiz şablonu oluşturuyoruz. Farklı bir tanımlama ihtiyacı olmayacak ise mevcut şablonu oluşturacağımız tüm Stitch’ler için kullanabiliriz ya da mevcut şablonu klonlayabilir ve ihtiyacımıza göre düzenleyebiliriz.
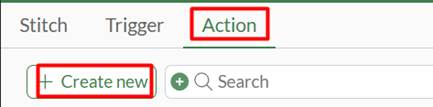
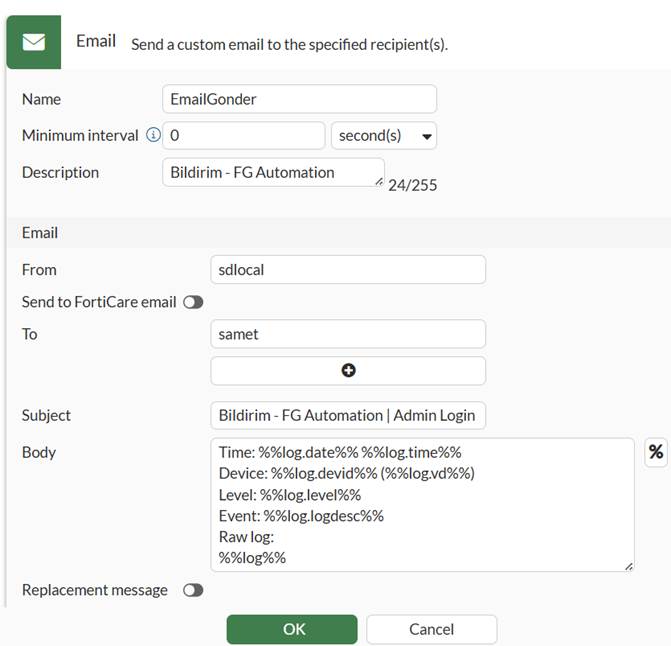
E-posta gönderimi ile ilgili şablonumuz hazır.
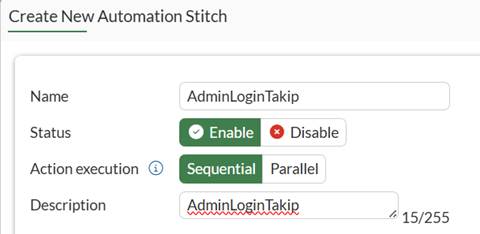
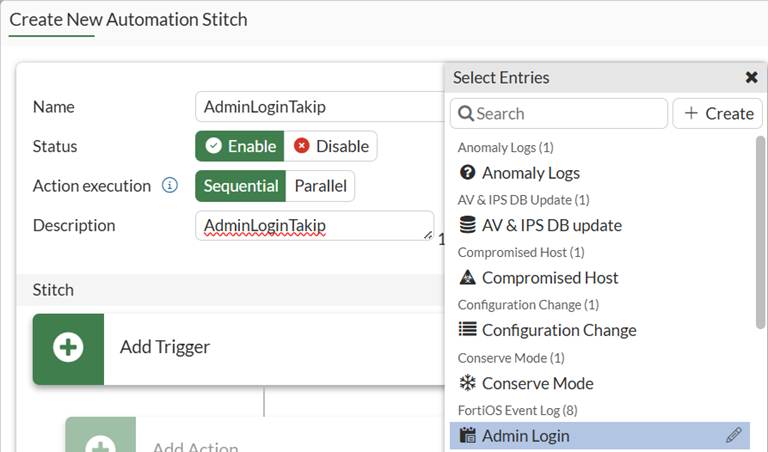
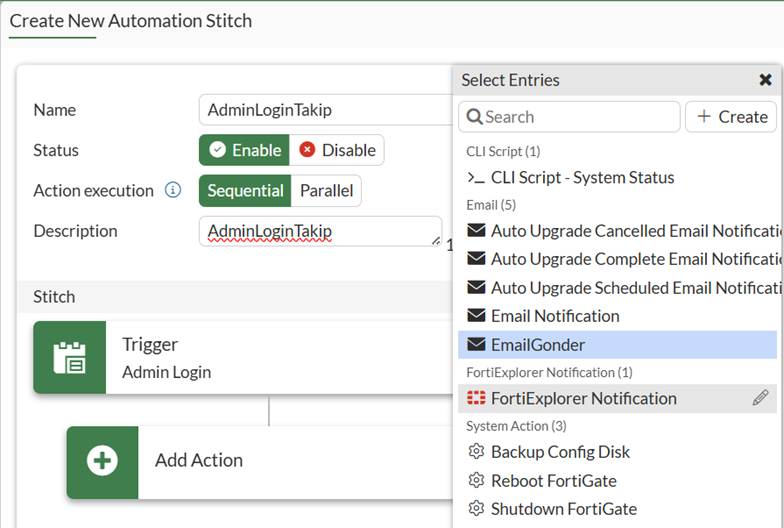
Stitch, hazır durumda.

FW’ye giriş yapıyoruz ve bildirimi bekliyoruz.
Sistem, uygun koşulların oluştuğunu tespit etti ve giriş işlemine dair bildirimi iletti.
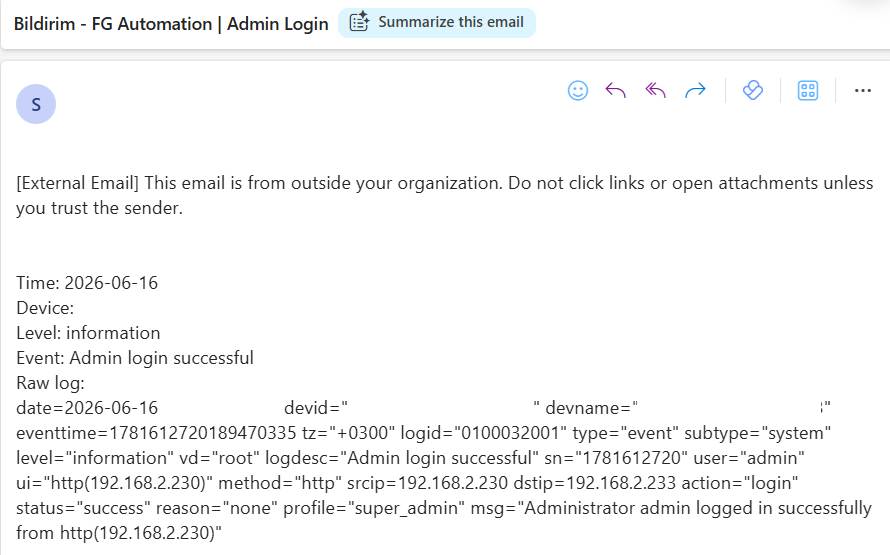
Senaryo 2
FW’ye giriş işlemlerini takip eden bir Stitch, işlem başarısız ise e-posta üzerinden bildirim gönderilmektedir. Aşağıdaki adımları takip ediyoruz. Temel olarak, Senaryo 1 ile benzer isterleri kapsamaktadır. Sadece Trigger bölümünde, Admin Login Failed tanımlaması seçilmiştir.
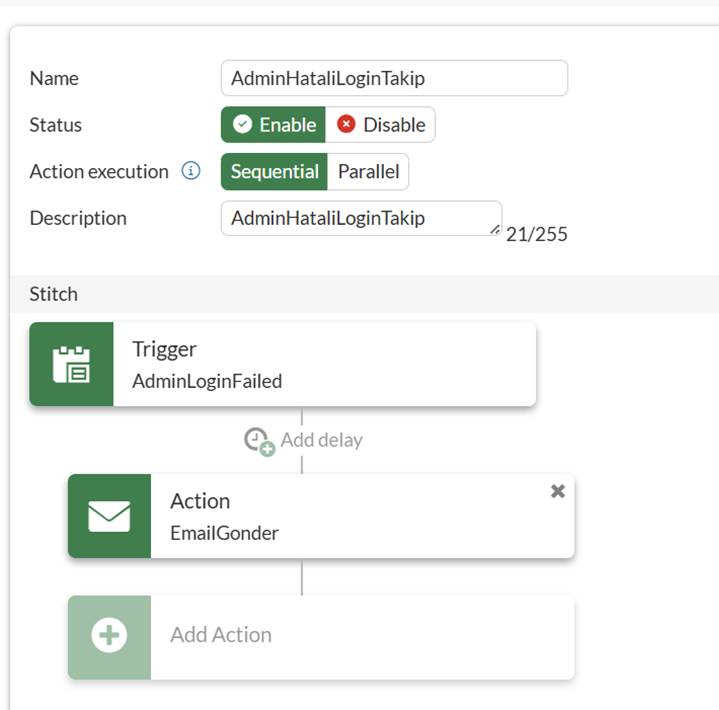
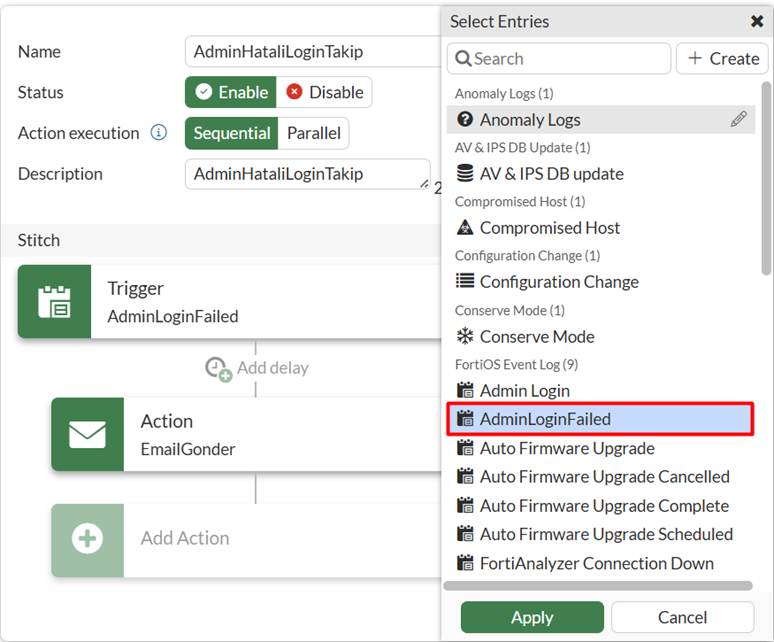
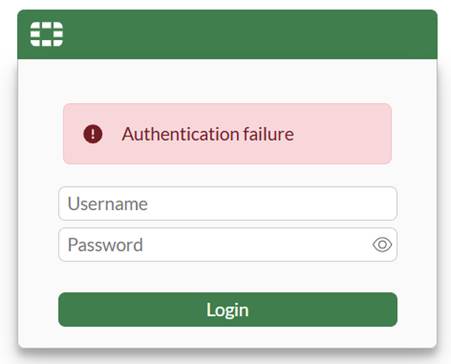
Senaryo gereği hatalı bir giriş yapıyoruz ve bildirimi bekliyoruz.
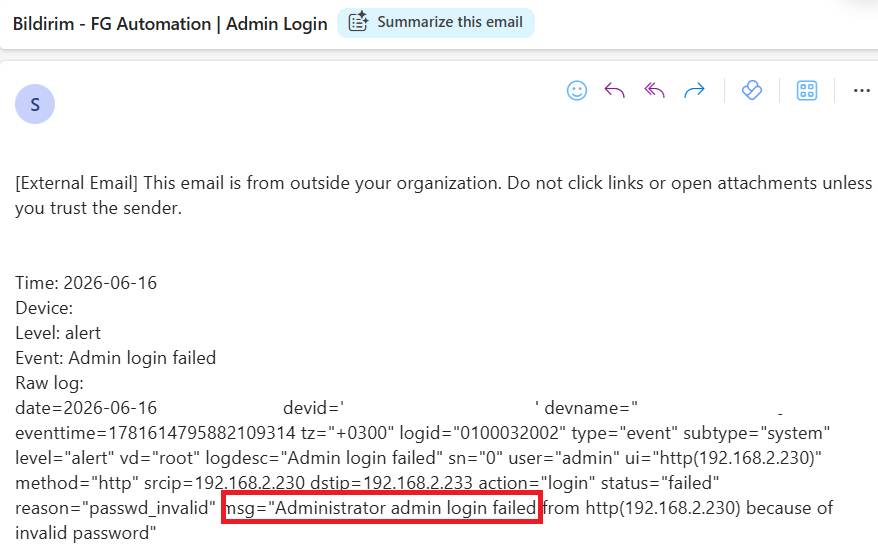
Sistem, uygun koşulların oluştuğunu tespit etti ve başarısız giriş işlemine dair bildirimi iletti.
Senaryo 3
Konfigürasyon değişikliklerini takip eden bir Stitch, konfigürasyon değişikliği sonrasında e-posta üzerinden bildirim gönderilmektedir. Aşağıdaki adımları takip ediyoruz.
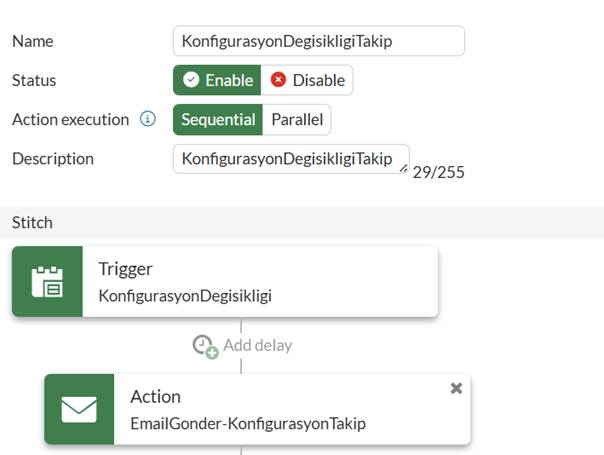
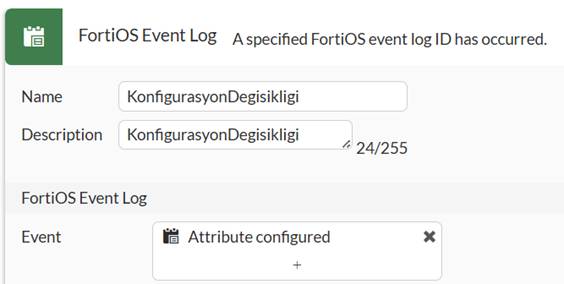
Bu senaryoya dair tanımlamalar, yukarıdaki gibidir. Uygun koşulları sağlamak adına; SNMP Agent, aktif duruma getirilmiştir.
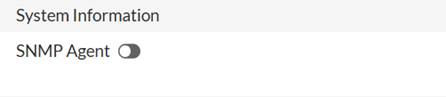
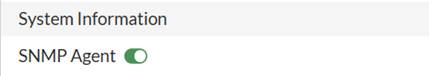
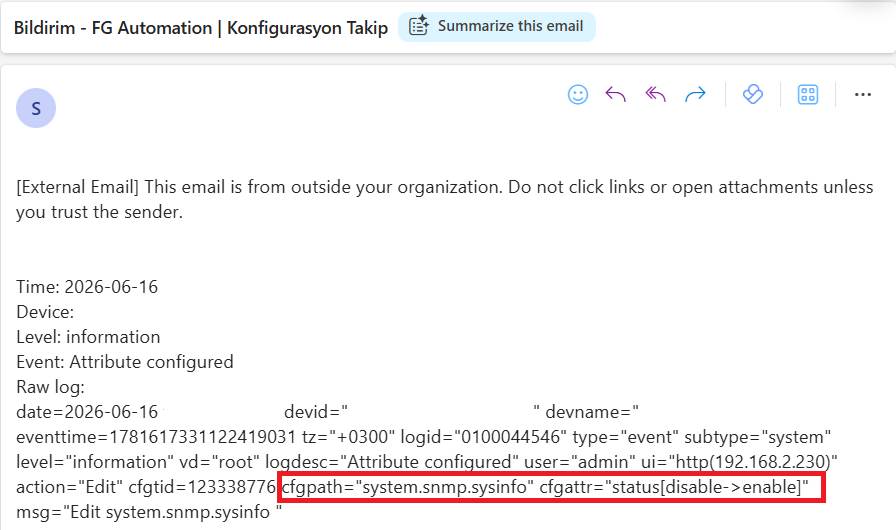
Sistem, uygun koşulların oluştuğunu tespit etti ve konfigürasyon değişikliğine dair bildirimi iletti.
Senaryo 4
Kullanıcı Hesaplarını takip eden bir Stitch, super_admin grubuna yeni bir hesap eklendiğinde e-posta üzerinden bildirim gönderilmektedir. Aşağıdaki adımları takip ediyoruz.
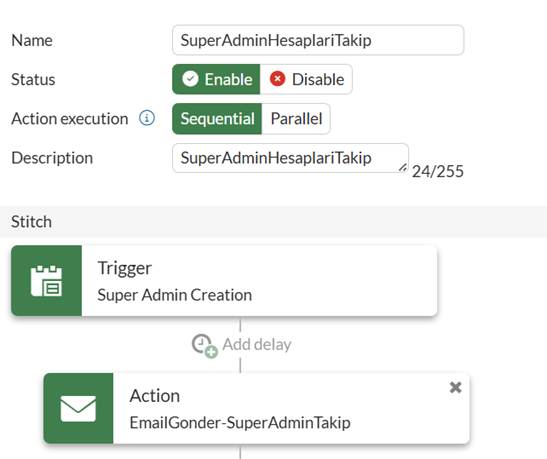
Varsayılan olarak, super_admin grubu aşağıdaki gibidir.

Senaryo gereği yeni bir hesap ekliyoruz.
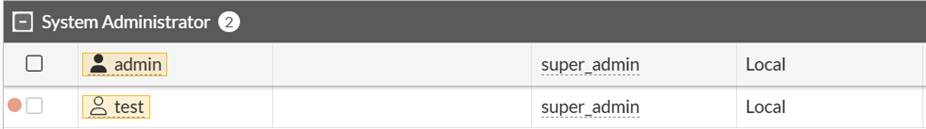
Sistem, uygun koşulların oluştuğunu tespit etti ve işleme dair bildirimi iletti.
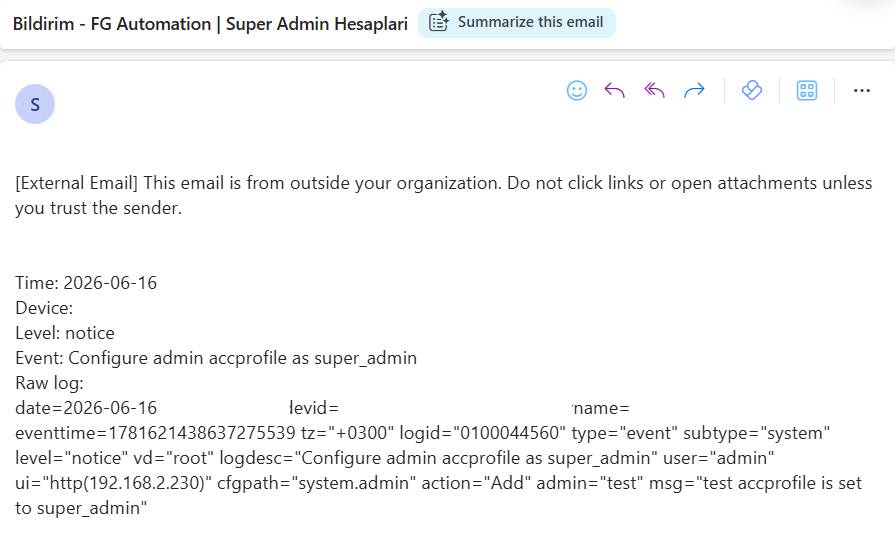
Senaryo 5
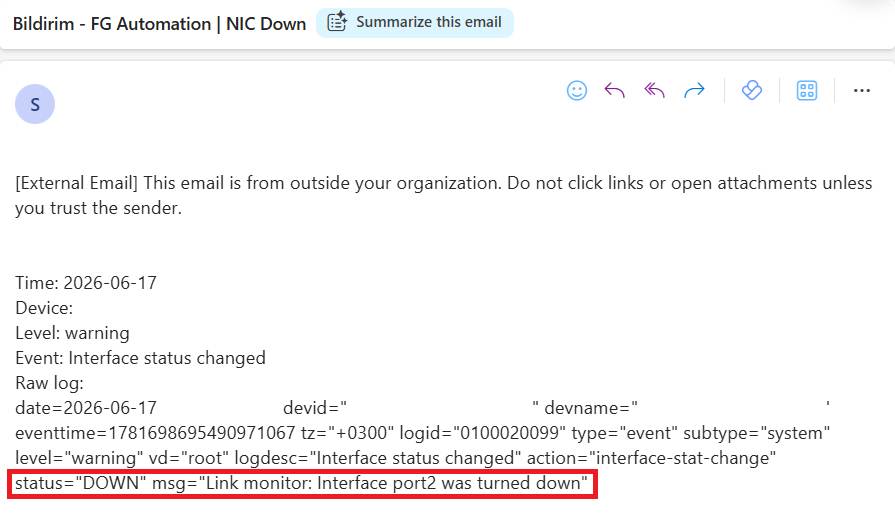
Cihaz üzerindeki NIC’leri takip eden bir Stitch, NIC’in durumunda bir değişiklik (Down) olduğunda e-posta üzerinden bildirim gönderilmektedir. Aşağıdaki adımları takip ediyoruz.
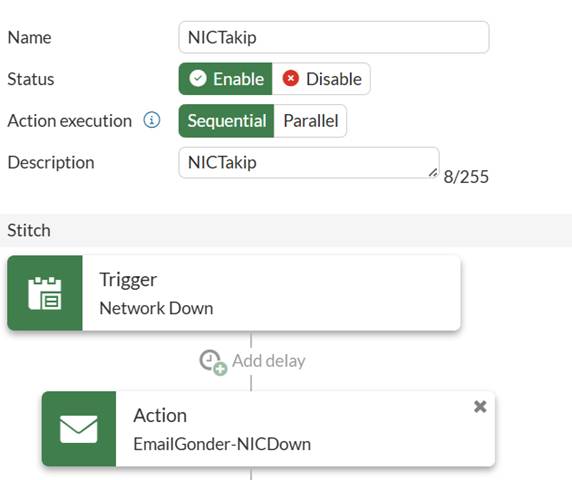
Sistem, uygun koşulların oluştuğunu tespit etti ve işleme dair bildirimi iletti.
Temel tanımlamalar üzerinden, Automation Stitch ile yapabileceklerimizi örneklendirdik. İhtiyaçlarımız doğrultusunda, terzi usulü yapılandırmalar gerçekleştirebilir, farklı bileşenlere dair takipler yapabiliriz. YZ ekseninde hızlı gelişen siber tehditler sebebiyle, logların manuel takip edilmesi, aksiyon alınması günden güne imkansız duruma gelmektedir. Automation Stitch, yapımızda bulunan cihazları, düşünen ve anında refleks gösteren bir kimliğe büründürmektedir.
Faydalı olması dileklerimle.
Kaynak: Fortinet
Eline sağlık.