Microsoft Teams, sohbetlerdeki şüpheli davranışları belirlemek amacıyla yapay zekâ destekli kimlik avı tespit özelliğini Kasım 2026 başında kullanıma sunmaya hazırlanıyor. Yeni güvenlik sistemi, özellikle dış kullanıcılarla gerçekleştirilen ilk sohbetlerde konuşma bağlamını analiz ederek kimlik avı, sosyal mühendislik ve kimliğe bürünme girişimlerini belirlemeyi hedefliyor. Microsoft, özelliğin Aralık 2026’nın ilk yarısında dünya genelinde kullanıma açılmasını planlarken müşteri mesajlarının model eğitimi veya güvenlik dışındaki amaçlar için saklanmayacağını belirtiyor.
Microsoft Teams, Sohbet Bağlamından Şüpheli Davranışları Belirleyecek
Microsoft Teams güvenlik özellikleri arasına eklenen yeni sistem, geleneksel güvenlik kontrollerinin gözden kaçırabileceği şüpheli davranışlara odaklanıyor. Özellik, yalnızca zararlı bağlantı veya dosya gibi bilinen göstergeleri aramak yerine konuşmanın bağlamını değerlendirerek yanıltıcı mesajları tespit etmeye çalışıyor.
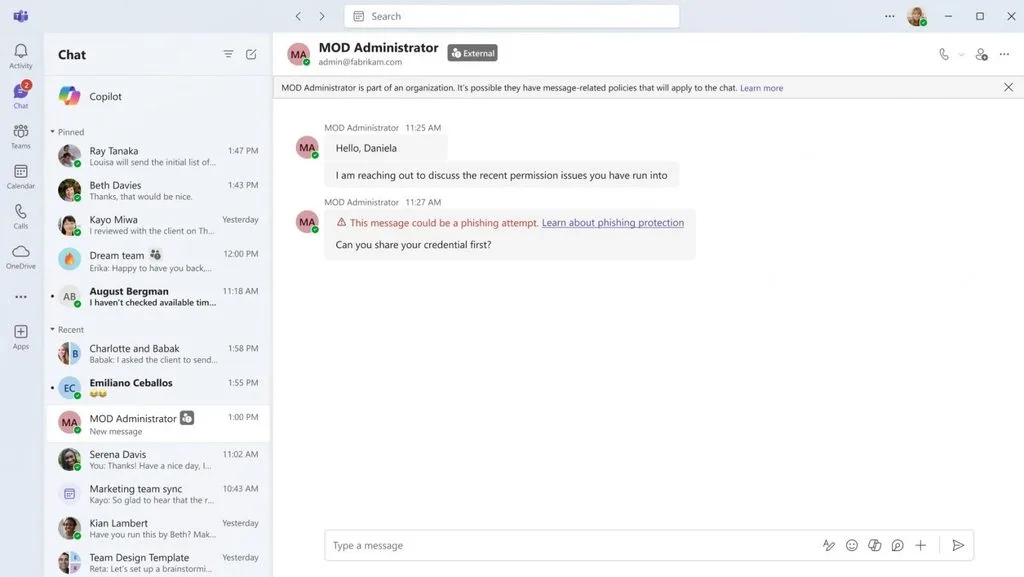

Microsoft’un açıklamasına göre sistem, kimlik avı saldırılarının yanı sıra sosyal mühendislik girişimlerini, başkasının kimliğine bürünme davranışlarını ve aldatıcı iletişim yöntemlerini belirlemek üzere tasarlanıyor. Özellikle kuruluş dışındaki bir kullanıcıyla yapılan ilk sohbetler, güvenlik denetiminin öncelikli kullanım alanları arasında bulunuyor.
Saldırganlar, çalışanları sahte kimliklerle iletişime geçerek bilgi paylaşmaya veya güvenli olmayan işlemler gerçekleştirmeye yönlendirebiliyor. Konuşma bağlamını değerlendiren yapay zekâ tabanlı tespit yaklaşımı, bu tür girişimlerin yalnızca bağlantı veya dosya göstergelerine dayanılmadan incelenmesini amaçlıyor.
Microsoft, yapay zekâ destekli kimlik avı tespitini Kasım 2026 başında hedefli dağıtım aşamasında kullanıma sunmayı planlıyor. Şirketin takvimine göre bu aşamanın Kasım ortasına kadar tamamlanması, özelliğin genel kullanıma açılmasının ise Aralık ayının başı ile ortası arasında gerçekleşmesi bekleniyor.
Dağıtım sürecinde kuruluşların BT yöneticilerinin özelliği ayrıca etkinleştirmesi gerekmeyecek. Microsoft, yeni korumanın kullanıcılar için otomatik olarak devreye alınacağını belirtiyor. Özelliğin özellikle dış kullanıcılarla ilk kez iletişim kurulan sohbetlere odaklanması, kuruluşların dış iletişim kaynaklı tehditleri belirleme çabalarına destek sağlamayı hedefliyor.
Microsoft, özelliği ilk olarak Microsoft 365 yol haritasında duyurduktan sonra Microsoft 365 Message Center üzerinden ayrıntıları paylaştı. Açıklanan takvim, özelliğin Kasım ve Aralık aylarında aşamalı olarak daha fazla kullanıcıya ulaşacağını gösteriyor.
Yeni sistem, şüpheli davranışları belirlemek için konuşma bağlamını analiz etse de müşteri mesajlarını model eğitimi veya ikincil kullanım amacıyla saklamayacak. Microsoft, özelliğin yalnızca güvenlik koruması amacıyla kullanılacağını; üretkenlik, özetleme, reklam, kullanıcı takibi veya güvenlik dışındaki başka amaçlara hizmet etmeyeceğini açıklıyor.
Bu ayrım, kurumsal mesajlaşma sistemlerinde yapay zekâ tabanlı güvenlik uygulamalarının veri işleme biçimi açısından önem taşıyor. Microsoft’un yaklaşımında konuşma bağlamı, şüpheli iletişimin değerlendirilmesi için kullanılırken mesaj içeriğinin sonraki model eğitimlerinde değerlendirilmesi kapsam dışında tutuluyor.
Kuruluşlar açısından yeni koruma, çalışanların dış iletişim sırasında karşılaşabileceği yanıltıcı mesajları tespit etmeye yönelik ek bir güvenlik katmanı oluşturuyor. Ancak Microsoft’un açıklaması, özelliğin her saldırıyı kesin olarak belirleyeceği anlamına gelmiyor; güvenlik ekiplerinin mevcut koruma ve olay müdahale süreçlerini sürdürmesi gerekiyor.
Microsoft, Teams üzerindeki güvenlik önlemlerini son dönemde farklı saldırı türlerini kapsayacak şekilde genişletiyor. Şirket, daha önce yöneticilerin Defender portalı üzerinden dış kullanıcıları engellemesine yönelik bir düzenleme duyurmuştu. Bu özellik, fidye yazılımı grupları da dahil olmak üzere siber suçluların Teams üzerinden sosyal mühendislik saldırıları yürütmesini zorlaştırmayı hedefliyor.
Microsoft ayrıca Ağustos ayında, toplantılara katılması belirlenen tüm dış botların otomatik olarak engellenmesini sağlayan yeni bir Teams toplantı koruma politikası dağıtmaya başladı. Eylül ayında ise dış göndericilerden gelen QR kodlarının bulanıklaştırılması ve şüpheli konuk davetlerinin doğrudan Teams üzerinden bildirilmesi planlarını açıkladı.
Şirket, Ekim ayının başında Teams toplantılarında üçüncü taraf derin sahte görüntü tespit çözümleri ile kimliğe bürünme korumasına yönelik destek üzerinde çalıştığını da duyurdu. Yapay zekâ destekli kimlik avı tespiti, bu güvenlik adımlarını sohbetlerdeki aldatıcı davranışlara karşı genişleten yeni bir katman olarak konumlanıyor.